Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
sandmap — Nmap auf Steroiden. Einfache CLI mit der Fähigkeit, die reine Nmap-Engine, 31 Module mit 459 Scan-Profilen auszuführen. | Kitploit
Tools/GitHubGitHub/trimstray/sandmap
AufklärungSchwachstellenscannerNetzwerkkartierungPort-ScanningDNS- und Subdomain-EnumerationInformationsbeschaffungNetzwerksicherheitPenetrationstestsDienstprogramme & Frameworks
GitHubtrimstray/sandmap

sandmap

1.9k24650vor 1 JahrVon Kitploit geprüft
Teilen

Nmap auf Steroiden. Einfache CLI mit der Fähigkeit, die reine Nmap-Engine, 31 Module mit 459 Scan-Profilen auszuführen.

Repository anzeigen

sandmap

Travis-CI Version Rawsec's CyberSecurity Inventory BlackArch Repository License

Beschreibung • Anleitung • Befehlszeile • Konfiguration • Voraussetzungen • Sonstiges • Mitwirken • Lizenz • Wiki

Master


Beschreibung

sandmap ist ein Werkzeug zur Unterstützung von Netzwerk- und System-Erkundung mittels der massiven Nmap-Engine. Es bietet eine benutzerfreundliche Oberfläche, automatisiert und beschleunigt Scans und ermöglicht die einfache Nutzung vieler fortgeschrittener Scan-Techniken.

Hauptmerkmale

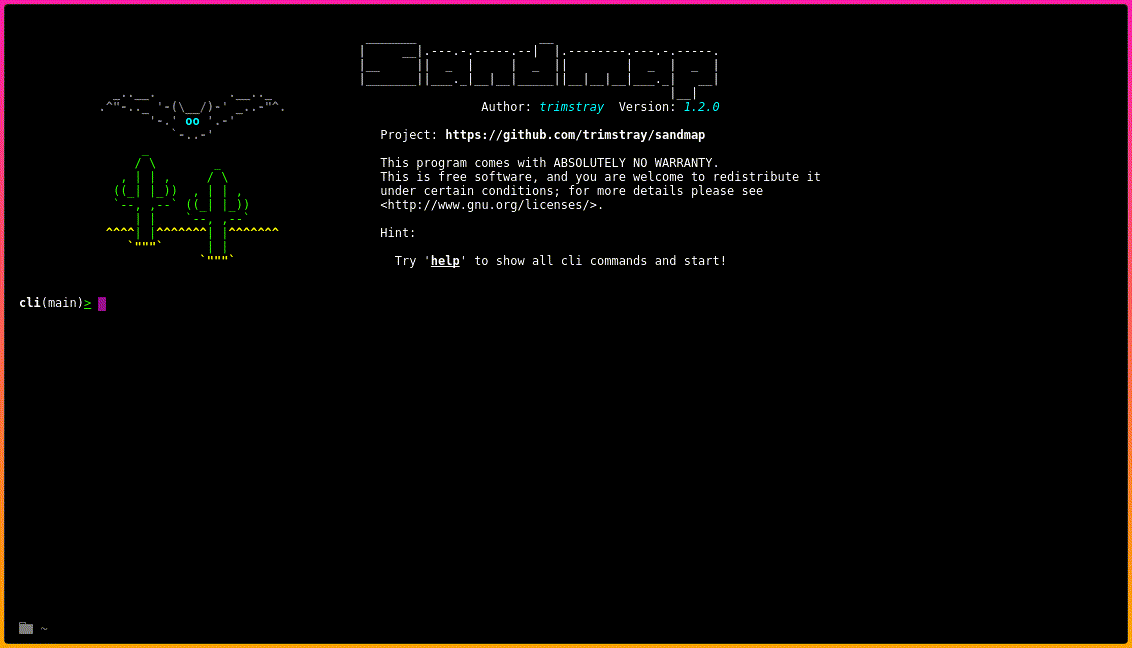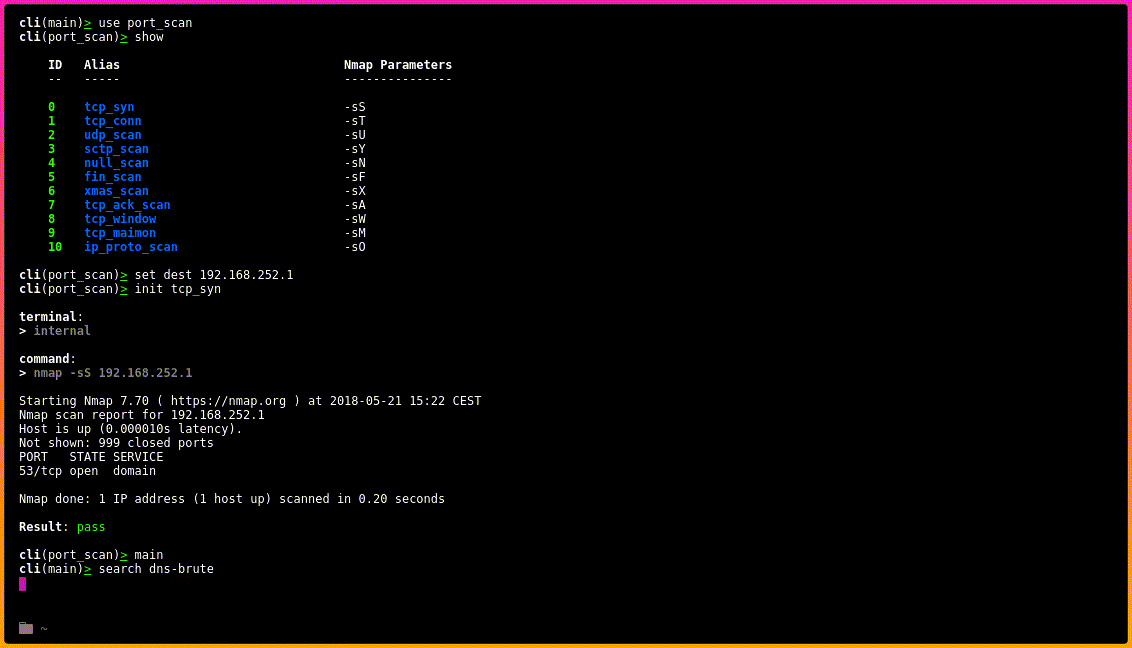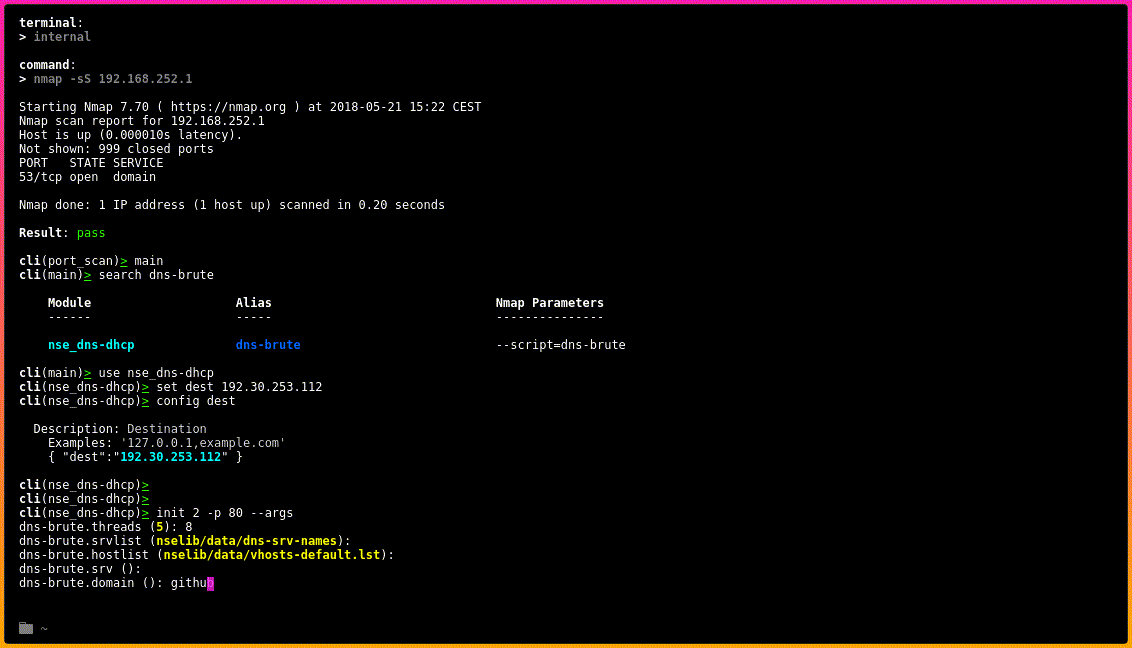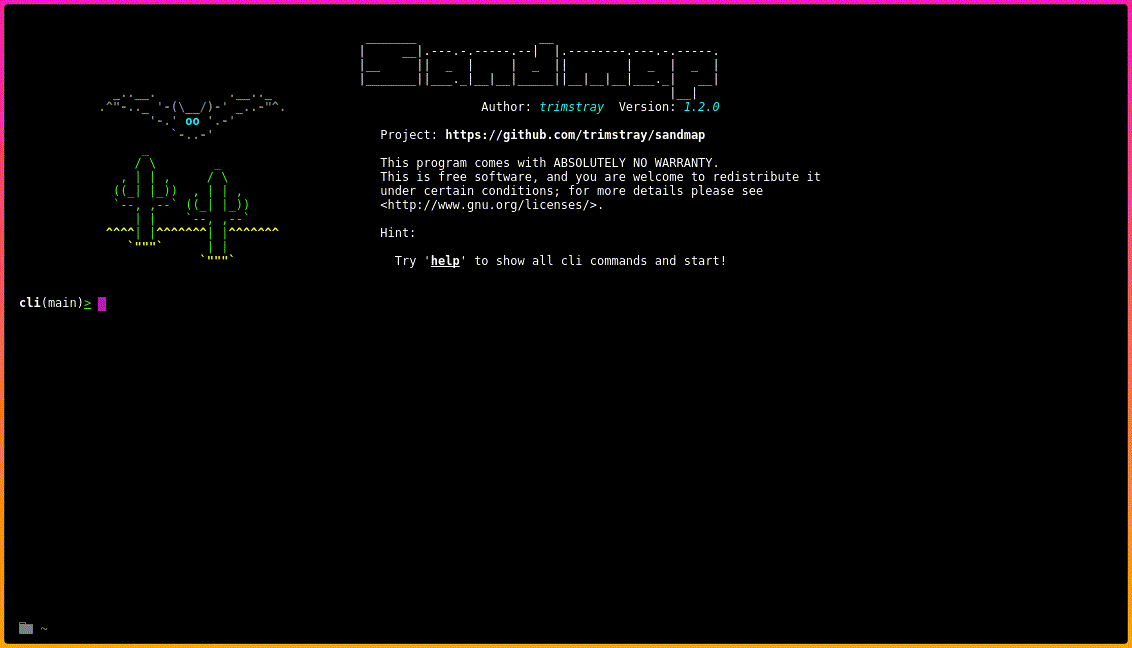
  • einfaches CLI mit der Möglichkeit, die reine Nmap-Engine auszuführen
  • vordefinierte Scans in den Modulen enthalten
  • Unterstützung der Nmap Scripting Engine (NSE) mit Skript-Argumenten
  • TOR-Unterstützung (mit proxychains)
  • mehrere Scans gleichzeitig
  • derzeit: 31 Module mit 459 Scan-Profilen

Anleitung

Es ist einfach:

# Clone this repository
git clone --recursive https://github.com/trimstray/sandmap

# Go into the repository
cd sandmap

# Install
./setup.sh install

# Run the app
sandmap
  • Symlink zu bin/sandmap befindet sich in /usr/local/bin
  • Manpage befindet sich in /usr/local/man/man8

Befehlszeile

Bevor Sie sandmap verwenden, lesen Sie die Einführung Befehlszeile.

Konfiguration

Die Konfigurationsdatei etc/main.cfg hat die folgende Struktur:

# shellcheck shell=bash

# Specifies the default destination.
# Examples:
#   - dest="127.0.0.1,8.8.8.8"
dest="127.0.0.1"

# Specifies the extended Nmap parameters.
# Examples:
#   - params="--script ssl-ccs-injection -p 443"
params=""

# Specifies the default output type and path.
# Examples:
#   - report="xml"
report=""

# Specifies the TOR connection.
# Examples:
#   - tor="true"
tor=""

# Specifies the terminal type.
# Examples:
#   - terminal="internal"
terminal="internal"

Voraussetzungen

sandmap benötigt externe Dienstprogramme, die vor der Ausführung installiert sein müssen:

  • nmap
  • xterm
  • proxychains

Dieses Werkzeug arbeitet mit:

  • GNU/Linux (getestet auf Debian und CentOS)
  • Bash (getestet auf 4.4.19)
  • Nmap (getestet auf 7.70)

Sie benötigen außerdem Root-Zugriff.

Sonstiges

Module

Verfügbare Module: 31 Verfügbare Scan-Profile: 459

Wenn Sie eigene Module erstellen möchten, werfen Sie einen Blick auf dieses.

Projektarchitektur

Siehe hier.

Mitwirken

Siehe hier.

Lizenz

GPLv3 : http://www.gnu.org/licenses/

Freie Software, Yeah!

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    317
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    305
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →