
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen

 pypa/advisory-database
Community-eigene Datenbank mit Sicherheitshinweisen für Python-Pakete auf PyPI, die strukturierte Schwachstellendaten im OSV-Format für die…
 blackarrowsec/redteam-research
Sammlung von PoC und offensiven Techniken, die vom BlackArrow Red Team verwendet werden
 hahwul/jwt-hack
JSON Web Token Hack Toolkit
 tencent/codeanalysis
Plattform für statische Code-Analyse auf Unternehmensniveau mit Unterstützung mehrerer Sprachen, Erkennung von Sicherheitslücken, Metriken zur…
 horizon3ai/vcenter_saml_login
Ein Tool, um das IdP-Zertifikat aus vCenter-Backups zu extrahieren und sich als Administrator anzumelden
 ullaakut/nmap
Idiomatische Go-Bibliothek zum Aufrufen einer Netzwerkscanner-Binärdatei, die Host-Erkennung, Port-Scans, Erkennung von Diensten/Betriebssystemen und…
 wh1te4ever/super-tart-vphone-writeup
Leitfaden zum Bau eines virtuellen iPhones unter Verwendung von VPHONE600AP-Komponenten aus Apples PCC-Firmware, mit Firmware-Patching,…
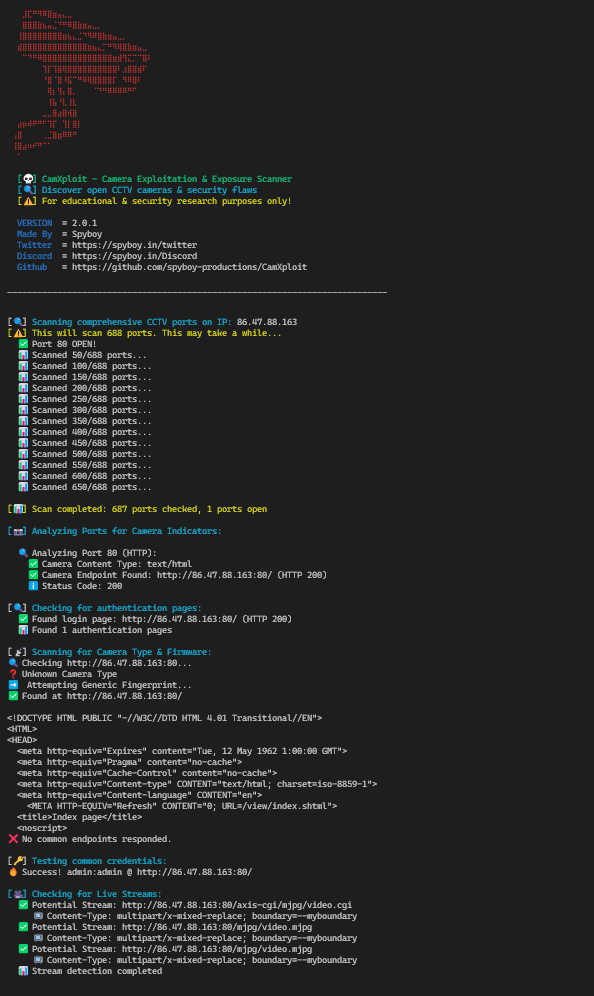 spyboy-productions/camxploit
Sicherheits-Erkundungs- und Bewertungstool zur Identifizierung potenziell exponierter IP-Kameras durch Analyse offener Ports, Dienstkonfigurationen…
 pentoo/pentoo-overlay
Gentoo-Overlay für Sicherheitstools sowie das Herzstück der Pentoo Livecd
 netlas-io/netlas-cookbook
Das Ziel dieses Leitfadens ist sehr einfach - jedem, der sich für Cybersicherheit interessiert, unabhängig von seinem Wissensstand, beizubringen, wie…
 andresriancho/enumerate-iam
Listen Sie die mit dem AWS-Anmeldeinformationssatz verbundenen Berechtigungen auf
 dere-ad2001/frida-labs
Das Repository enthält eine Reihe von Herausforderungen zum Erlernen von Frida für die Android-Exploitation.
 j3ssie/metabigor
OSINT-Aufklärungstool für Netzwerk-Erkennung, Subdomain-Enumeration, IP-Anreicherung und Secret-Erkennung über Zertifikats-Logs, Shodan und…
 fsociety-team/fsociety
Ein modulares Penetrationstest-Framework
 blasty/cve-2021-3156
Exploit für CVE-2021-3156 (Baron Samedit), einen heap-basierten Pufferüberlauf in sudo, der lokale Rechteausweitung ermöglicht. Enthält Zielliste und…
 arinerron/cve-2022-0847-dirtypipe-exploit
Ein Root-Exploit für CVE-2022-0847 (Dirty Pipe)
 jvoisin/snuffleupagus
Sicherheitsmodul für php7 und php8 - Beseitigt Bugklassen und patcht den Rest virtuell!
 controlplaneio/kubesec
Sicherheitsrisikoanalyse für Kubernetes-Ressourcen








