
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen

 a13xp0p0v/kernel-hardening-checker
Ein Tool zur Überprüfung der Sicherheitshärtungsoptionen des Linux-Kernels
 ascotbe/kernelhub
:palm_tree:Sammlung von Privilegieneskalations-Schwachstellen im Linux-, macOS- und Windows-Kernel, mit Kompilierungsumgebung, Demo-GIF-Karte,…
 cdxgen/cdxgen
Creates CycloneDX Bill of Materials (BOM) for your projects from source and container images. Supports many languages and package managers. Integrate…
 hannob/snallygaster
Werkzeug zum Scannen nach geheimen Dateien auf HTTP-Servern
 s0md3v/smap
Ein direkter Ersatz für Nmap, betrieben von shodan.io
 ihebski/a-red-teamer-diaries
RedTeam/Pentest Notizen und Experimente, die auf mehreren Infrastrukturen im Rahmen professioneller Engagements getestet wurden.
 matrixleons/evilwaf
evilwaf ist ein Penetrationstest-Tool, das entwickelt wurde, um gängige Web Application Firewalls (WAFs) zu erkennen und zu umgehen.
 mrwadams/stride-gpt
Ein KI-gestütztes Bedrohungsmodellierungs-Tool, das die GPT-Modelle von OpenAI nutzt, um auf Basis der STRIDE-Methodik Bedrohungsmodelle für eine…
 six2dez/onelistforall
Kuratierter, kategorisierter Wortlistengenerator für Web-Fuzzing, Verzeichnisenumeration und Subdomain-Erkennung. Synchronisiert automatisch 36+…
 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 Die erste Windows-Penetrationstest-Umgebung auf Mac M-Chips
 mandatoryprogrammer/xsshunter
Der XSS Hunter Dienst - eine tragbare Version von XSSHunter.com
 zegl/kube-score
Kubernetes-Objektanalyse mit Empfehlungen für verbesserte Zuverlässigkeit und Sicherheit. kube-score verhindert aktiv Ausfallzeiten und Fehler in…
 eldraco/domain_analyzer
Analysiere die Sicherheit jeder Domain, indem du alle möglichen Informationen sammelst. Erstellt in Python.
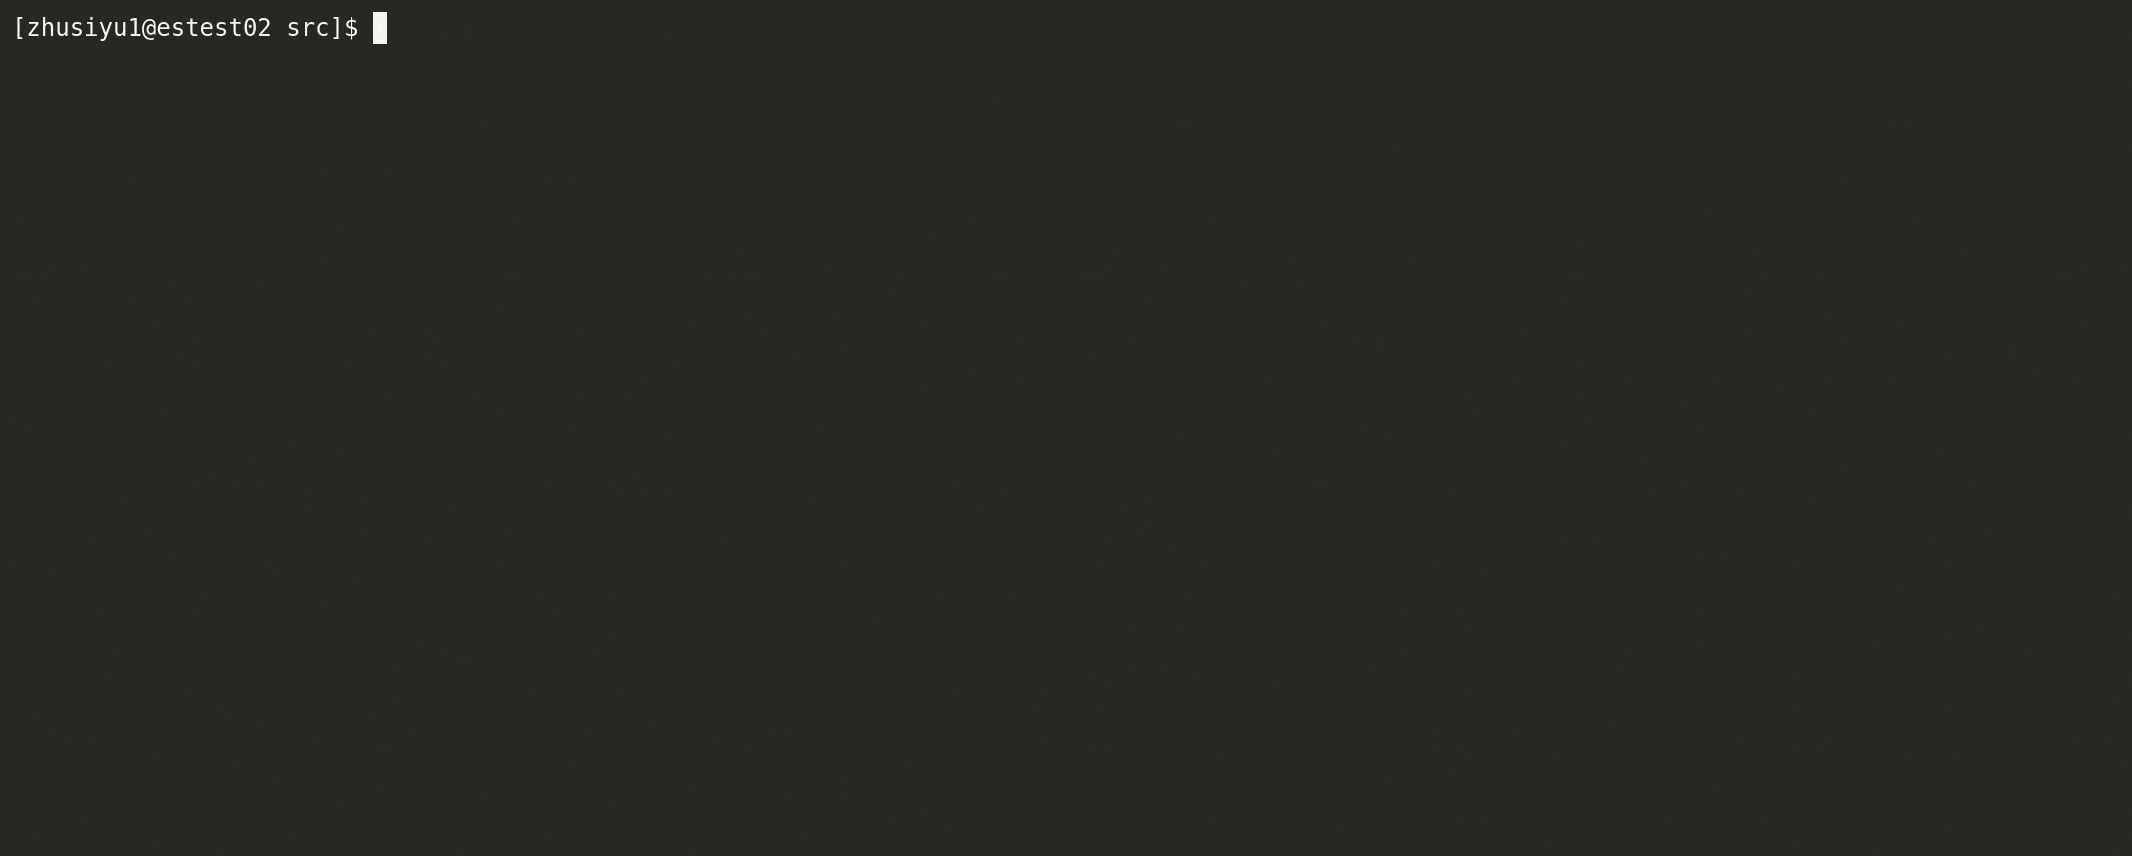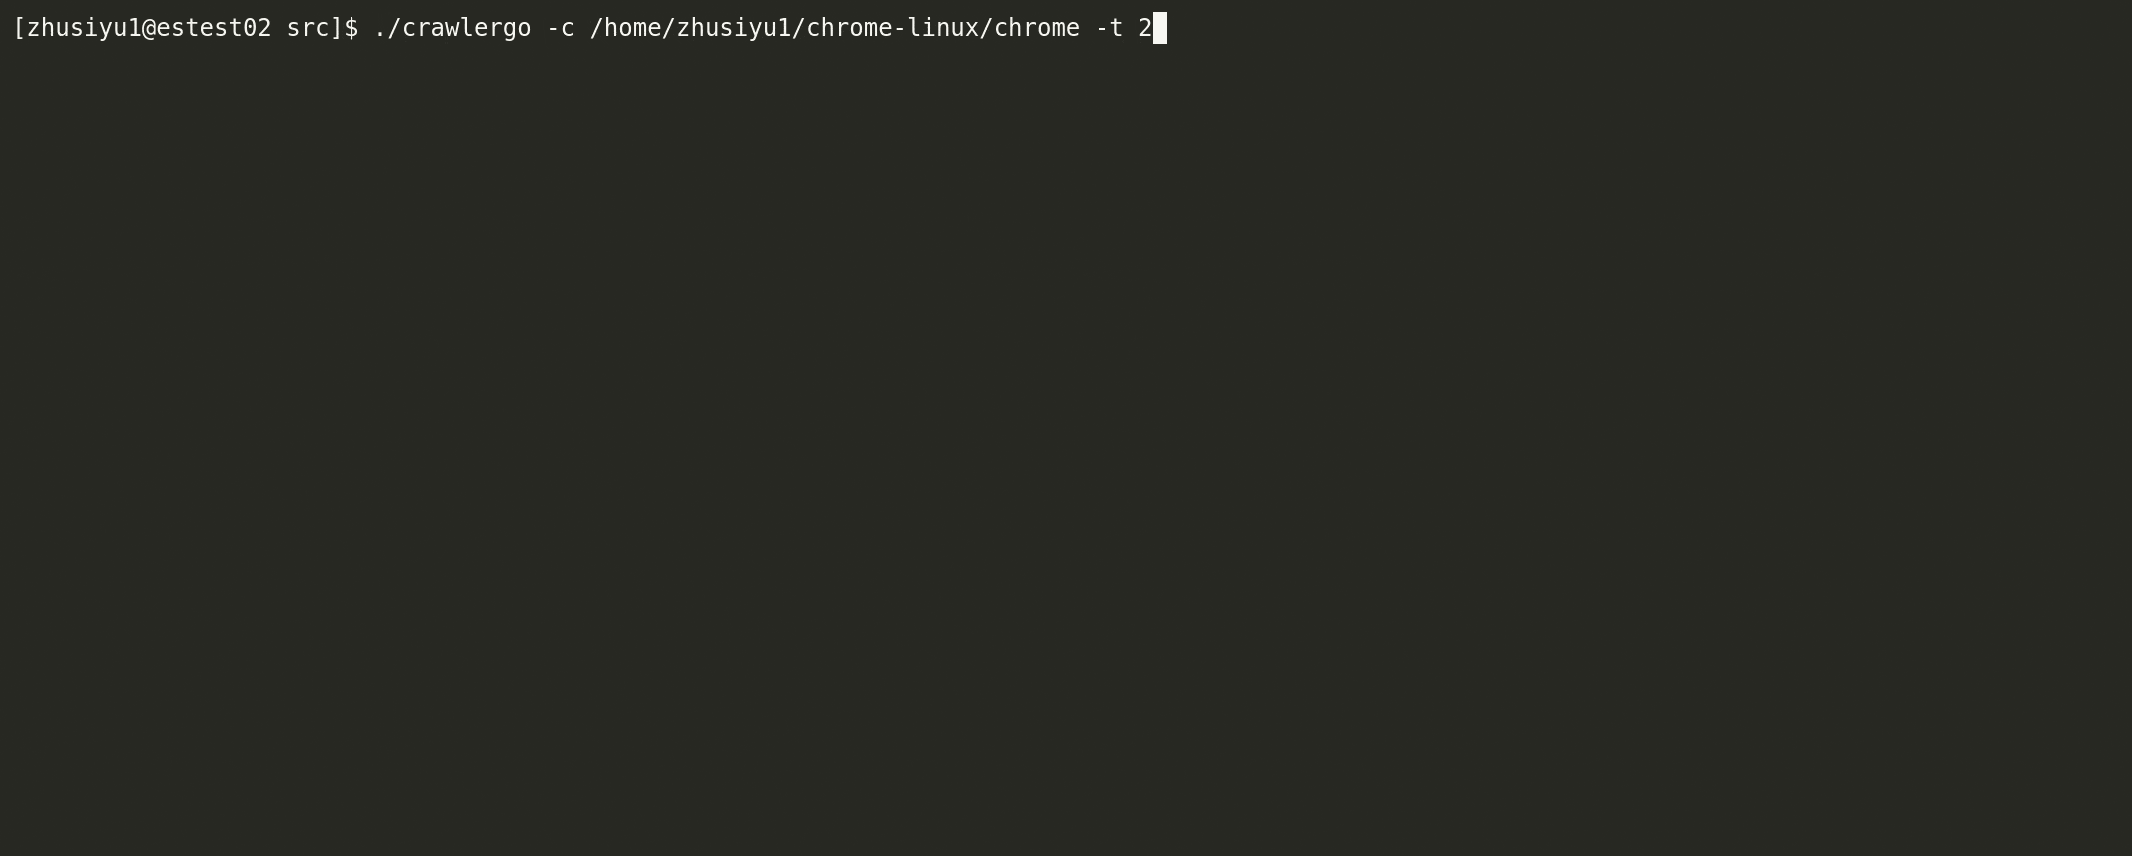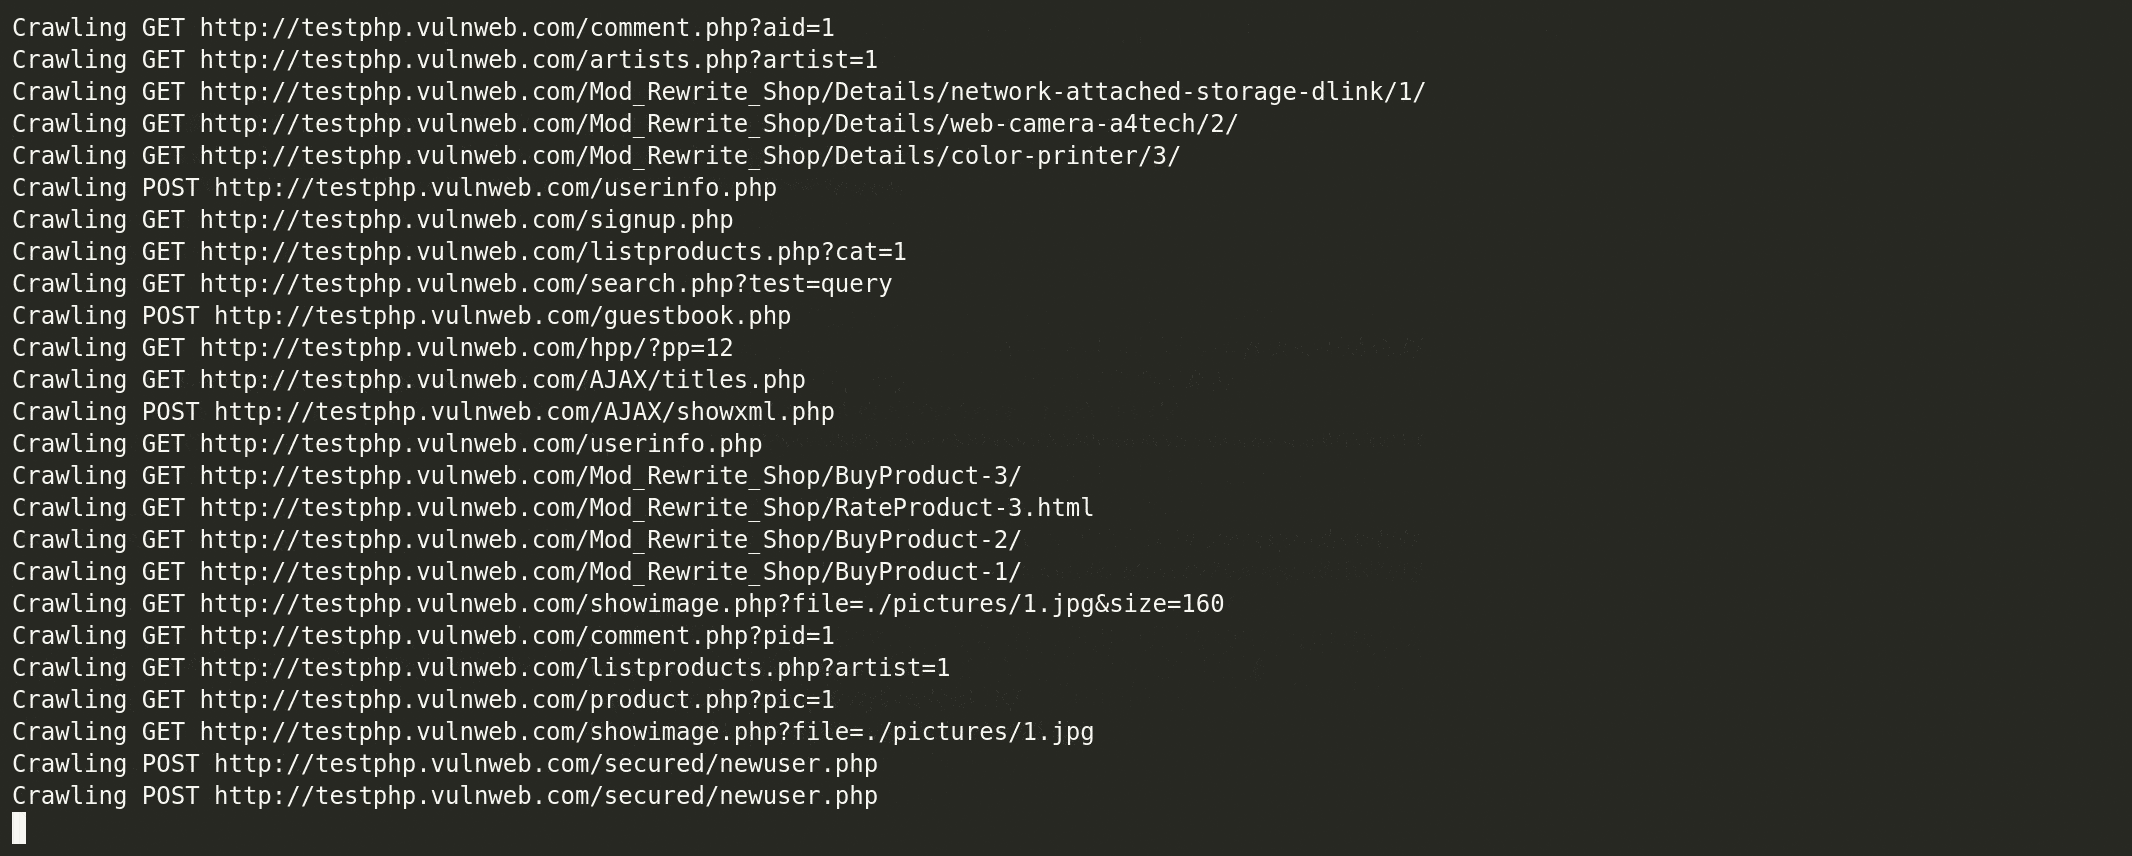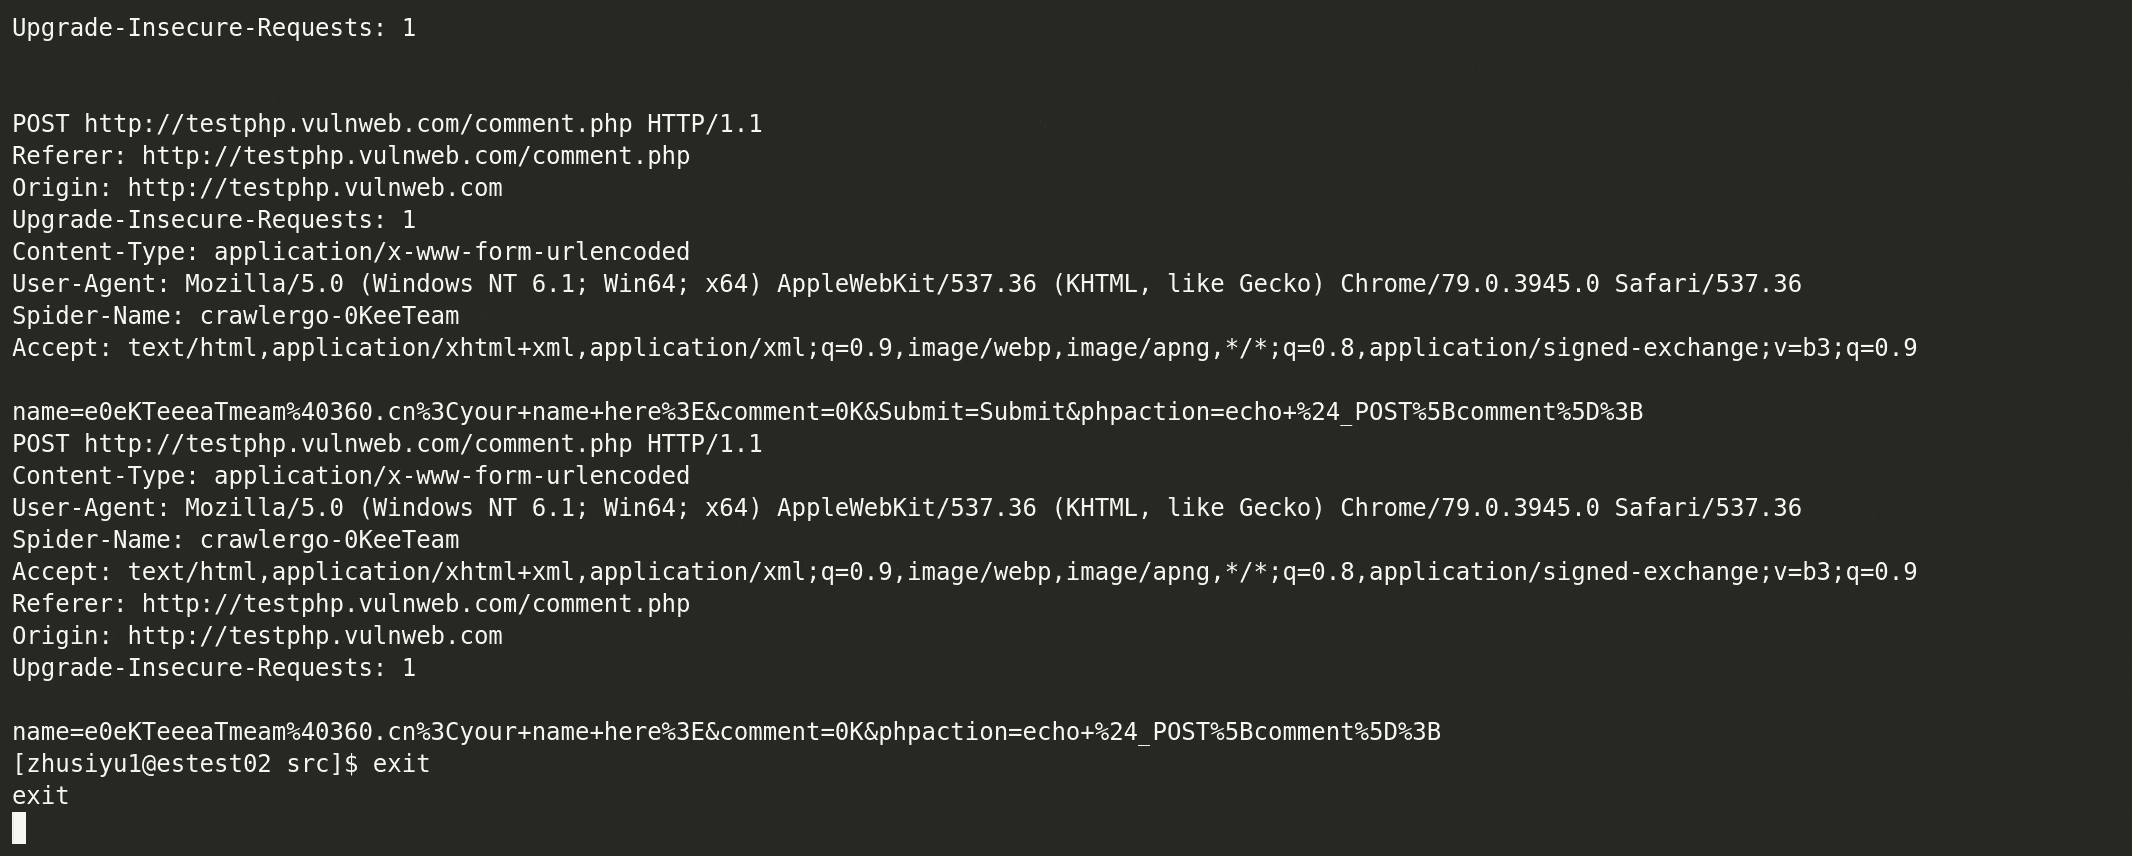 qianlitp/crawlergo
Ein leistungsstarker Browser-Crawler für Web-Schwachstellenscanner
 enjoiz/xxeinjector
Werkzeug zur automatischen Ausnutzung von XXE-Schwachstellen unter Verwendung direkter und verschiedener Out-of-Band-Methoden.
 virustotal/yara-x
Eine Neuimplementierung von YARA in Rust.
 altramayor/gatekeeper
Das erste Open-Source-DDoS-Schutzsystem








