
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen
 devsecops/awesome-devsecops
Eine maßgebliche Liste großartiger DevSecOps-Tools mit Hilfe von Community-Experimenten und Beiträgen.
 dev-sec/ansible-collection-hardening
Diese Ansible-Collection bietet kampferprobte Härtung für Linux, SSH, nginx, MySQL
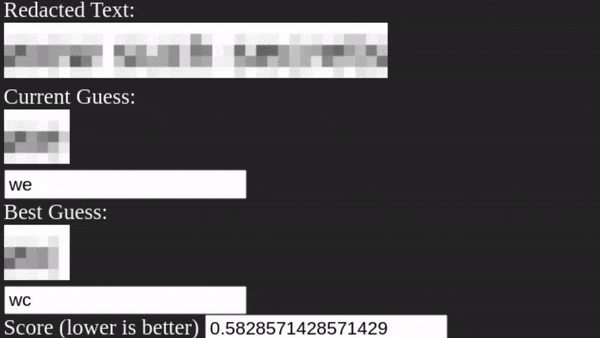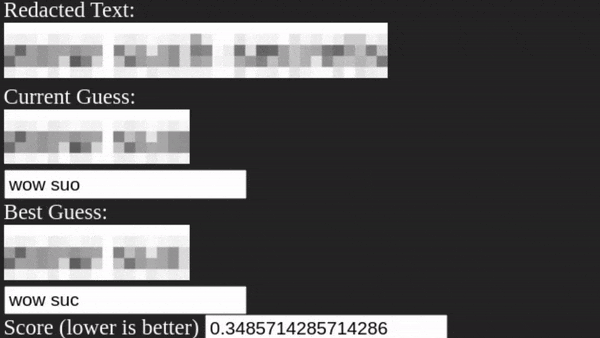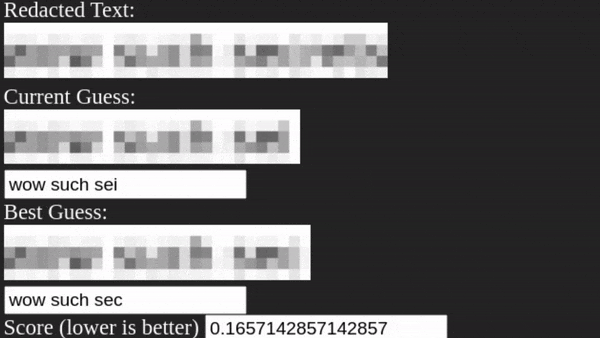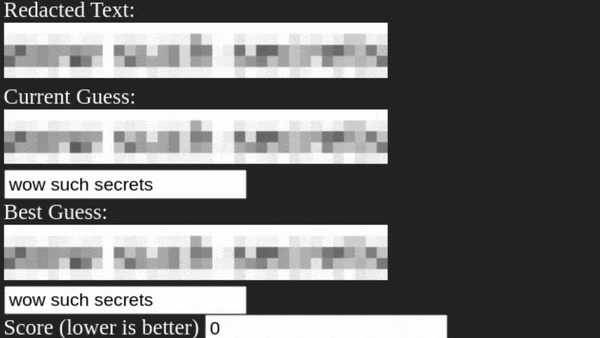 bishopfox/unredacter
Verwende niemals, niemals, niemals Pixelung als Schwärzungstechnik.
 cloudquery/cloudquery
Datenpipelines für Cloud-Konfigurations- und Sicherheitsdaten. Erstellen Sie Cloud-Asset-Inventare, CSPM, FinOps und Lösungen für…
 microsoft/azurelinux
Hardened, Azure-optimized Linux distribution built from Fedora sources with RPM packaging, supply chain security, and declarative configuration for…
 chaitin/xray
Eine umfassende Sicherheitsbewertungstool, entwickelt von Chaitin, unterstützt das Scannen häufiger Web-Sicherheitsprobleme und benutzerdefinierte…
 ntop/ndpi
Open Source Deep Packet Inspection Software Toolkit
 commixproject/commix
Automatisiertes All-in-One-Tool zur Ausnutzung von OS-Befehlsinjektionen.
 dependencytrack/dependency-track
Intelligente Komponentenanalyse-Plattform, die SBOMs nutzt, um Software-Lieferkettenrisiken zu identifizieren und zu reduzieren – durch…
 awslabs/git-secrets
Verhindert, dass du Geheimnisse und Anmeldedaten in Git-Repositorys committest.
 six2dez/reconftw
reconFTW ist ein Tool, das entwickelt wurde, um automatisiertes Recon auf einer Zieldomäne durchzuführen, indem es die beste Auswahl an Tools zum…
 microsoft/pyrit
Open-Source-Framework für Red-Teaming von generativen KI-Systemen: Angriffsprompts automatisieren, Modellantworten bewerten und Verhalten auditieren,…
 cliffe/secgen
Erstellen Sie zufällig unsichere VMs
 owasp/top10
Offizielles OWASP Top 10 Dokumenten-Repository
 edoverflow/can-i-take-over-xyz
"Kann ich XYZ übernehmen?" — eine Liste von Diensten und wie man (Sub-)Domains mit verwaisten DNS-Einträgen beansprucht.
 tanprathan/mobileapp-pentest-cheatsheet
Das Mobile App Pentest Cheat Sheet wurde erstellt, um eine kompakte Sammlung hochwertiger Informationen zu spezifischen Themen des Penetrationstests…
 giskard-ai/giskard-oss
🐢 Open-Source-Bibliothek für Evaluierung & Tests von LLM-Agenten
 cartography-cncf/cartography
Bezieht Infrastruktur-Assets und ihre Beziehungen aus über 30 Cloud-, Identitäts- und SaaS-Plattformen in einen Neo4j-Graphen für Sicherheitsabfragen…








