
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen
 horkimhab/cve-2026-74469
Proof-of-Concept- und Bildungsforschung-Repository für CVE-2026-74469 (DiagSpill), das Material zur Schwachstellenanalyse für autorisierte Labortests…
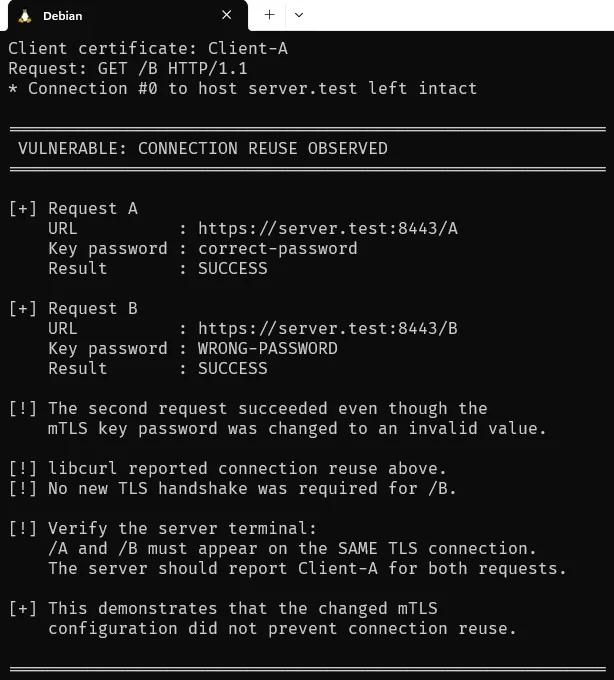 nimaarek/cve-2026-8932-poc
Proof-of-Concept zur Reproduktion von CVE-2026-8932, einer Schwachstelle durch unvollständige mTLS-Konfigurationsübereinstimmung bei der…
 horkimhab/cve-2026-68121
Proof-of-Concept für CVE-2026-68121 (PPPoEject), das eine Python-Exploit-Implementierung für autorisierte Sicherheitsforschung und Labortests…
 horkimhab/cve-2026-81000
Bildungs-Proof-of-Concept-Repository für CVE-2026-81000 für autorisierte Sicherheitsforschung, Schwachstellenbewusstsein und kontrollierte Labortests.
 horkimhab/cve-2026-80844
Proof-of-Concept- und Forschungs-Repository für CVE-2026-80844 (DirtyAH6), das Lehrmaterial und Anleitungen zum Lab-Aufbau für autorisierte…
 gyaansastra/cve-2023-21716
Eine Sicherheitslücke in der wwlib-Komponente von Microsoft Office ermöglicht es Angreifern, mit den Berechtigungen des Opfers, das ein bösartiges…
 liske/needrestart
Systemdienstprogramm, das nach Paket-Upgrades Daemons identifiziert und neu startet, die veraltete Bibliotheken verwenden, um die Sicherheit zu…
 o-sec/cve-2026-41452-poc
Proof-of-Concept-Exploit für CVE-2026-41452, eine kritische Authentifizierungsumgehung in Krayin CRM <= 2.2.4, die eine unauthentifizierte Übernahme…
 overgrowncarrot1/cve-2026-49179-active-directory-writespnscript-command-injection
Proof-of-Concept- und Exploit-Skripte für CVE-2026-49179, eine Command Injection in der WriteSPNScript-Funktion von Active Directory, die SYSTEM-RCE…
 pczbuilds/monikerlink-cve-2024-21413-writeup
Writeup zu TryHackMe's Moniker Link Room, das CVE-2024-21413 ausnutzt, um den geschützten Ansichtsmodus von Outlook zu umgehen und NTLMv2-Hashes über…
 d3vhex/sentora
Eine Open-Source-, selbstgehostete, KI-gestützte SIEM-, EDR- und SOAR-Plattform für moderne Sicherheitsoperationen.
 akash0x00/zoneminder-1.29-1.30-rce-exploit
Unauthentifizierte SQL-Injection-zu-RCE-Exploit für ZoneMinder 1.29/1.30 (CVE-2016-10204, EDB-41239).…
 murrez/cve-2026-88854
Python-3-PoC-Scanner und Exploit für CVE-2026-88854, eine nicht authentifizierte SQL-Injection in OrdaSoft Joomla Gallery, mit Massenprüfung und…
 symgraph/idassist
KI-gestütztes Reverse-Engineering-Plugin für IDA Pro
 serotav/writeups
Sammlung detaillierter und optimierter(?) Write-ups für verschiedene CTF-Herausforderungen
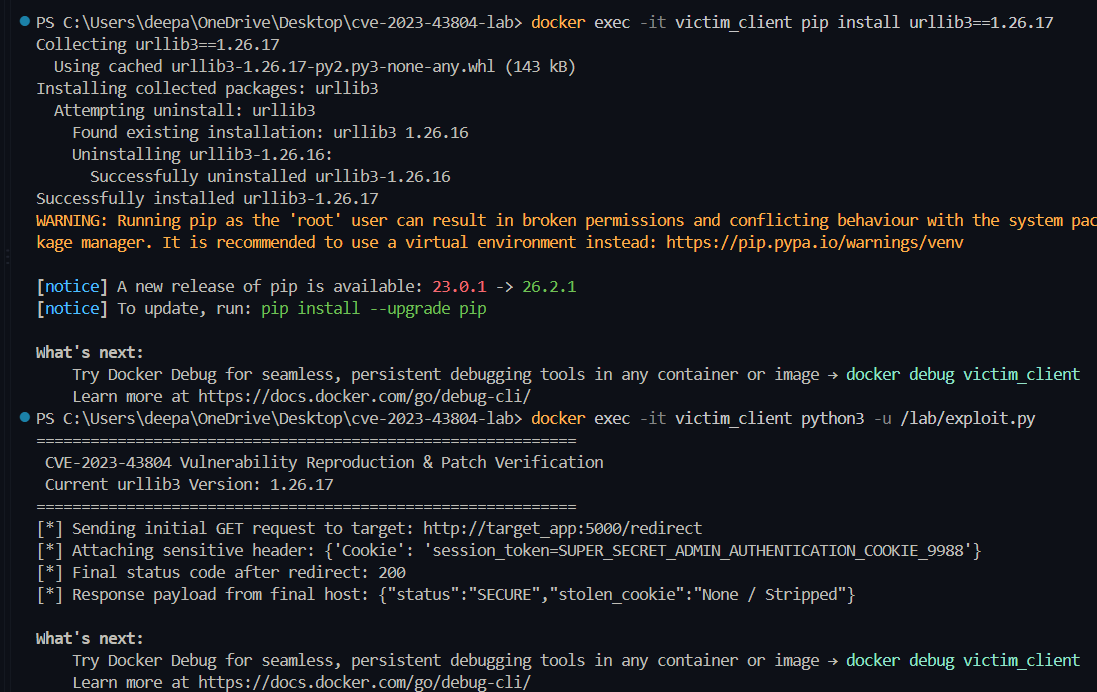 deepanshu-khurana/cve-2023-43804
Containerisiertes dreistufiges Lab, das CVE-2023-43804 urllib3-Cookie-Leak über Cross-Origin-Redirects reproduziert, mit Exploit-Skript und…
 cc1a2b/jshunter
jshunter ist ein Befehlszeilen-Tool zur Analyse von JavaScript-Dateien und zum Extrahieren von Endpunkten. Dieses Tool ist auf die Identifizierung…
 yadyvazifeh1oz92/ecdsa-private-key-recovery
Führen Sie ECDSA- und DSA-Nonce-Wiederverwendungsangriffe zur Wiederherstellung privater Schlüssel durch, um Signaturschwachstellen zu analysieren…








