
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen
 franklinf25/cve-2026-42945
Analysiert CVE-2026-42945, einen Heap-Overrun in der NGINX-Rewrite-Engine, und bietet einen differenziellen Detektor, einen deterministischen DoS-PoC…
 jotaespig/cve-2025-66478-poc-reverse-shell
Proof-of-Concept-Exploit für CVE-2025-55182/66478, eine Deserialisierungs-RCE in React Server Components, die über eine manipulierte…
 m4xsec/my-exploits
Metasploit-Module, Python-PoCs und Wegwerf-Docker-Labs für vier Plattform-CVEs: Keycloak (CVE-2026-18963), Apache NiFi (CVE-2026-39816), HashiCorp…
 joaovicdev/exploit-cve-2026-56121
Proof-of-Concept-Exploit für CVE-2026-56121, eine nicht authentifizierte RCE im gRPC-Server des Feast-Registrys über unsichere dill-Deserialisierung.…
 pvharmo2/gha-lab-e4a85583c3
Sicherheitsforschungs-Labor, das CVE-2020-36762 (GHSA-h9gr-83jq-f3xc) reproduziert: Bash-Befehlsinjektion über github.event.comment.body im…
 alvarosr/cve-2025-5548
Dokumentierte technische Analyse und kontrollierte Ausnutzung von CVE-2025-5548 im FreeFloat FTP-Server, einschließlich Laboraufbau,…
 ethicalgrey/phpbb-cve-2026-48611
Automatisierter PoC für CVE-2026-48611 — phpBB OAuth login_link Authentifizierungsumgehung
 lulztigre/cve-2026-67363-67364
PoC- und Erkennungsvorlagen für Pre-Auth-RCE und Zahlungsmanipulation in Balbooa Forms (Joomla), einschließlich Python-Exploit und…
 raajgupta01/htb-machine-ringdown
Ausführlicher Design- und Exploitation-Writeup für Ringdown – eine originale verwundbare Debian/Asterisk-Maschine mit CVE-2024-42365 (AMI),…
 sec-dan/wp2shell-scanner
# Schreibgeschütztes CLI zur Prüfung, ob eine WordPress-Site WP2Shell (CVE-2026-63030 / CVE-2026-60137) ausgesetzt ist
 e4zyy/project-cve-2026-45833
Exploit-Tool für CVE-2026-45833 in ChromaDB, das die Erstellung bösartiger Modelle, Aufklärung und Datenerfassung aus Ziel-Collections über die…
 e4zyy/project-cve-2026-65351
Browser-Ressourcen-Erschöpfungs-Payload, der Zielsysteme durch Speicher-, GPU-, Audio- und Rendering-Überlastung zum Absturz bringt. Entwickelt für…
 paulorlima9/copyfail-fix
Schnelles Mitigations- und Patch-Skript für CVE-2026-31431 (Copy Fail) auf Ubuntu/Debian VPS
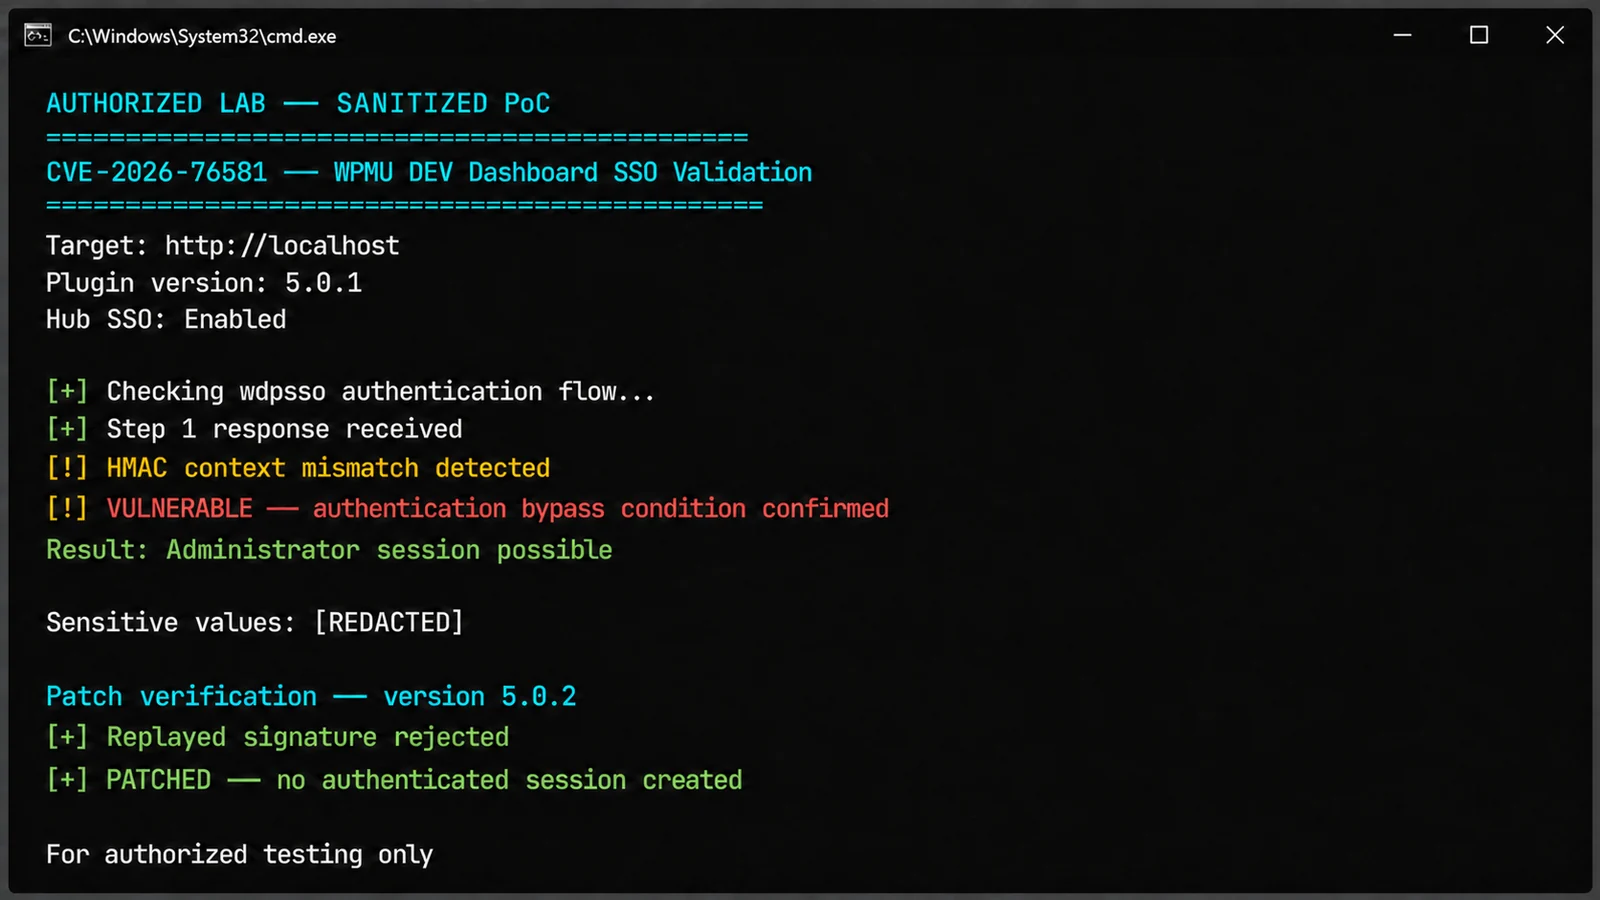 hackersroot/cve-2026-76581-detector
Sicherer passiver Detektor zur Identifizierung von WPMU DEV Dashboard-Versionen, die von CVE-2026-76581 betroffen sind.
 pvharmo2/gha-lab-83342297e0
Autorisiertes Sicherheitsforschungslabor, das CVE-2024-41127 (GHSA-wcjf-5464-4wq9) reproduziert: vergiftete Pipeline-Ausführung durch…
 suruurism/cve-writeups-and-pocs
CVE-2026-80724 PoC + vollständiger Write-up — Linux-Kernel ptp/vmclock schreibgeschütztes Mapping wird beschreibbar (VM_MAYWRITE). Entdeckt, gemeldet…
 horkimhab/cve-2026-76581
Bildungs-Repository mit Proof-of-Concept für CVE-2026-76581, einschließlich Skripten für autorisierte Sicherheitstests und Forschung in isolierten…
 exploreio/cve-2026-79483-fastgpt-nosql-injection
# Proof-of-Concept für CVE-2026-79483, eine NoSQL-Injection in der FastGPT Community Edition, die unauthentifizierten Zugriff auf Chat-Verlaufstitel…








