
 #1
Allgemeine Tools, Frameworks und Umgebungen zur Unterstützung verschiedener Cybersicherheits-Workflows und -Aufgaben.
Kitploit empfohlen

 rpranshu/autopwn
Ein einfaches, auf Bash basierendes Metasploit-Automatisierungstool!
 kingsabri/sqlmap-tamper-api
SQLMap-Tamper-API zur Annahme von Tamper-Skripten aus allen Sprachen
 rench321/sklad
Industrietaugliches sicheres Snippet-Lager für Ihre Taskleiste. 📦 Erbaut mit Rust (Tauri v2) & React. Offline-zuerst, AES-256-verschlüsselt und…
 abdsec/cve-2016-0801
C-basierter Proof-of-Concept-Exploit für CVE-2016-0801, der eine spezifische Schwachstelle in Android-Komponenten für Sicherheitsforschung und -tests…
 arthastang/router-exploit-shovel
Automatische Anwendungsgenerierung für Stack-Überlauftypen bei drahtlosen Routern
 pandaadir05/snoop
Ein moderner Syscall-Tracer, der auf eBPF basiert. Stellen Sie sich strace vor, aber mit einer echten TUI, intelligenten Filtern, TLS-Entschlüsselung…
 epsilon537/boxlambda
FPGA-basierte Mikrocomputer-Sandbox für Software- und RTL-Experimente
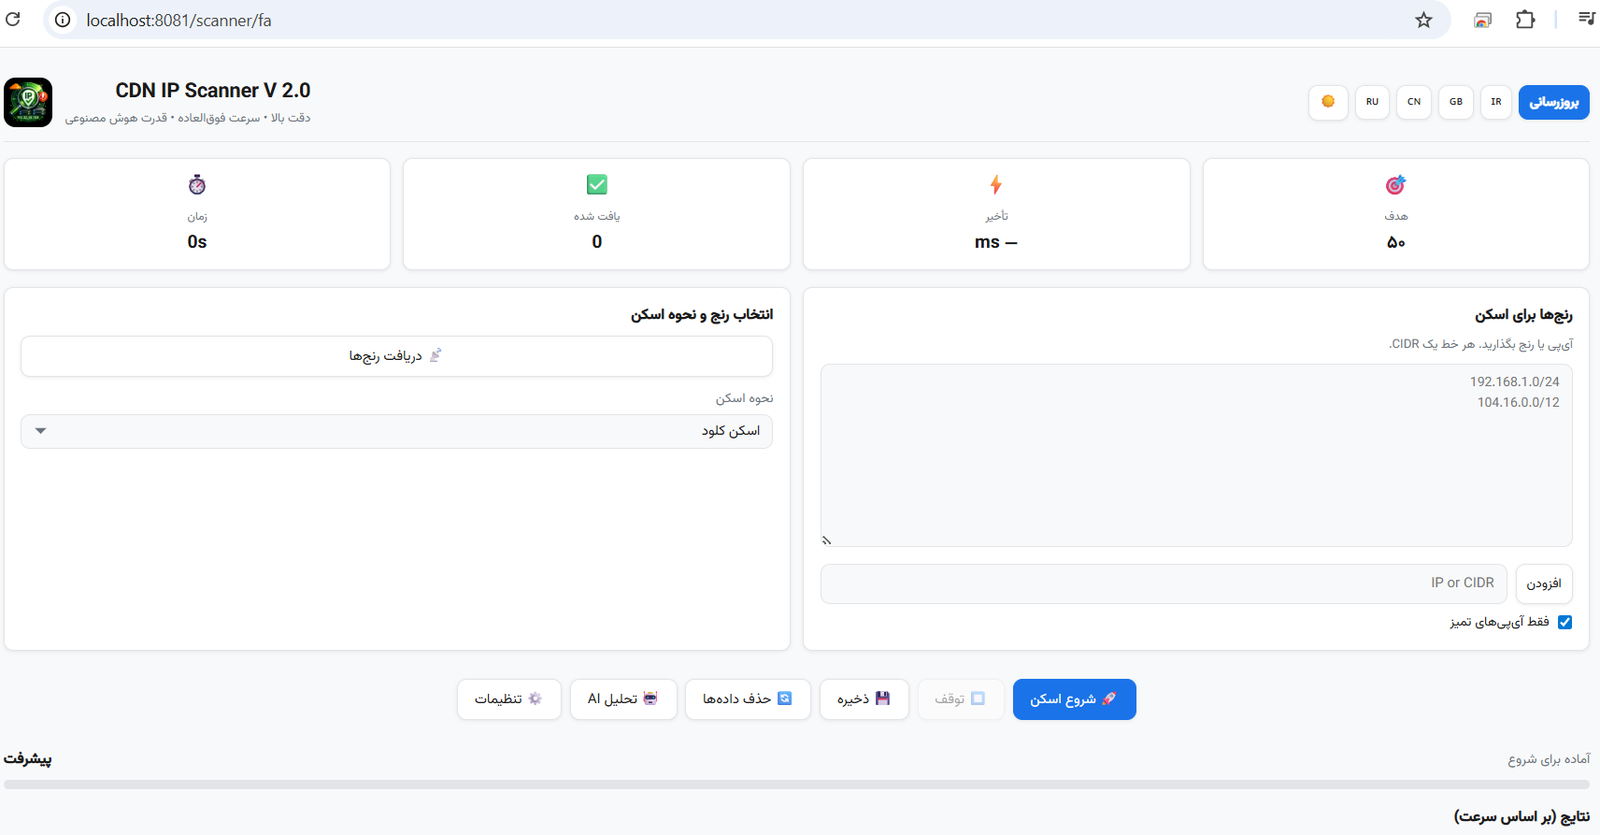 shahinst/cdn-ip-scanner
Webbasierter Scanner, der schnelle, latenzarme CDN-IP-Adressen von Cloudflare, Fastly und anderen Anbietern mithilfe mehrthreadiger…
 hikari-systems/slater
Speicherschonende graphdb mit Bolt+tls-Unterstützung, Verschlüsselung im Ruhezustand und Vektoren, entwickelt für lokale…
 oscarsantanaarias/ida-ghidra-bridge
TCP-JSON-Bridge-Server für IDA Pro und Ghidra, die Dekompilierung, Xrefs, Symbole, Vtables, RTTI und Speicher-Patching für externe Skripte und…
 bytebutcher/decoder-plus-plus
Eine erweiterbare Anwendung für Penetrationstester und Softwareentwickler, um Daten in verschiedene Formate zu dekodieren/kodieren.
 codextf2/customc2channeltemplate
Vorlage für die Entwicklung benutzerdefinierter C2-Kanäle für Cobalt Strike unter Verwendung von IAT-Hooks, die von einem Reflective Loader…
 utkonos/lst2x64dbg
Extrahiere Labels aus IDA-, Ghidra-, Binary Ninja- und Relyze-Dateien und exportiere die x64dbg-Datenbank. Inklusive der radare2-Hauptadresse.
 taxiiproject/libtaxii
Eine Python-Bibliothek zur Verarbeitung von TAXII-Nachrichten, die TAXII-Dienste aufrufen.
 rew-sploit/rew-sploit
Emulieren und analysieren Sie MSF- und *andere* Angriffe
 joelgmsec/kitsune
Polymorphes C2-Framework mit grafischer Oberfläche, automatischer Wiederverbindung, Payload-Generierung und integrierten Hacking-Tools für…
 lucthienphong1120/full-60-ddos-tools
Sammlung von 60 Python-basierten DDoS-Angriffswerkzeugen für Netzwerk-Stresstests und Sicherheitsbewertungen, die automatisierte Paketflut-Skripte…
 cobalt-strike/eden
Ein PoC-UDRL für Cobalt Strike, erstellt mit Crystal Palace, das Raphael Mudge's Page-Streaming-Technik mit einem modularen Call-Gate (Draugr)…








