
 #1
Allgemeine Tools, Frameworks und Umgebungen zur Unterstützung verschiedener Cybersicherheits-Workflows und -Aufgaben.
Kitploit empfohlen

 volatilityfoundation/dwarf2json
ELF/DWARF-Symbol- und Typinformationen in vol3s intermediäres JSON konvertieren
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock (CVE-2026-43499) Exploit-Adaption
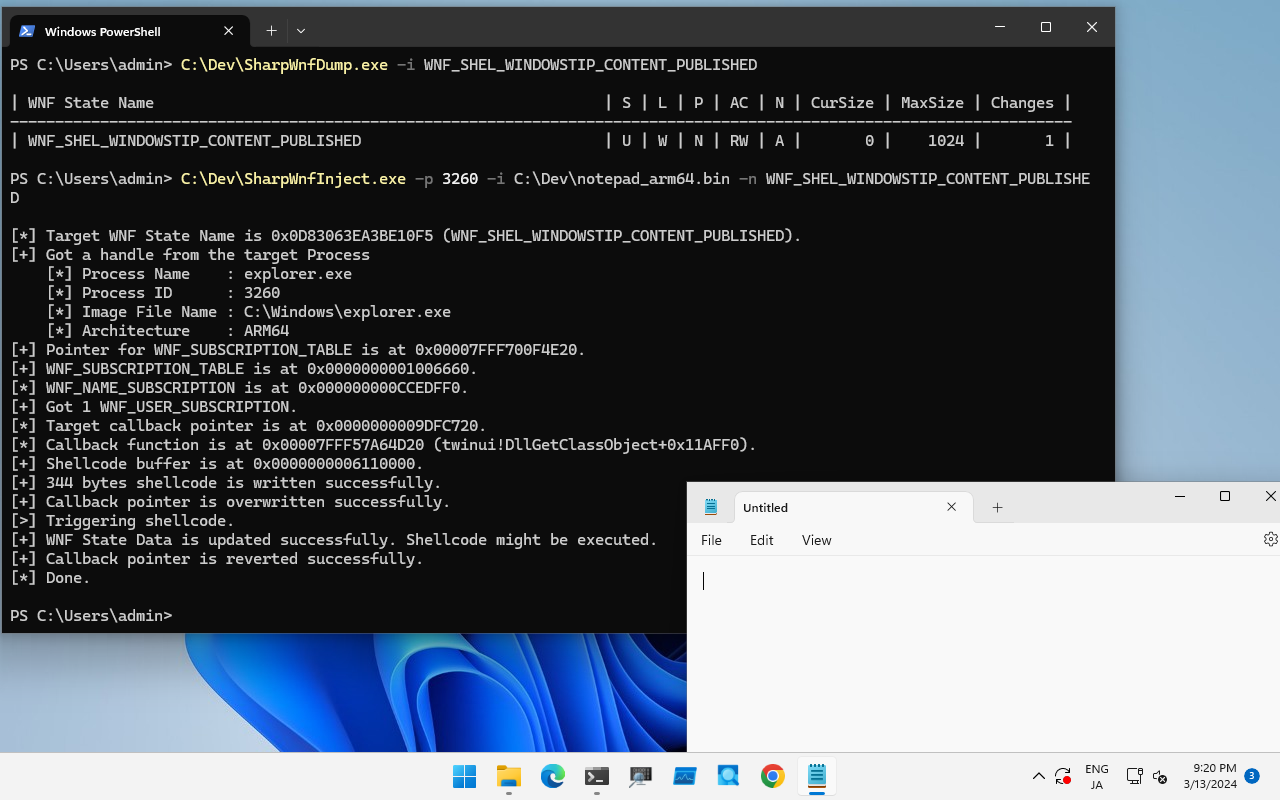 daem0nc0re/sharpwnfsuite
C#-Dienstprogramme für die Windows-Benachrichtigungsfunktion
 hktalent/cve_2020_2546
CVE-2020-2546, CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 WebLogic T3-Payload-Exploit-PoC-Python3,
 assafmo/xioc
Extrahiere Indikatoren für Kompromittierung aus Text, einschließlich 'escaped'.
 ibm-security/ibmsecurity
Idempotente Funktionen für IBM Security Appliance REST-APIs. Derzeit werden ISAM- und ISDS-Appliances abgedeckt.
 not-matthias/amd_hypervisor
Rust-AMD-SVM-Hypervisor-Framework mit anpassbaren vmexit-Handlern (MSR, CPUID, RDTSC) und NPT-Hooking für Monitoring und Forschung auf Kernel-Ebene.
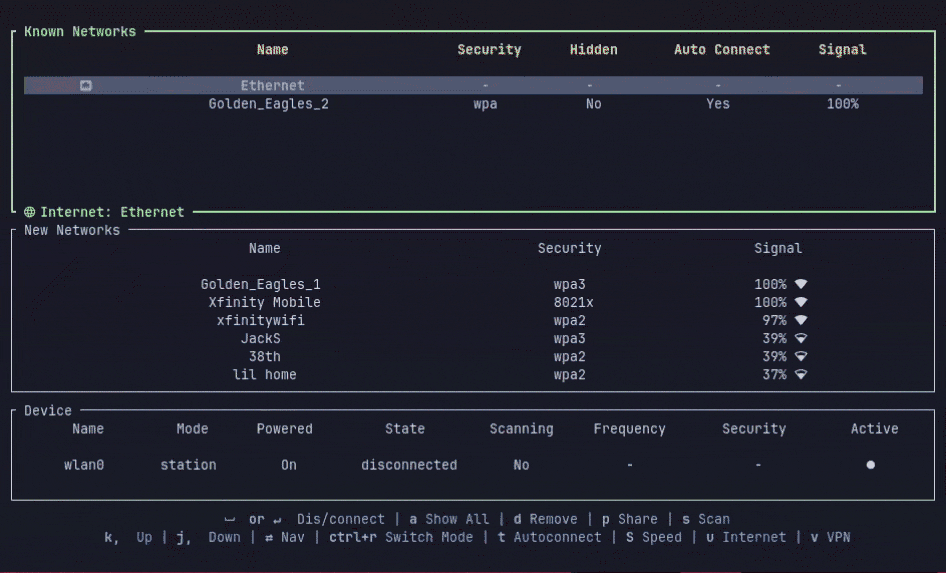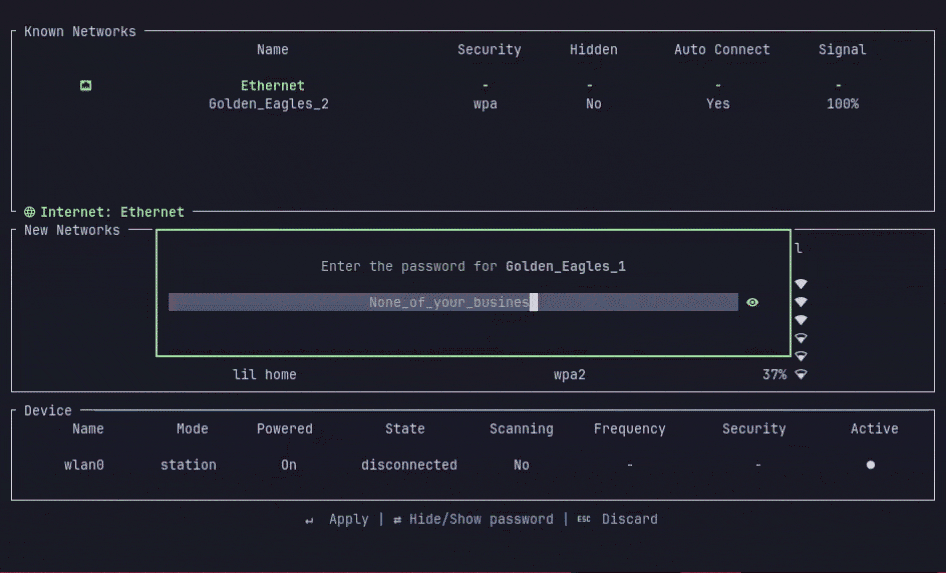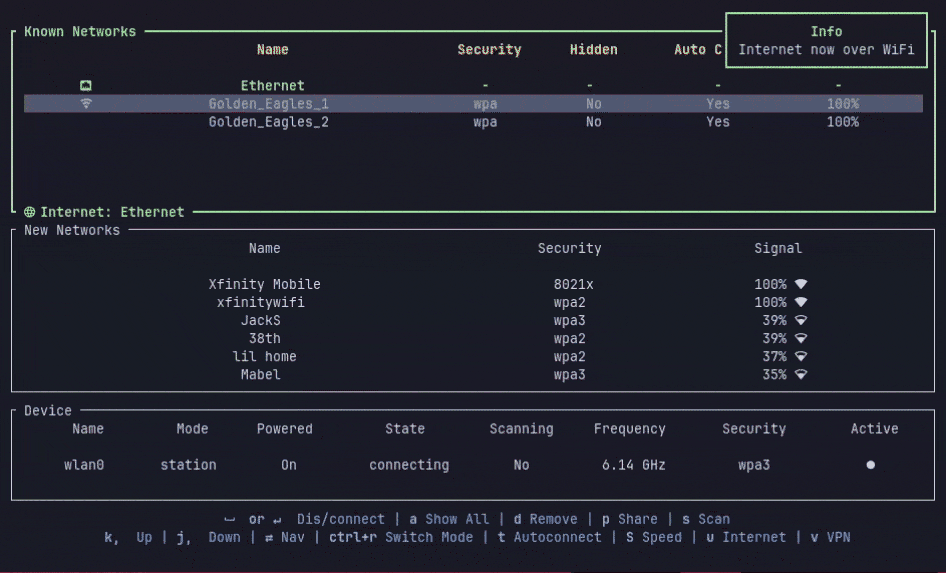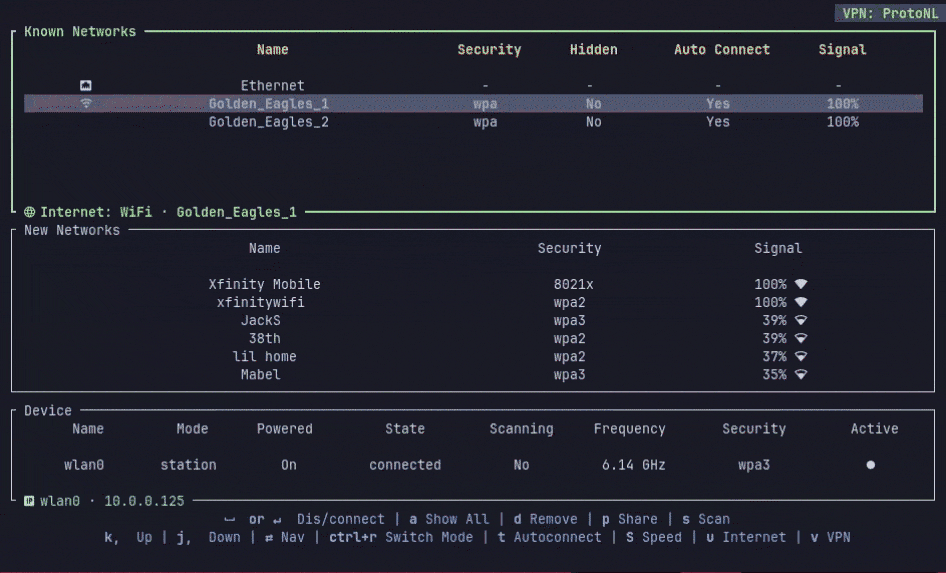 aashish-thapa/wlctl
🛜 TUI zur Verwaltung von WLAN/Ethernet/VPN unter Linux mit Network Manager
 iodn/tap-ducky
Verwandelt jedes gerootete Telefon in die legendäre USB Rubber Ducky. Android USB HID Keystroke Injector
 oalabs/frida-wshook
Skript-Analysewerkzeug basierend auf Frida.re
 hasherezade/masm_shc
Ein Hilfsprogramm zur Erstellung von Shellcodes. Bereinigt von MSVC generierte MASM-Dateien, gibt Umstrukturierungshinweise.
 timbo05sec/autocrack
Hashcat-Wrapper zur Automatisierung des Cracking-Prozesses
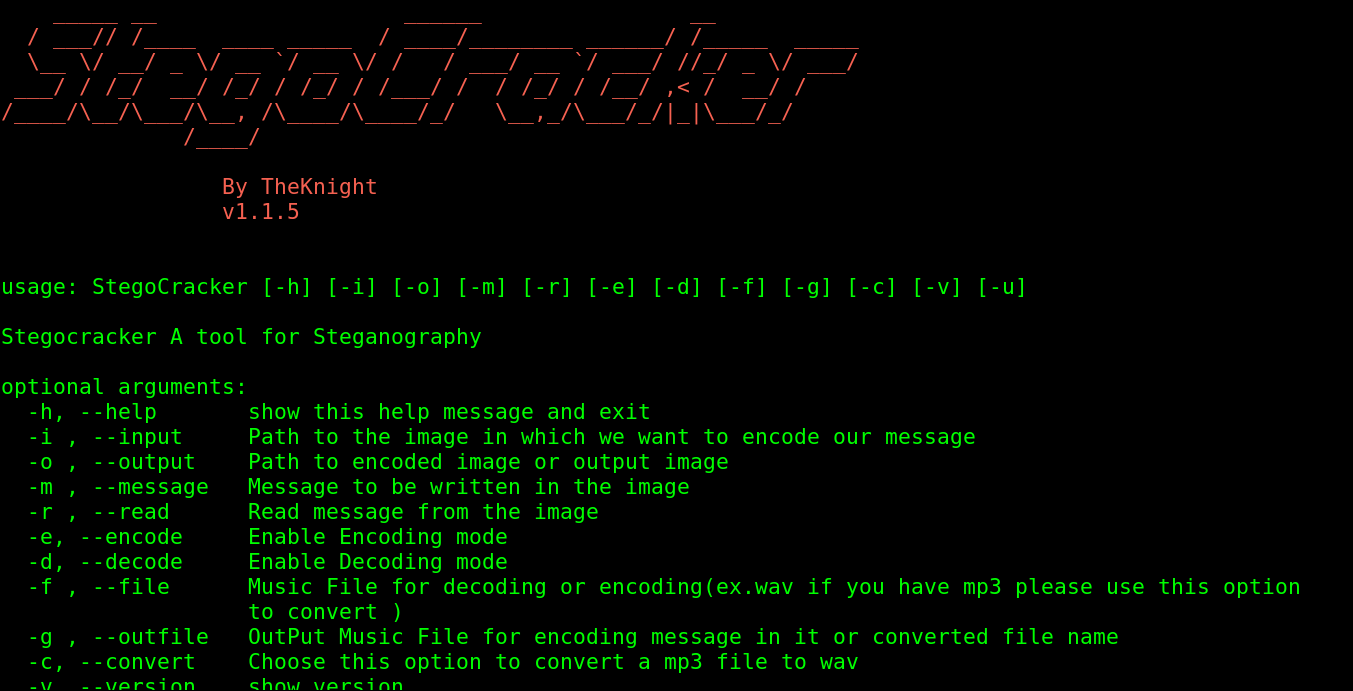 w1ldn16h7/stegocracker
Stego ist ein quelloffenes und kostenloses Steganografie-Tool, mit dem du deine geheime Nachricht in einer Bild- oder Audiodatei verstecken kannst.…
 jm00nj/phantom-evasion-loader
x64 Assembly-Injection-Engine, die SROP und Zero-Copy-Injection verwendet, um EDR/XDR und Kernel-Monitore zu umgehen. Liefert XOR-verschlüsselte…
 synacktiv/bip
Objektorientierte Python-API zur Vereinfachung der Interaktion mit IDA für Reverse Engineering, die Plugin-Entwicklung und Automatisierung von…
 n1ckdunn/exploitivator
Automatisieren Sie das Metasploit-Scanning und die Exploitation
 evyatarmeged/stegextract
Bash-Skript, das mithilfe von Magic Numbers und Hexdump-Analyse angehängte Daten, eingebettete Dateien und versteckte Zeichenketten aus PNG-, JPG-…
 codextf2/cobaltstrike_bofloader
Open-Source-Port/Nachimplementierung des Cobalt Strike BOF Loaders wie besehen








