
 #1
Allgemeine Tools, Frameworks und Umgebungen zur Unterstützung verschiedener Cybersicherheits-Workflows und -Aufgaben.
Kitploit empfohlen

 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 owasp/secure-headers-project
OWASP-Wissensdatenbank und Validator für HTTP-Sicherheits-Response-Header, die Empfehlungen, Statistiken und automatisierte Konfigurationsprüfungen…
 stevemcilwain/quiver
Quiver ist das Tool, um all deine Tools für Bug Bounty Hunting und Penetrationstests zu verwalten.
 pnwcomputers/ultimate-cybersecurity-master-guide
This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…
 pompelmi/pompelmi
ClamAV-Antiviren-Scanning für Node.js — scanne Datei-Uploads mit einem einzigen Funktionsaufruf. Keine Abhängigkeiten. Typisierte Symbol-Bewertungen.…
 rand0m1ze/ezsploit
Automatisierung von Metasploit mit Linux-Bash-Skripten
 b4rtik/redpeanut
RedPeanut ist eine kleine RAT, entwickelt in .Net Core 2 und dessen Agent in .Net 3.5 / 4.0.
 nccgroup/idahunt
idahunt ist ein Framework zur Analyse von Binärdateien mit IDA Pro und zur Suche nach Dingen in IDA Pro.
 portswigger/active-scan-plus-plus
Burp-Suite-Erweiterung, die aktives und passives Scannen um Prüfungen auf Host-Header-Angriffe, XXE, Code-Injection und bekannte CVEs wie Shellshock…
 richlegrand/bitbang-cli
Sicheren Fernzugriff auf einen Rechner mit interaktiver Shell, Dateiübertragung und Web-Proxy über Ende-zu-Ende-verschlüsseltes Peer-to-Peer-WebRTC…
 syhunt/sandcat
Ein Open-Source, auf Pentest und Entwickler ausgerichteter Webbrowser, der die Leistungsfähigkeit von Lua nutzt.
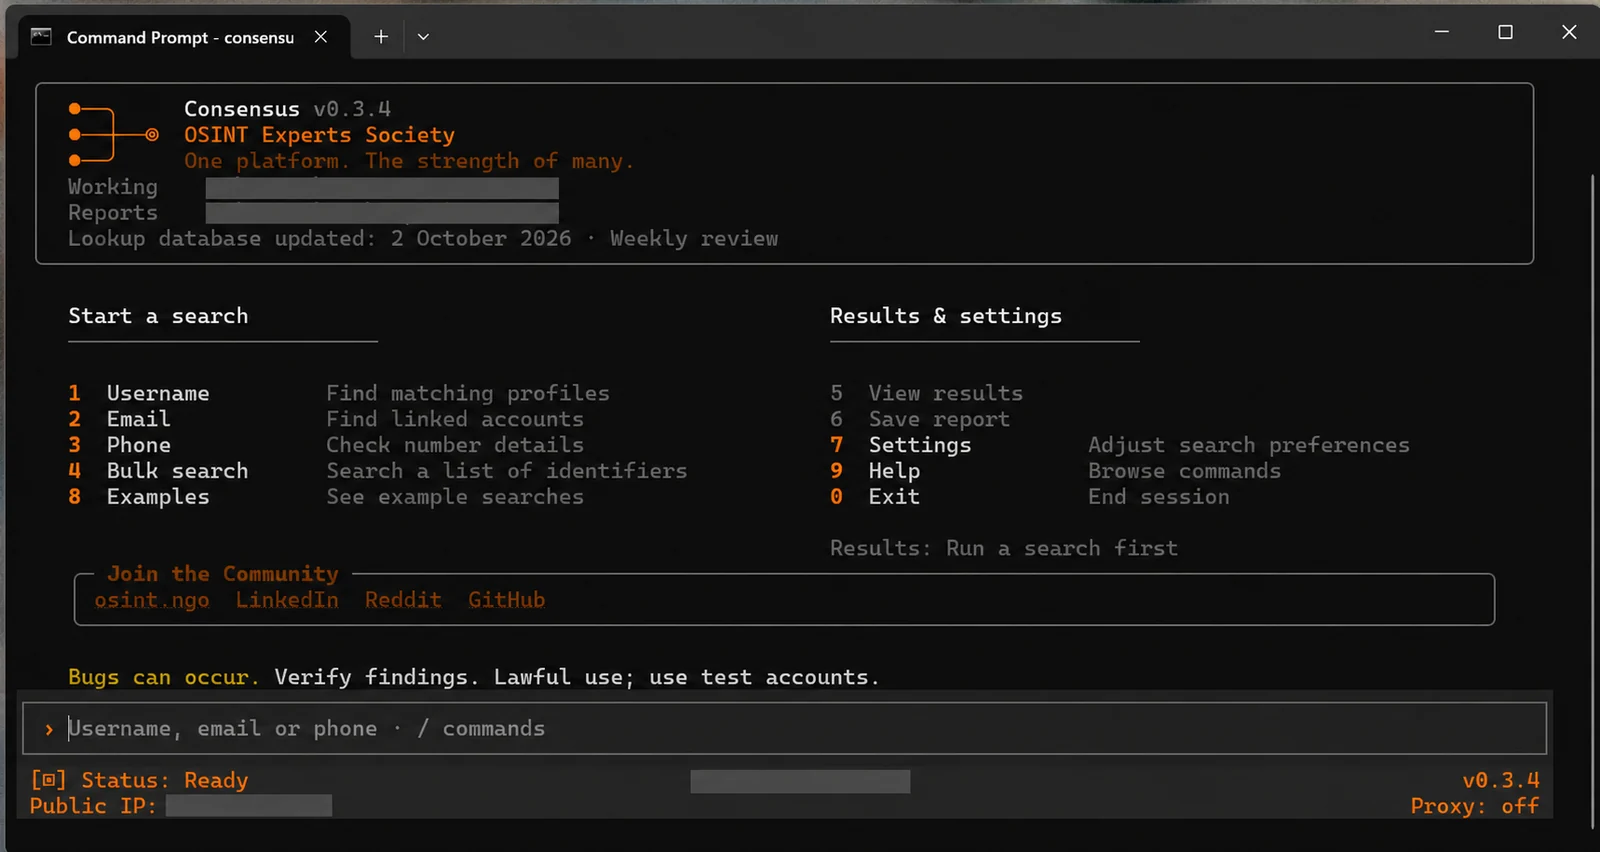 osint-experts-society/consensus-osint
🔎 Benutzername-, E-Mail- & Telefon-OSINT — über 9.700 Lookup-Prüfungen aus 19 Projekten, mit Profilanreicherung, Massensuchen, Evidenzdiagrammen und…
 daniel-cues/nmapgui
Erweiterte grafische Benutzeroberfläche für NMap
 joelgmsec/cloudtopolis
Infrastrukturloses Passwort-Knacken
 jarryshaw/darc
Darkweb-Crawler, der Requests- und Selenium-Worker nutzt, um Seiten abzurufen, Header und Cookies zu erfassen, Links zu extrahieren und gerenderte…
 hydrabus/hydrafw
Open-Source-Firmware für HydraBus, ein Multi-Tool für das Debugging eingebetteter Hardware, Hacking und Penetrationstests, das Protokolle wie SPI,…
 kerlenton/mcpsnoop
Wireshark für MCP. Ein transparenter Proxy zwischen deinem KI-Client und dem MCP-Server. Beobachte jeden Aufruf live in deinem Terminal, lass CI bei…
 awslabs/snapchange
Leichtgewichtiges Fuzzing eines Speicher-Snapshots mithilfe von KVM








