
 #1
Allgemeine Tools, Frameworks und Umgebungen zur Unterstützung verschiedener Cybersicherheits-Workflows und -Aufgaben.
Kitploit empfohlen
 ustayready/credking
Password Spraying mit AWS Lambda zur IP-Rotation
 1modm/petereport
Open-Source-Schwachstellenmeldewerkzeug für Pentester und Sicherheitsforscher. Verwaltet Fundvorlagen, generiert Berichte in den Formaten HTML, PDF,…
 spwhitton/git-remote-gcrypt
Git-Remote-Helfer für transparente PGP-verschlüsselte Push/Pull-Operationen, unterstützt lokale, rsync-, SFTP- und Git-Backends mit konfigurierbaren…
 evildevill/devil
Menügesteuertes Shell-Framework, das Brute-Force-Login-Angriffe, das Sammeln von Freundeslisten- und Profildaten sowie automatisierte Module zum…
 wetw0rk/sickle-pdk
Sickle - Payload-Entwicklungskit
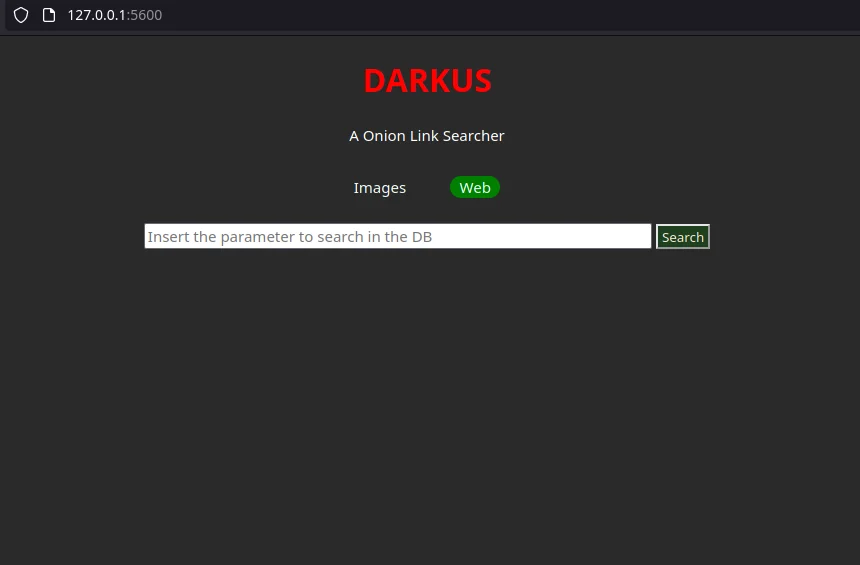 lucksi/darkus
Durchsucht Darknet- und Onion-Suchmaschinen nach Schlüsselwörtern und liefert passende Onion-Links zurück, mit optionaler lokaler…
 sgxgsx/bluetoolkit
Modulares Framework zum Testen von Schwachstellen in Bluetooth Classic (BR/EDR) mit Reconnaissance- und Exploit-Modulen für 43 öffentliche…
 phaethon/kamene
Netzwerk-Paket- und pcap-Datei-Erstellungs-/Sniffing-/Manipulations-/Visualisierungs-Sicherheitstool. Ursprünglich 2015 von scapy abgezweigt und…
 rek7/fireelf
fireELF - Dateiloses Linux-Malware-Framework
 huydx/hget
unterbrechbarer, fortsetzbarer Download-Beschleuniger, geschrieben in Golang
 0xthirteen/movekit
Cobalt Strike-Kit für Lateral Movement
 kyleavery/aceldr
Cobalt Strike UDRL zur Umgehung von Speicherscannern.
 inaz2/proxy2
HTTP/HTTPS-Proxy in einem einzigen Python-Skript
 chudry/xerror
vollautomatisiertes Pentesting-Tool
 nmatt0/moria
IoT-Firmware-Identifikation und -Extraktion
 cyberark/kubesploit
Kubesploit ist ein plattformübergreifender Post-Exploitation-HTTP/2-Command-&-Control-Server und -Agent, geschrieben in Golang, ausgerichtet auf…
 benjojo/totp-ssh-fluxer
Sicherheit durch Obskurität auf die nächste Stufe heben (das ist eine schlechte Idee, bitte nicht wirklich verwenden)
 phoenhex/files
Kuratierte Sammlung von Exploits, Proof-of-Concept-Codes und Präsentationen zur Schwachstellenforschung des phoenhex-Teams, mit Schwerpunkt auf…








