#1
Tools für Subdomain-Discovery, DNS-Brute-Force, Certificate Transparency und Asset-Enumeration.
Kitploit empfohlen
 parbatzone/reconvault
🔍 Organizer für Recon-Notizen für Bug-Bounty-Jäger und CTF-Spieler — Subdomains, Ports, Endpunkte, Schwachstellen, alles an einem Ort.
 rapticore/ore_react2shell_scanner
CVE-2025-55182 (React2Shell) Scanner
 sc4rfurry/chaoskobra
Ein weiteres Subdomain-Enumeration-Tool für Normalsterbliche, geschrieben in Python...
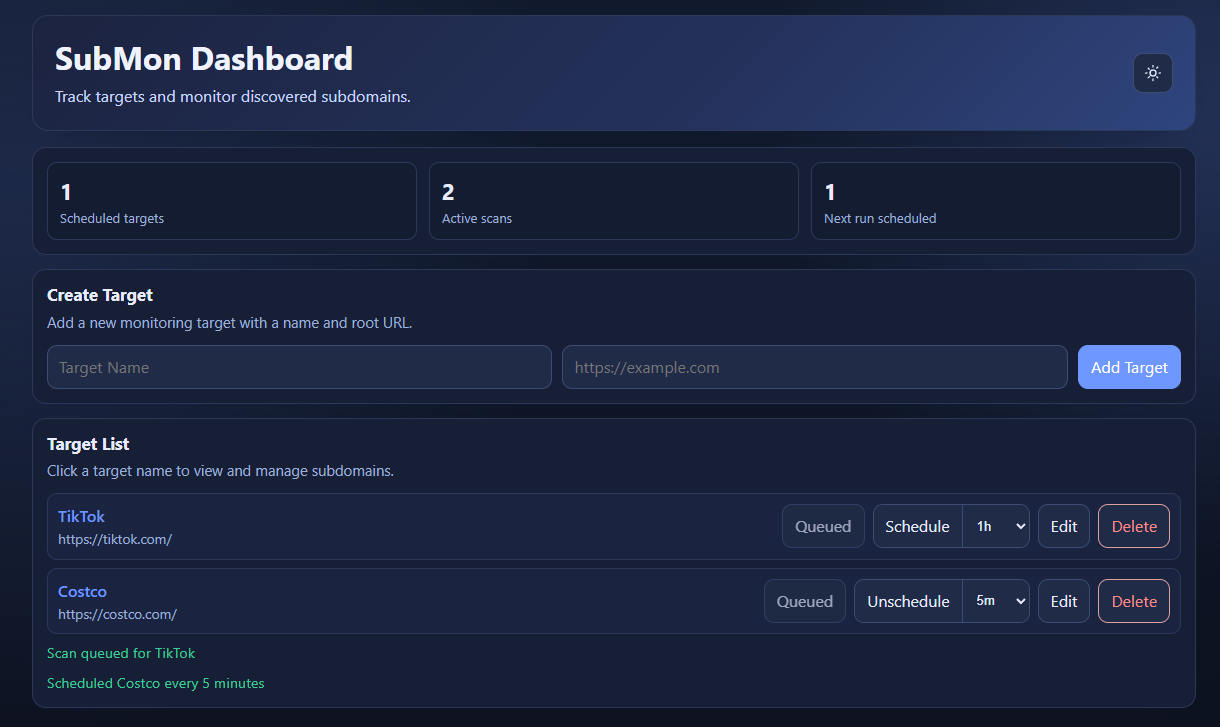 liuyc26/submon
Noch ein Subdomain-Monitor.

 edu0x01/sr-71
Ein benutzerfreundliches Python-Tool zur Durchführung von Subdomain-Enumeration, Endpunkt-Erkennung und mehr.
 alientec1908/alientec-recon-tool
AlienTec-Recon-Tool
 s_r_e_e_r_a_j/reconhound
ReconHound ist ein Python-basiertes Web-Reconnaissance-Tool, das für Penetrationstester, Bug-Bounty-Jäger und ethische Hacker konzipiert ist. Es…
 opsecramdan/react2shell-cve-2025-55182
Automatisiertes Exploitation-Framework für CVE-2025-55182 (Next.js RCE) mit Subdomain-Enumeration, Schwachstellenscanning, Payload-Generierung und…
 termireum/react2shell
React2Shell ist ein leistungsstarker Schwachstellen-Scanner, der in Go geschrieben ist und speziell dafür entwickelt wurde, serverseitige…
 jan0x190/cve-2025-55182-simple-scanner-main
Mehrsprachiger Scanner für CVE-2025-55182 (RCE) in Next.js React Server Components, mit Einzel-/Massen-Scanmodi und integriertem…
 desaivinayak449/bug-bounty-reports-desai-vinayak
Bug-Bounty- und Schwachstellenforschungsberichte von Desai Vinayak — einschließlich CVE-2023-50290 (Apache Solr) und Erkenntnisse zur…
 gmh5225/domain-enumeration-sicarius
Ein weiteres Tool zur Subdomain-Aufzählung mit etwas Magie 🧙🏻♂️
 siddolo/knockbleed
CVE-2014-0160 Massentest gegen Subdomains
 josekutty-k/frontpage-server-extensions-vulnerability-scanner
Python-Skript zum Scannen nach der Schwachstelle CVE-2000-0114 in Frontpage Server Extensions. Automatisiert Subdomain-Enumeration und…
 0xams/citrixvulncheck
ein Skript zur Suche nach der Sicherheitslücke CVE-2019-19781 innerhalb einer Domain und ihrer Subdomains
 moon1705/easy_security
Projekt mit sublist3r, massan, CVE-2018-15473, ssh Brute-Force, ftp Brute-Force und nikto.
 randomrobbiebf/subdomain-tko
Erkennt Subdomain-Takeover-Schwachstellen durch Analyse von DNS-Einträgen und HTTP-Antworten. Identifiziert automatisch takeover-anfällige Subdomains…