
 #1
Tools für Subdomain-Discovery, DNS-Brute-Force, Certificate Transparency und Asset-Enumeration.
Kitploit empfohlen

 gal-nagli/shockwave-oss
Kuratierte Sammlung von Bug-Bounty-Tipps, One-Linern und Automatisierungsworkflows für Recon, Fuzzing und Web-Exploitation, mit privaten…
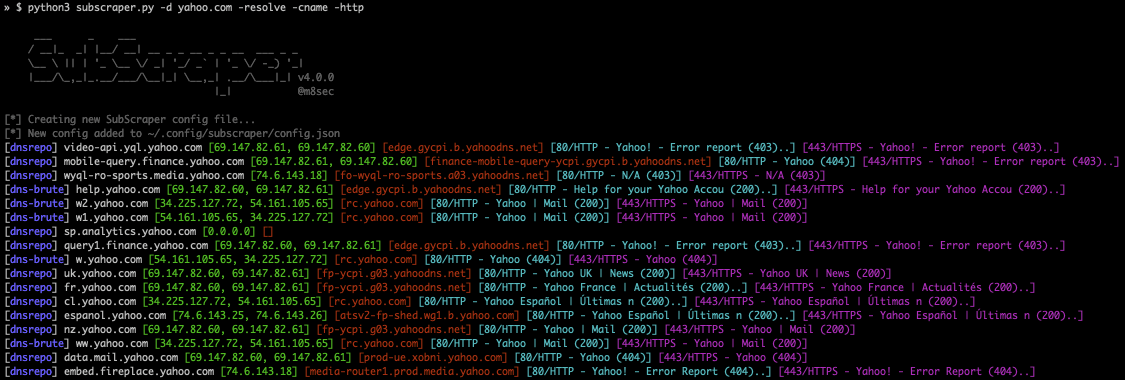 m8sec/subscraper
Werkzeug zur Subdomain- und Ziel-Enumeration, entwickelt für offensive Sicherheitstests
 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ ist ein passives Open Source Intelligence (OSINT) automatisierte Erkundung (Framework)
 sleepingbag945/dddd
Batch-Tool zur Asset-Erfassung und Schwachstellen-Scanning für Red Teams. Zieht Ziele von Hunter, Fofa und Quake, führt Fingerprinting,…
 vmware-labs/attack-surface-framework
Werkzeug zur Erkennung der externen und internen Netzwerkangriffsfläche
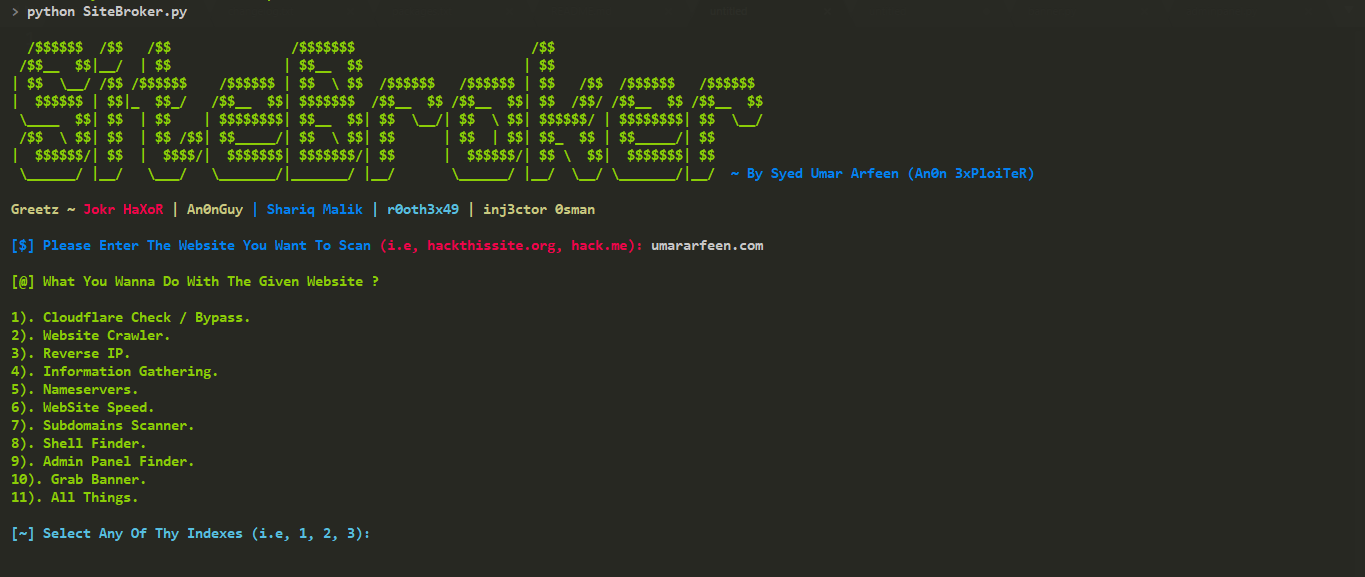 anon-exploiter/sitebroker
Eine plattformübergreifende Python-basierte Dienstprogramm zur Informationssammlung und Automatisierung von Penetrationstests!
 joshkar/x-recon
Ein Werkzeug zur Erkennung von Webseiten-Eingaben und zur Durchführung von XSS-Scans.
 h4r5h1t/webcopilot
Ein Automatisierungstool, das Subdomains aufzählt, dann xss, sqli, open redirect, lfi, ssrf und rce Parameter herausfiltert und anschließend nach…
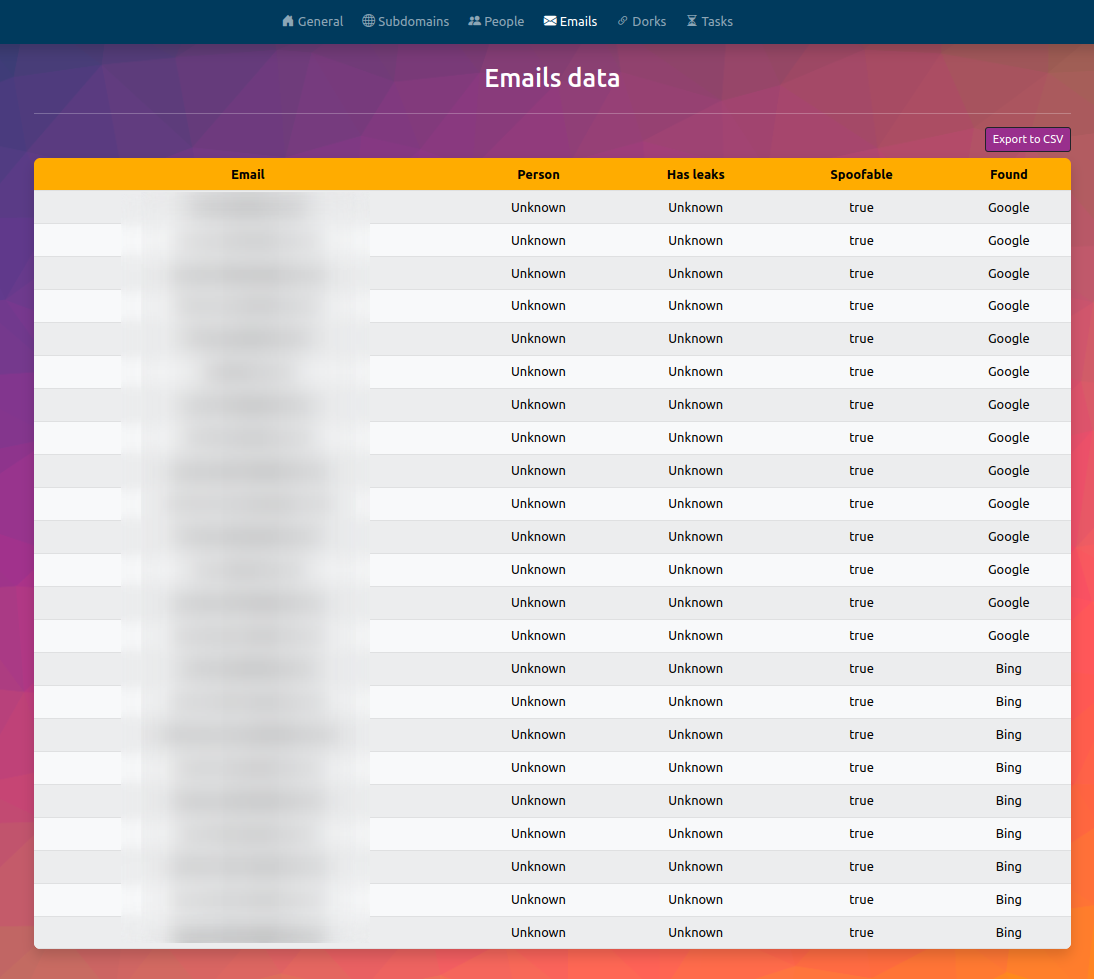 fundacio-i2cat/infohound
InfoHound ist ein OSINT-Tool, um eine große Menge an Daten aus einem Web-Domainnamen zu extrahieren.
 s0md3v/subgpt
Finden Sie Subdomains mit GPT, kostenlos
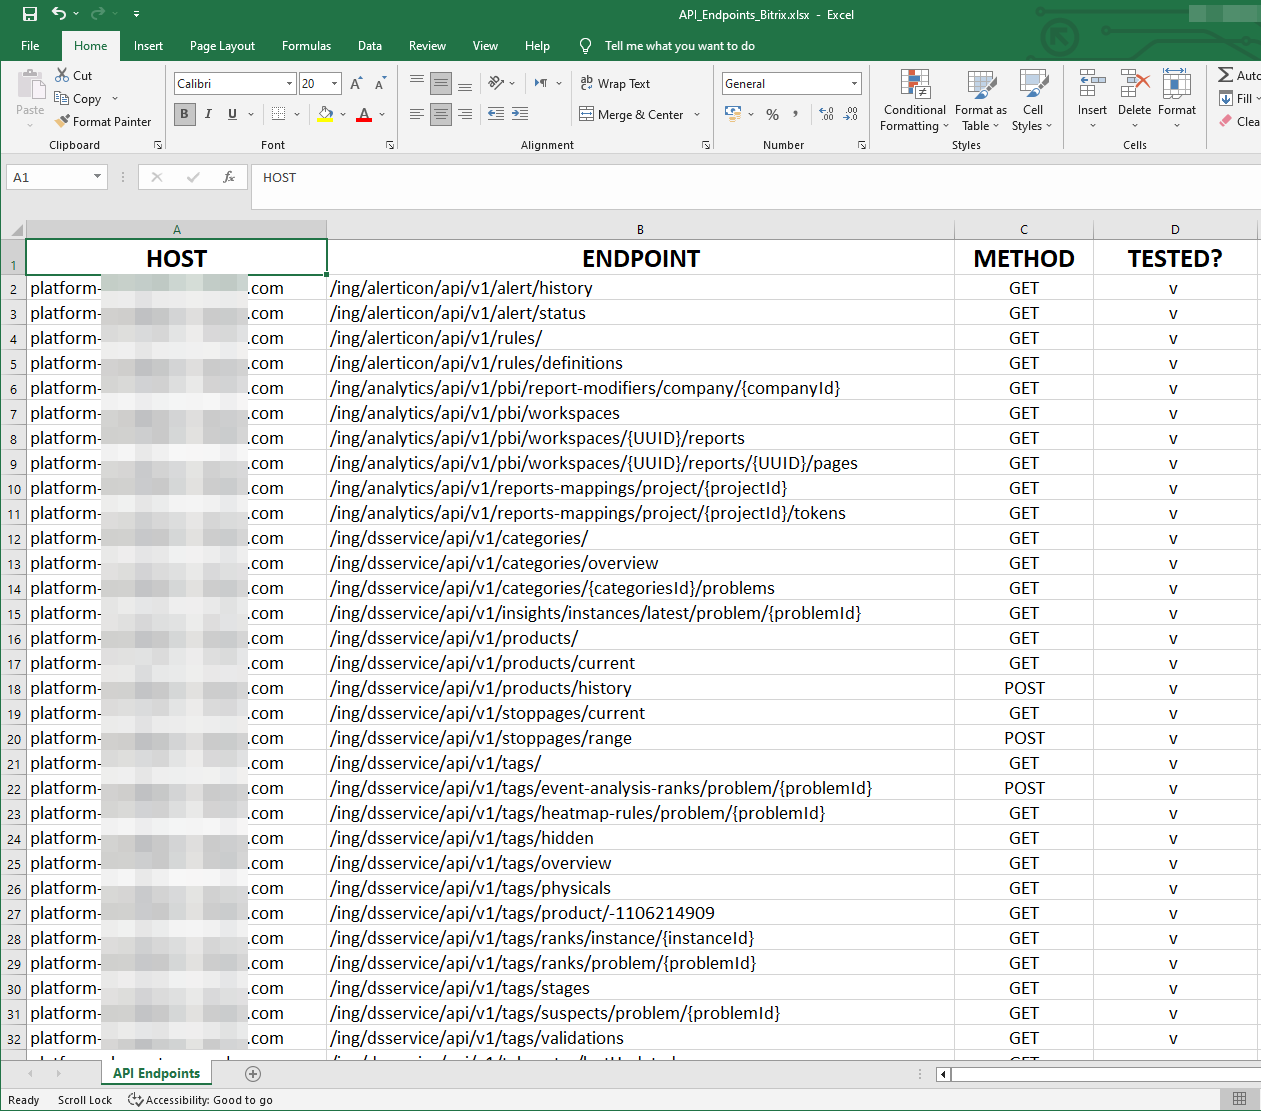 sajibuu/burp_collector
Ein Multiprozess-Werkzeug zum Sammeln und Extrahieren von Informationen in eine Excel-Datei aus einer Burp Suite-Ausgabedatei.
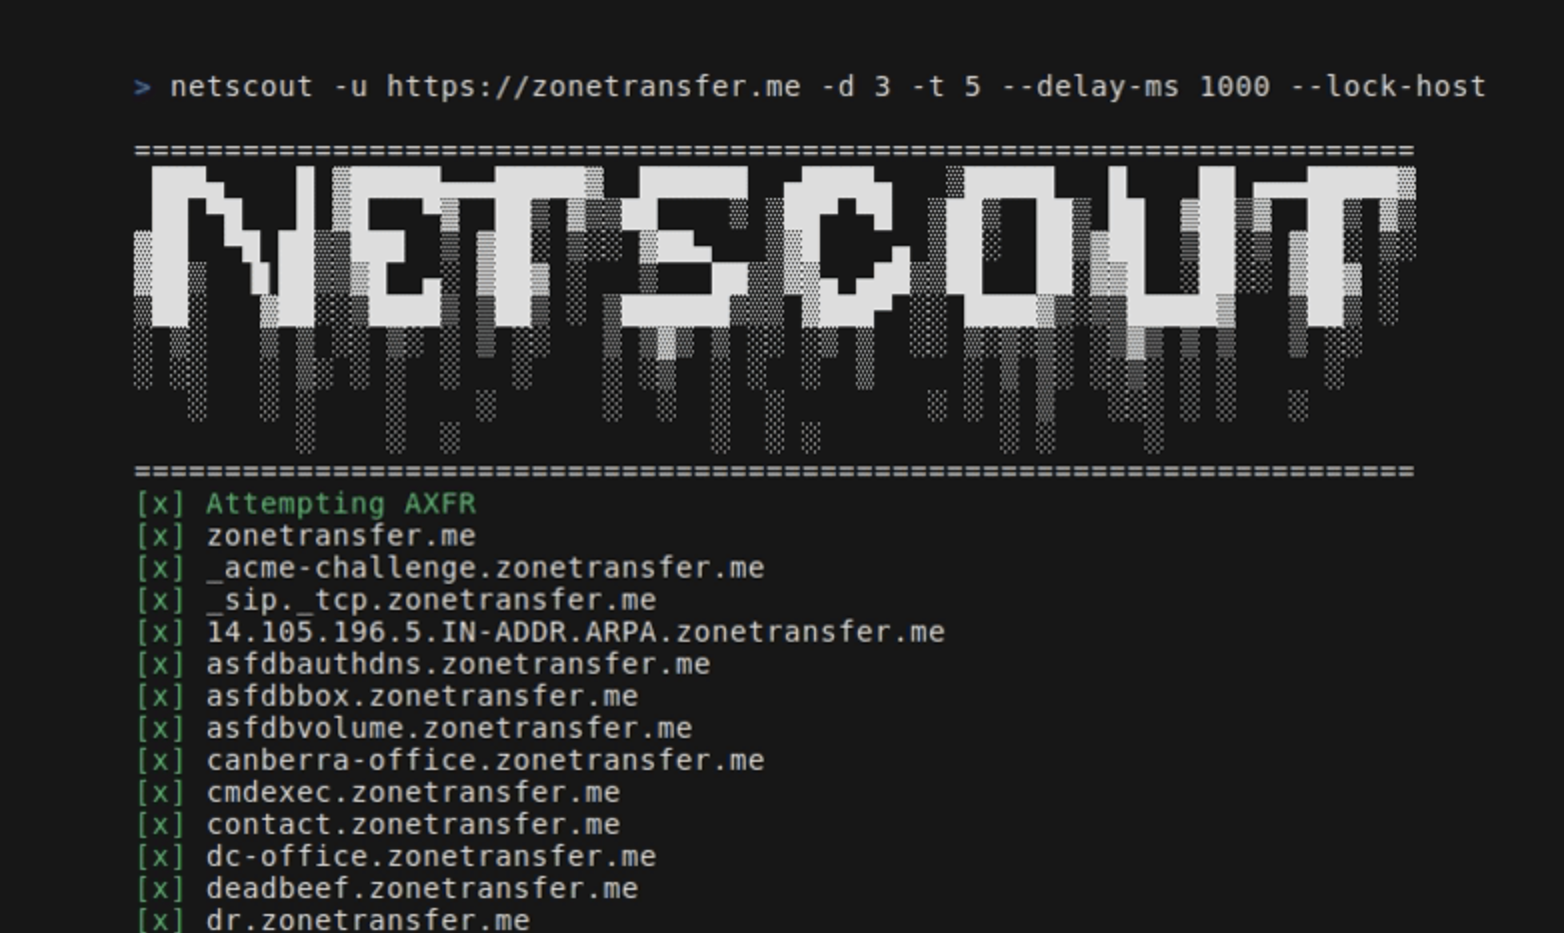 caio-ishikawa/netscout
OSINT-Tool, das Domains, Subdomains, Verzeichnisse, Endpunkte und Dateien für eine vorgegebene Seed-URL findet.
 tess-ss/recon-ninja
Recon-Ninja
 gsmith257-cyber/graphcrawler
GraphQL automatisiertes Sicherheitstest-Toolkit
 screetsec/sudomy
Sudomy ist ein Tool zur Subdomain-Enumeration, das Subdomains sammelt und Domains analysiert, indem es automatisierte Erkundung (Recon) für Bug…
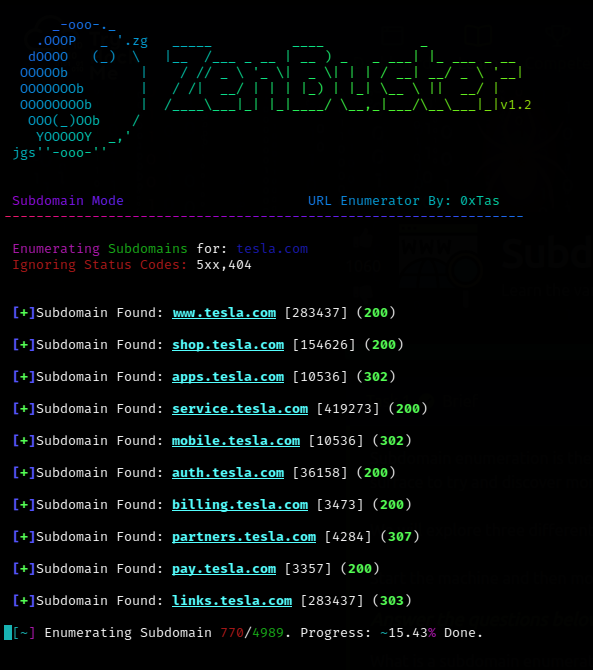 0xtas/zenbuster
Mehrthread-URL-Enumeration/Content-Discovery-Tool in Python.
 v4d1/dome
Schnelles, auf Python basierendes Subdomain-Enumeration-Tool, das passive OSINT und aktives Brute-Force-Scanning mit DNS-Wildcard-Erkennung,…
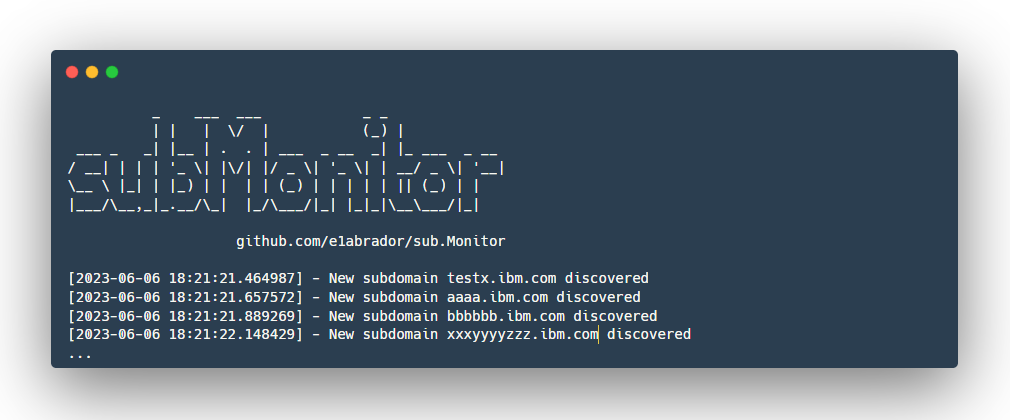 e1abrador/sub.monitor
Selbstgehostetes passives Tool zur kontinuierlichen Subdomain-Überwachung.








