
 #1
Tools für Subdomain-Discovery, DNS-Brute-Force, Certificate Transparency und Asset-Enumeration.
Kitploit empfohlen

 foxvr-sudo/bugbounty-arsenal-resources
Checklisten und Vorlagen für Bug-Bounty-Programme. MIT-lizenziert.
 opsecramdan/react2shell-cve-2025-55182
Automatisiertes Exploitation-Framework für CVE-2025-55182 (Next.js RCE) mit Subdomain-Enumeration, Schwachstellenscanning, Payload-Generierung und…
 shamo0/cve-2021-44228
# log4shell (CVE-2021-44228) Scan-Tool
 jhaddix/lazyrecon
Dieses Skript soll Ihren Erkundungsprozess auf organisierte Weise automatisieren.
 shifa123/cve-2020-13942-poc-
CVE-2020-13942 POC + Automatisierungsskript
 spyboy-productions/cloakquest3r
Open-Source-Sicherheitsforschungstool zur Identifizierung der Offenlegung der Ursprungs-IP von Websites, die durch Cloudflare und ähnliche…
 k8gege/ladon
Ladon – großer Intranet-Penetrationstest-Scanner, PowerShell- und Cobalt-Strike-Plugin, In-Memory-Loading, dateiloses Scannen. Enthält Port-Scanning,…
 hunxbyts/ghosttrack
Nützliches Tool zum Verfolgen des Standorts oder der Mobilfunknummer
 bountystrike/bountystrike-sh
Poor (rich?) man's Bug-Bounty-Pipeline https://dubell.io
 lockfale/osint-framework
Kuratiertes Framework kostenloser OSINT-Tools und Ressourcen zur Sammlung von Informationen aus öffentlichen Quellen, nach Kategorien organisiert,…
 thewhiteh4t/finalrecon
Automatisiertes Web-Reconnaissance-Tool mit Header-Analyse, DNS-Enumeration, Subdomain-Erkennung, Verzeichnisscanning, SSL-Inspektion und…
 1n3/sn1per
Automatisierte Penetrationstesting- und Angriffsflächen-Management-Plattform. Recon, Scan, Exploit, Report – 600+ Exploits, 90+ Integrationen, 10K+…
 owasp/nettacker
Automatisiertes Penetrationstest-Framework - Open-Source-Schwachstellenscanner - Schwachstellenmanagement
 shuvonsec/claude-bug-bounty
KI-gestütztes Toolkit für die Bug-Bounty-Jagd, das mit oder ohne Abonnement funktioniert.
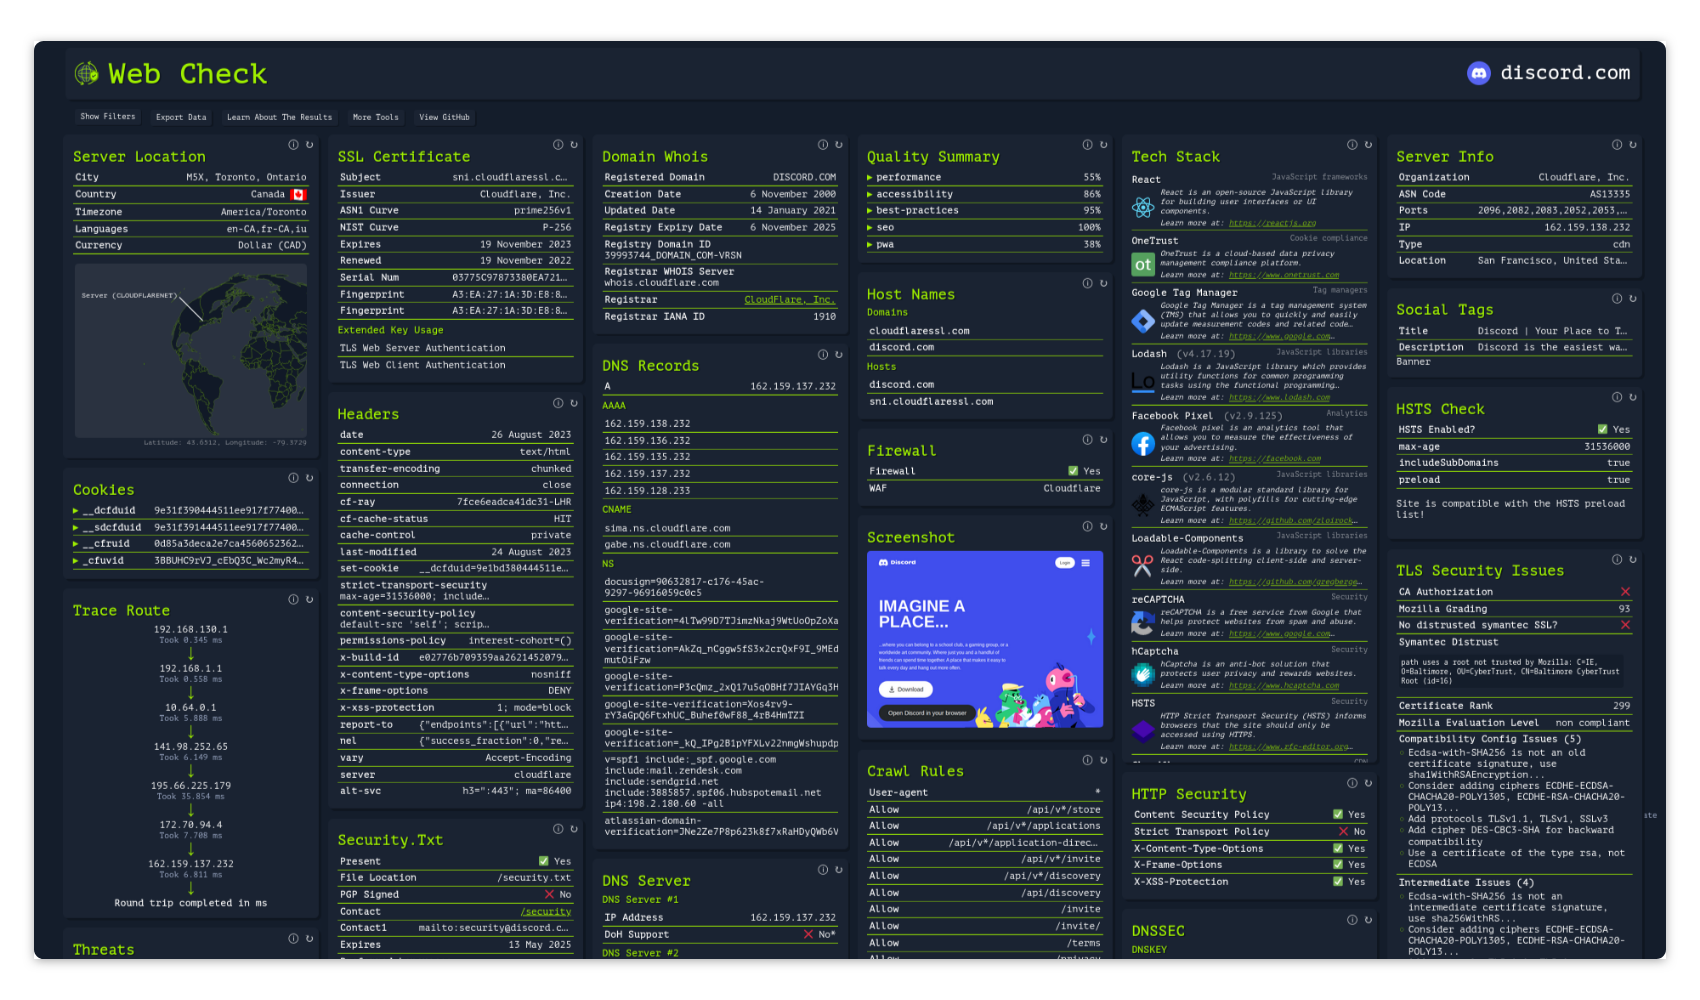 lissy93/web-check
🕵️♂️ All-in-One OSINT-Tool zur Analyse jeder Website
 soxoj/maigret
🕵️♂️ Erstelle ein Dossier über eine Person anhand des Benutzernamens aus 6K Websites
projectdiscovery/subfinderSchnelles passives Tool zur Subdomain-Enumeration.
 mateusverass/ngixshell
nginx CVE-Scanner + RCE-Exploit-Framework (CVE-2026-42945 + 16 weitere)








