
 #1
Tools für Subdomain-Discovery, DNS-Brute-Force, Certificate Transparency und Asset-Enumeration.
Kitploit empfohlen

 yashas-13/pentx-vapt-skill
Open-Source-KI-gestützter 5-Phasen-VAPT-Pentest-Agent — Recon/Scan/Vuln/Exploit/Report mit PoC
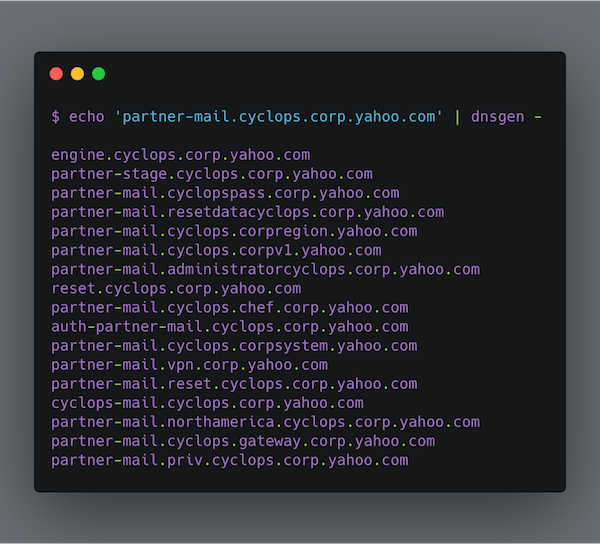 alephnullsk/dnsgen
Erzeugt Domänennamen-Permutationen für Subdomain-Enumeration und Recon, mit Unterstützung für benutzerdefinierte Wordlists, Cloud-Muster und einen…
 hakluke/hakrevdns
Kleines, schnelles Tool für massenhafte Reverse-DNS-Abfragen.
 randomrobbiebf/subdomain-tko
Erkennt Subdomain-Takeover-Schwachstellen durch Analyse von DNS-Einträgen und HTTP-Antworten. Identifiziert automatisch takeover-anfällige Subdomains…
 wattocyber/vegadns
Rust-basiertes Tool zur DNS-Enumeration und Subdomain-Erkennung für Sicherheitsbewertungen mittels Reconnaissance und Penetrationstests.
 dozermx/argus
Mehrphasiger Aufklärungs- und Angriffsflächen-Scanner, der Domains, IPs, ASNs, Cloud-Assets und CVEs in einem Wissensgraphen mit CVSS-Bewertung und…
 wattocyber/bug-bounty-library
Kuratierte Bibliothek mit Bug-Bounty-Methodiken, einschließlich Runbooks, Recon-/Fuzz-Playbooks, Checklisten und CLI-Helfern für Ziel-Scoping,…
 azmisyahrul/prismsec
Sicherer, modularer MCP-Server, der nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap für KI-gestützte Penetrationstests kapselt.
 cybertix-pvt-ltd/one-liner-collections
Diese Repositories enthält eine Liste von One-Linern mit Beschreibungen und Installationsanforderungen.
 gmh5225/aisa-scanner
AISA-Scanner ist ein KI-gestützter autonomer Schwachstellenscanner, der CVEs Metasploit-Exploits, MITRE, CEH und SANS zuordnet und intelligente…
 daffainfo/oneliner-bugbounty
Eine Sammlung von One-Liner-Skripten für Bug Bounty
 trickest/resolvers
Die umfassendste Liste zuverlässiger DNS-Resolver.
 trickest/wordlists
Realistische Infosec-Wortlisten, regelmäßig aktualisiert
 pry0cc/proteus
Ein von projectdiscovery gesteuerter Bot zur Überwachung der Angriffsfläche, angetrieben von axiom.
 ya551n3/bug-bounty-wordlists
Kuratierte Sammlung von Wordlists für Bug-Bounty-Jagd, die Verzeichnisse, Subdomains, Parameter, Benutzernamen, Passwörter und Web-Fuzzing-Payloads…
 tomnomnom/httprobe
Nimmt eine Liste von Domains und prüft auf funktionierende HTTP- und HTTPS-Server
 0xdea/tactical-exploitation
Moderne taktische Exploitation-Toolkit.
 tess-ss/recon-ninja
Recon-Ninja








