#1
 google/android-classyshark
Android- und Java-Bytecode-Viewer
 de4dot/de4dot
.NET-Deobfusktor und -Unpacker.
 facebook/pyre-check
Performante Typprüfung für Python.
 trailofbits/manticore
Symbolisches Ausführungswerkzeug
 mozilla/bleach
Bleach ist eine auf einer Whitelist basierende HTML-Bereinigungsbibliothek, die Markup und Attribute escaped oder entfernt.
 google/enjarify
Übersetzt Dalvik-Bytecode (DEX/APK) in äquivalenten Java-Bytecode und ermöglicht es Java-Analysewerkzeugen, Android-Anwendungen mit hoher Korrektheit…
 anchore/anchore-engine
Ein Dienst, der Docker-Images analysiert und nach Schwachstellen sucht.
 jvoisin/php-malware-finder
Potenziell schädliche PHP-Dateien erkennen
 das-labor/panopticon
Ein freies, plattformübergreifendes Disassembler-Tool.
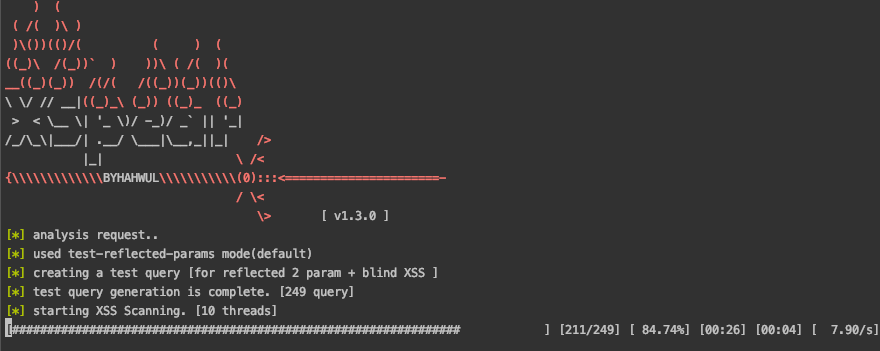 hahwul/xspear
🔱 Leistungsstarkes XSS-Scanning- und Parameteranalyse-Tool&gem
 claudiugeorgiu/obfuscapk
Ein automatisches Verschleierungswerkzeug für Android-Apps, das im Black-Box-Verfahren arbeitet, erweiterte Verschleierungsfunktionen unterstützt und…
 androbugs/androbugs_framework
AndroBugs Framework ist ein effizienter Scanner für Android-Schwachstellen, der Entwicklern oder Hackern hilft, potenzielle Sicherheitslücken in…
 sonyxperiadev/apkanalyser
Statisches Analysetool für Android APKs, das Dalvik-Bytecode untersucht, XML-Ressourcen dekodiert und potenzielle Probleme erkennt. Unterstützt…
 securing/dumpsterdiver
Werkzeug zum Durchsuchen von Geheimnissen in verschiedenen Dateitypen.
 google/paranoid_crypto
Paranoids Bibliothek enthält Implementierungen von Prüfungen auf bekannte Schwachstellen in kryptografischen Artefakten.