
 #1
Tools zur Untersuchung von Malware-Binärdateien und -Code ohne Ausführung (z.B. Disassembler, Entpacker).
Kitploit empfohlen
 r2c-cse/multer-sca-rule-test_cve-2025-7338
Test zur Validierung von CVE-2025-7338 https://semgrep.dev/orgs/-/advisories?f=CAAQGRoTCg1jdmUtMjAyNS03MzM4GgAiAA%3D%3D
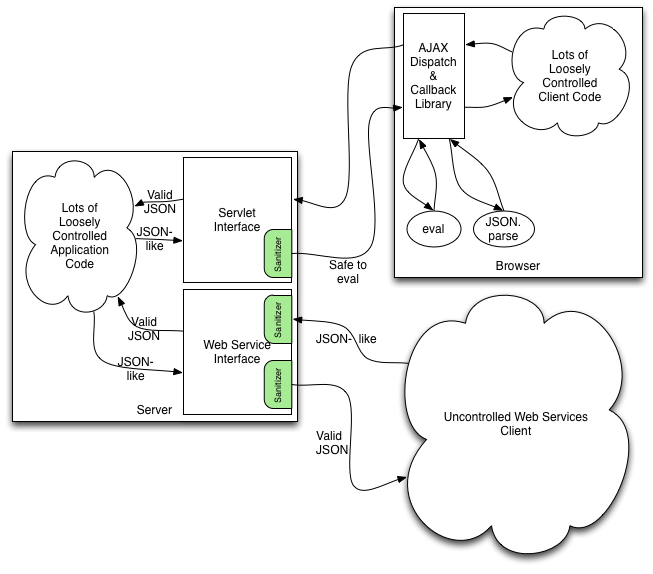 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
Java-Bibliothek, die fehlerhafte JSON-ähnliche Inhalte in standardkonformes, sicheres JSON umwandelt, Code-Injection verhindert und die…
 harry1080/cve-2020-10673
CVE-2020-10673
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 für Coverity-Analyse
 phzietsman/batchoverflow
Ein Fix für den batchOverflow-Bug https://medium.com/@peckshield/alert-new-batchoverflow-bug-in-multiple-erc20-smart-contracts-cve-2018-10299-511067db…
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
Gepatchte Version der Expat-XML-Parser-Bibliothek, die mehrere CVEs (CVE-2022-22822 bis CVE-2022-22827) für AOSP 10 r33 adressiert und…
 shoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2
Dekompilierter Quellcode der zip4j-Bibliotheksversionen 1.3.2 (verwundbar) und 1.3.3 (behoben) für die CVE-2018-1002202-Pfad-Traversal-Analyse, Teil…
 pazhanivel07/openjpeg-2.3.0_cve-2020-27824
CVE-2020-27824 Exploit-Reproduktionsumgebung für den OpenJPEG JPEG 2000 Codec, die Schwachstellenanalyse, Fuzzing und binäre Exploitation-Tests…
 trinadh465/openssl-1_0_1g_cve-2015-1790
OpenSSL-Toolkit, das SSL/TLS-Protokolle und eine Allzweck-Kryptographie-Bibliothek mit Chiffren, Digests, Public-Key-Algorithmen und…
 tobyzxj/cve-2015-0235
glibc gethostbyname-Fehler
 trinadh465/openssl-1_0_1g_cve-2016-0702
OpenSSL 1.0.1g-Quellcode-Schnappschuss, der eine SSL/TLS- und Allzweck-Kryptographie-Bibliothek mit Chiffren, Digests und…
 bahe-msft/govuln-cve-2023-47108
Analysiert und adressiert CVE-2023-47108 und bietet Schwachstellenbewertung sowie Anleitungen zur Behebung für betroffene Systeme.
 shaikusaf/external_libexif_aosp10_cve-2020-0452
C-Bibliothek zum Parsen, Bearbeiten und Speichern von EXIF-Daten, mit Schwerpunkt auf der Behebung von CVE-2020-0452 in AOSP10. Bietet eine API zur…
 redyank/cve-2026-29780
Demonstriert eine Path-Traversal-Schwachstelle in einem offiziellen Beispielskript des eml-Parsers, die beliebiges Schreiben von Dateien über…
 satheesh575555/external_expat_aosp10_r33_cve-2022-23990
C-Bibliothek zum Parsen von XML, speziell gepatcht für CVE-2022-23990, die eine Referenzimplementierung für Schwachstellenanalyse und sichere…
 rootd4ddy/cve-2023-31584
Öffentliche Offenlegung für CVE-2023-31584.
 fevar54/cve-2024-42461
Korrektur für die ECDSA- und EDDSA-Signaturprüfung im Wycheproof-Projekt, die fehlende Längenprüfungen behebt, welche eine Manipulation mit…
 j0lama/dnstracer-1.9-fix
Gepatchte Version von dnstracer, die den stack-basierten Pufferüberlauf CVE-2017-9430 durch Längenvalidierung von argv[0] behebt. Verfolgt…








