
 #1
Tools zur Untersuchung von Malware-Binärdateien und -Code ohne Ausführung (z.B. Disassembler, Entpacker).
Kitploit empfohlen
 jvoisin/snuffleupagus
Sicherheitsmodul für php7 und php8 - killt Bugklassen und patcht den Rest virtuell! https://snuffleupagus.rtfd.io
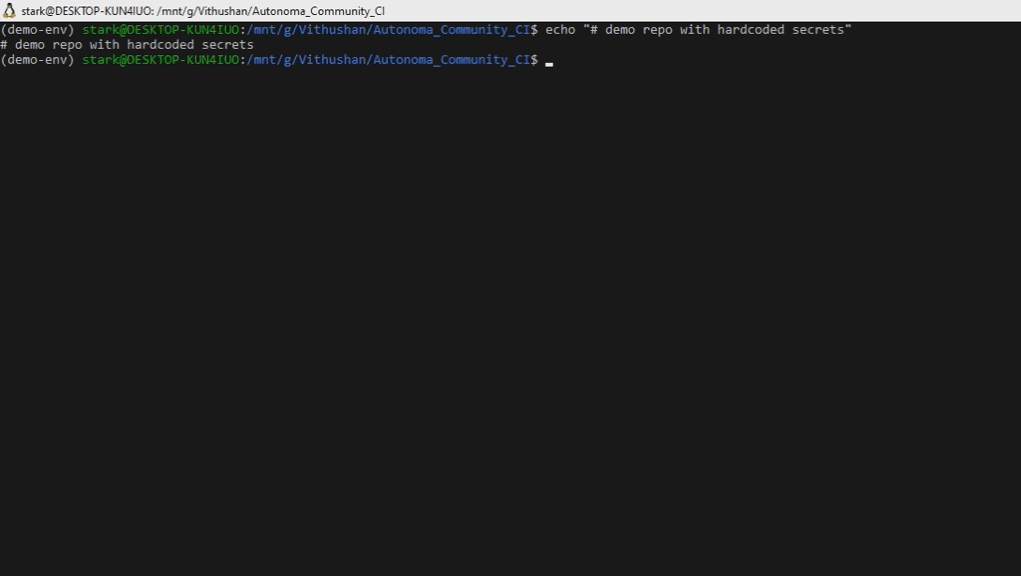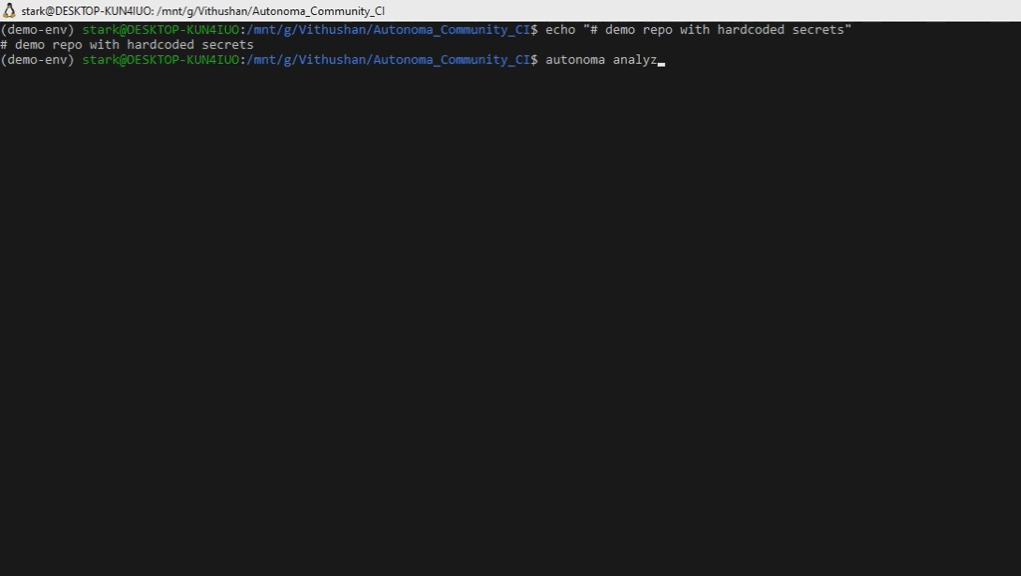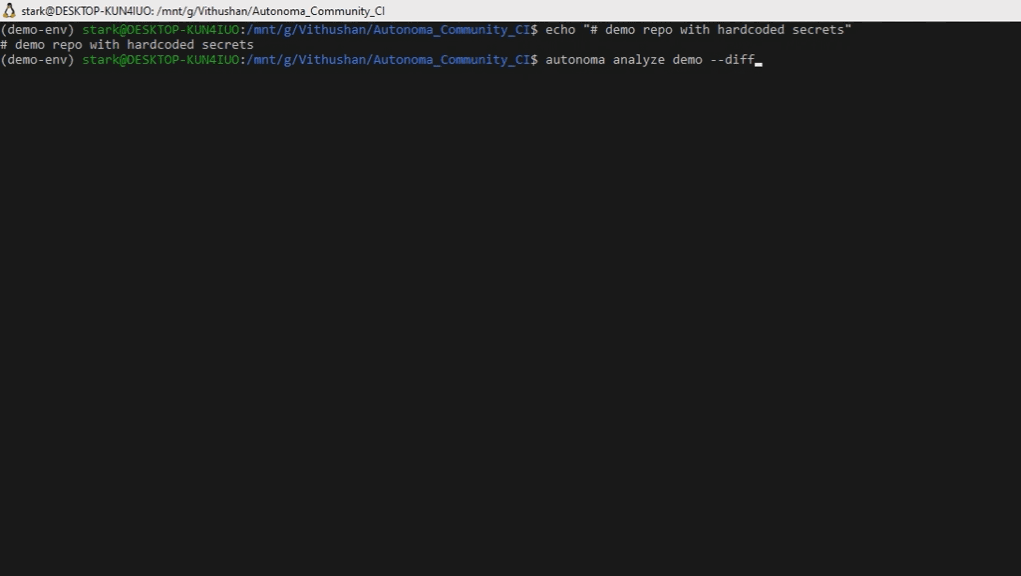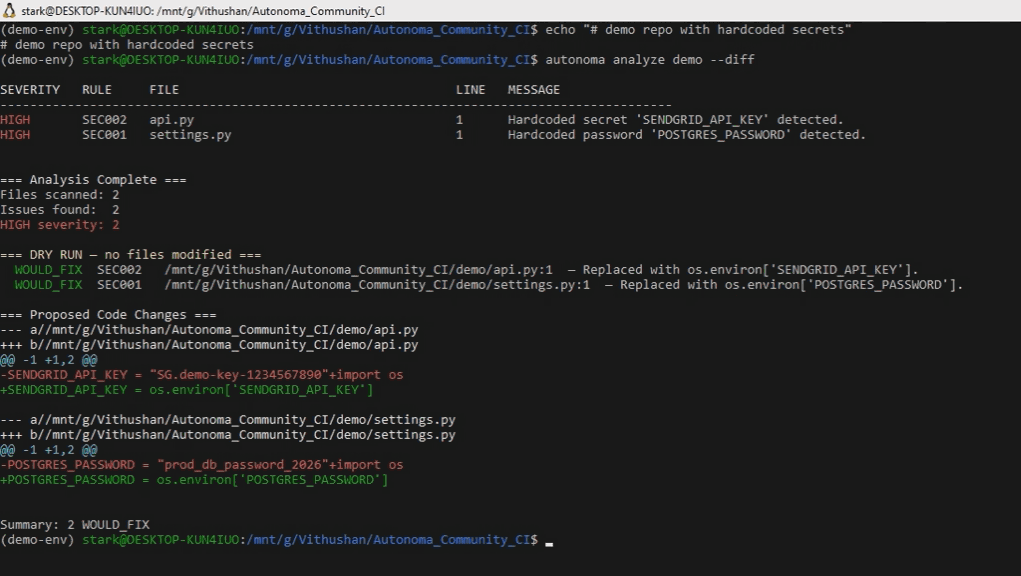
 vihaaninnovations/autonoma
Erkennt und korrigiert automatisch hartcodierte Geheimnisse in Python-Repositories – lehnt ab, wenn die Korrektur Ihren Code beschädigen könnte
 soemoescode/guardskill
Nur-Lese-Scanner dafür, was einem Repository die Ausführung von Code in einem Coding-Agenten (Claude Code, Codex, Cursor, Copilot) ermöglicht:…
 mkway/cve-2025-57833
Wir haben eine Umgebung zum Testen von CVE-2025-57833 eingerichtet. Diese Umgebung wurde mit KI erstellt und unterliegt daher laufenden Änderungen.
 fazilbaig1/cve-2021-23383
Das Paket handlebars vor Version 4.7.7 ist anfällig für Prototype Pollution, wenn bestimmte Kompilierungsoptionen zum Kompilieren von Templates aus…
 bartimusprimed/cve-2021-1675-yara
YARA-Regeln zur Erkennung von Exploit-Versuchen zu CVE-2021-1675 (PrintNightmare) und damit zusammenhängenden Malware-Artefakten.
 niclas-zone/ci/gitleaks
CI-Komponente für das Gitleaks-SAST-Tool, das Git-Repositories auf hartcodierte Geheimnisse, API-Schlüssel und Tokens mit Unterstützung für…
 frenzymadness/cve-2021-3572
Minimales Test-Repository für CVE-2021-3572, das eine pip-Abhängigkeitsverwechslungssicherheitslücke und deren Behebung über anfällige und gepatchte…
 gmh5225/ida-claude-code-plugins
Plugins, die Claude Code mit IDA Pro integrieren, um Reverse-Engineering- und Binäranalyse-Workflows durch KI-gesteuerte Disassemblierung und…
 svtagan/wp-cve-2026-87902
Schreibgeschütztes PHP-Diagnoseskript, das die WordPress-Version, Core-Prüfsummen, zusätzliche PHP-Dateien und bekannte Plugin-Pfade auf…
 mayank729/cve-2025-55182-scanner
🔍 Scannen Sie mit diesem nicht-intrusiven Tool nach CVE-2025-55182-Risiken in React Server Components, das dabei hilft, kritische Schwachstellen in…
 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
 cao-wuhui/cve-2025-69720
Advisory für CVE-2025-69720: Stack-basierter Pufferüberlauf in GNU ncurses infocmp (CWE-121)
 nicpenning/rtf-cleaner
RTF-Deobfuscator für CVE-2017-0199-Dokumente zum statischen Auffinden von URLs.
 edtrackai/nextjs-supabase-stripe-security-checker
Lokaler statischer Sicherheitsscanner für Next.js-, Supabase- und Stripe-Apps: 24 AST-basierte Prüfungen auf geleakte Schlüssel, fehlende RLS und…
 bybravehq/ip2
Gepflegter Fork von node-ip, bei dem der ungepatchte SSRF-Sicherheitshinweis (CVE-2024-29415) behoben wurde.
 limesss/cve-2023-36109
ein PoC für cve-2023-36109
 whatishope/bido
Bildbasiertes Framework zur Erkennung von Android-Malware, das Obfuscation und Concept Drift adressiert. Enthält kuratierte Datensätze und…








