
 #1
Tools zur Untersuchung von Malware-Binärdateien und -Code ohne Ausführung (z.B. Disassembler, Entpacker).
Kitploit empfohlen

 revng/revng
Open-Source-Framework für Binäranalyse und Decompiler, aufgebaut auf LLVM und QEMU, der Binärdateien in eine lesbare Zwischendarstellung für Reverse…
 microsoft/applicationinspector
Ein Quellcode-Analysewerkzeug, das entwickelt wurde, um interessante Merkmale und andere Eigenschaften sichtbar zu machen und die Frage 'Was ist im…
 vaib25vicky/awesome-mobile-security
Ein Versuch, einen zentralen Ort für alle nützlichen Dinge rund um Android- und iOS-Sicherheit zu schaffen. Alle Referenzen und Werkzeuge gehören…
 open-policy-agent/conftest
Schreibe Tests gegen strukturierte Konfigurationsdaten mithilfe der Open Policy Agent Rego-Abfragesprache.
 erocarrera/pefile
pefile ist ein Python-Modul zum Lesen und Bearbeiten von PE (Portable Executable)-Dateien.
 saeidshirazi/awesome-android-security
Eine kuratierte Liste von Android-Sicherheitsmaterialien und -Ressourcen für Pentester und Bug Hunter
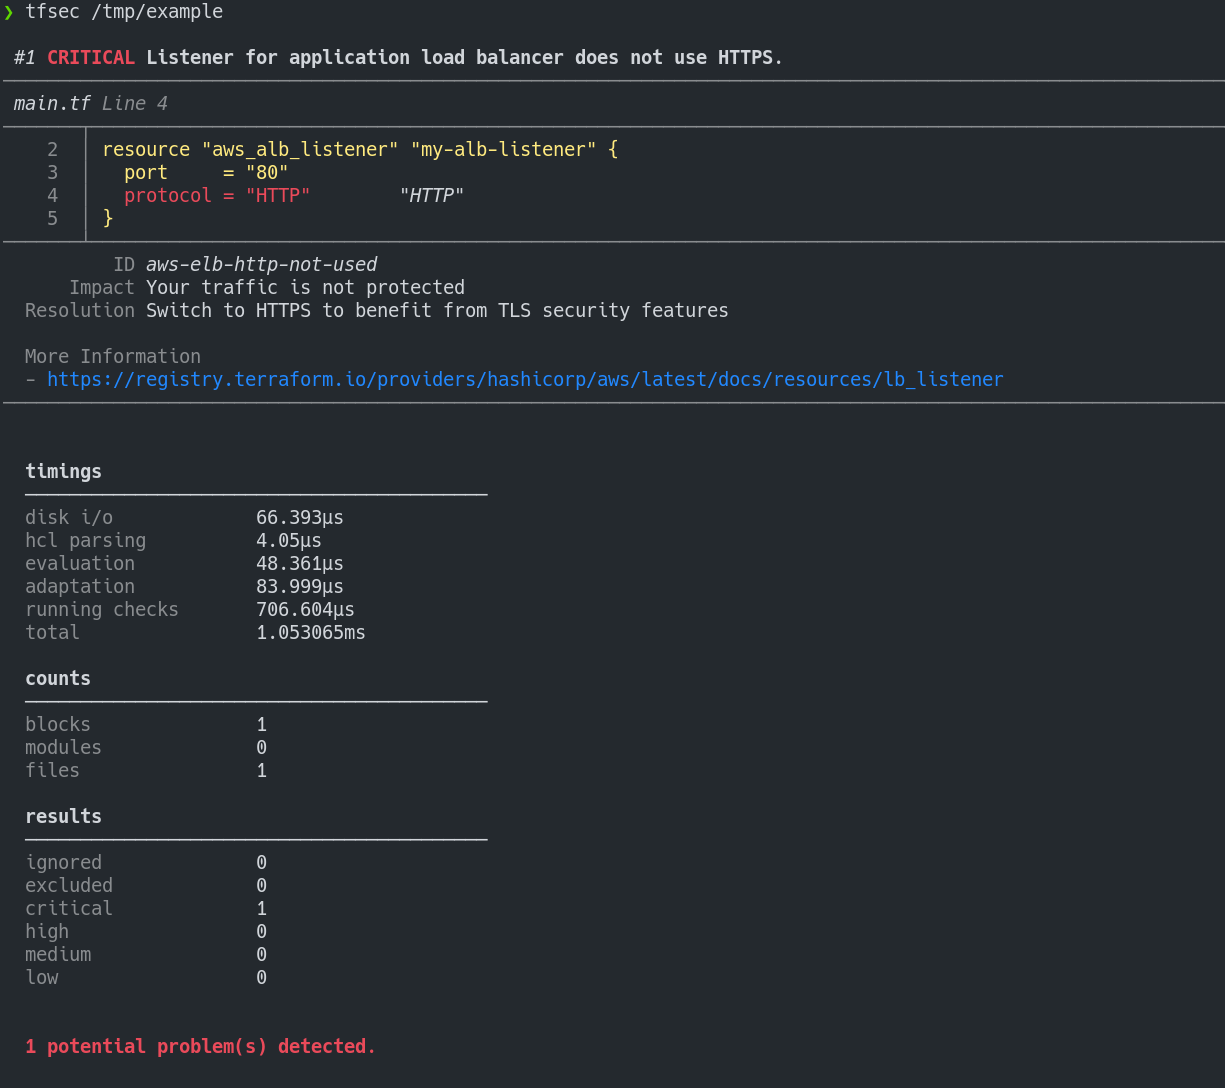 aquasecurity/tfsec
Tfsec ist jetzt Teil von Trivy
 dwisiswant0/apkleaks
Scannen der APK-Datei nach URIs, Endpunkten und Geheimnissen.
 cyb3rmx/qu1cksc0pe
All-in-One Malware-Analyse-Tool.
 ajinabraham/nodejsscan
nodejsscan ist ein statischer Sicherheitscode-Scanner für Node.js-Anwendungen.
 charles2gan/gda-android-reversing-tool
der schnellste und leistungsstärkste Android-Dekompilierer (natives Tool, das ohne Java-VM arbeitet) für APK-, DEX-, ODEX-, OAT-, JAR-, AAR- und…
 cmu-sei/pharos
Automatisierte statische Analysewerkzeuge für Binärprogramme
 huhusmang/awesome-llms-for-vulnerability-detection
Die umfassendste, kontinuierlich aktualisierte Sammlung der Community zu Forschung über Large Language Models zur Erkennung von…
 yelp/detect-secrets
Eine unternehmensfreundliche Methode zur Erkennung und Verhinderung von Geheimnissen im Code.
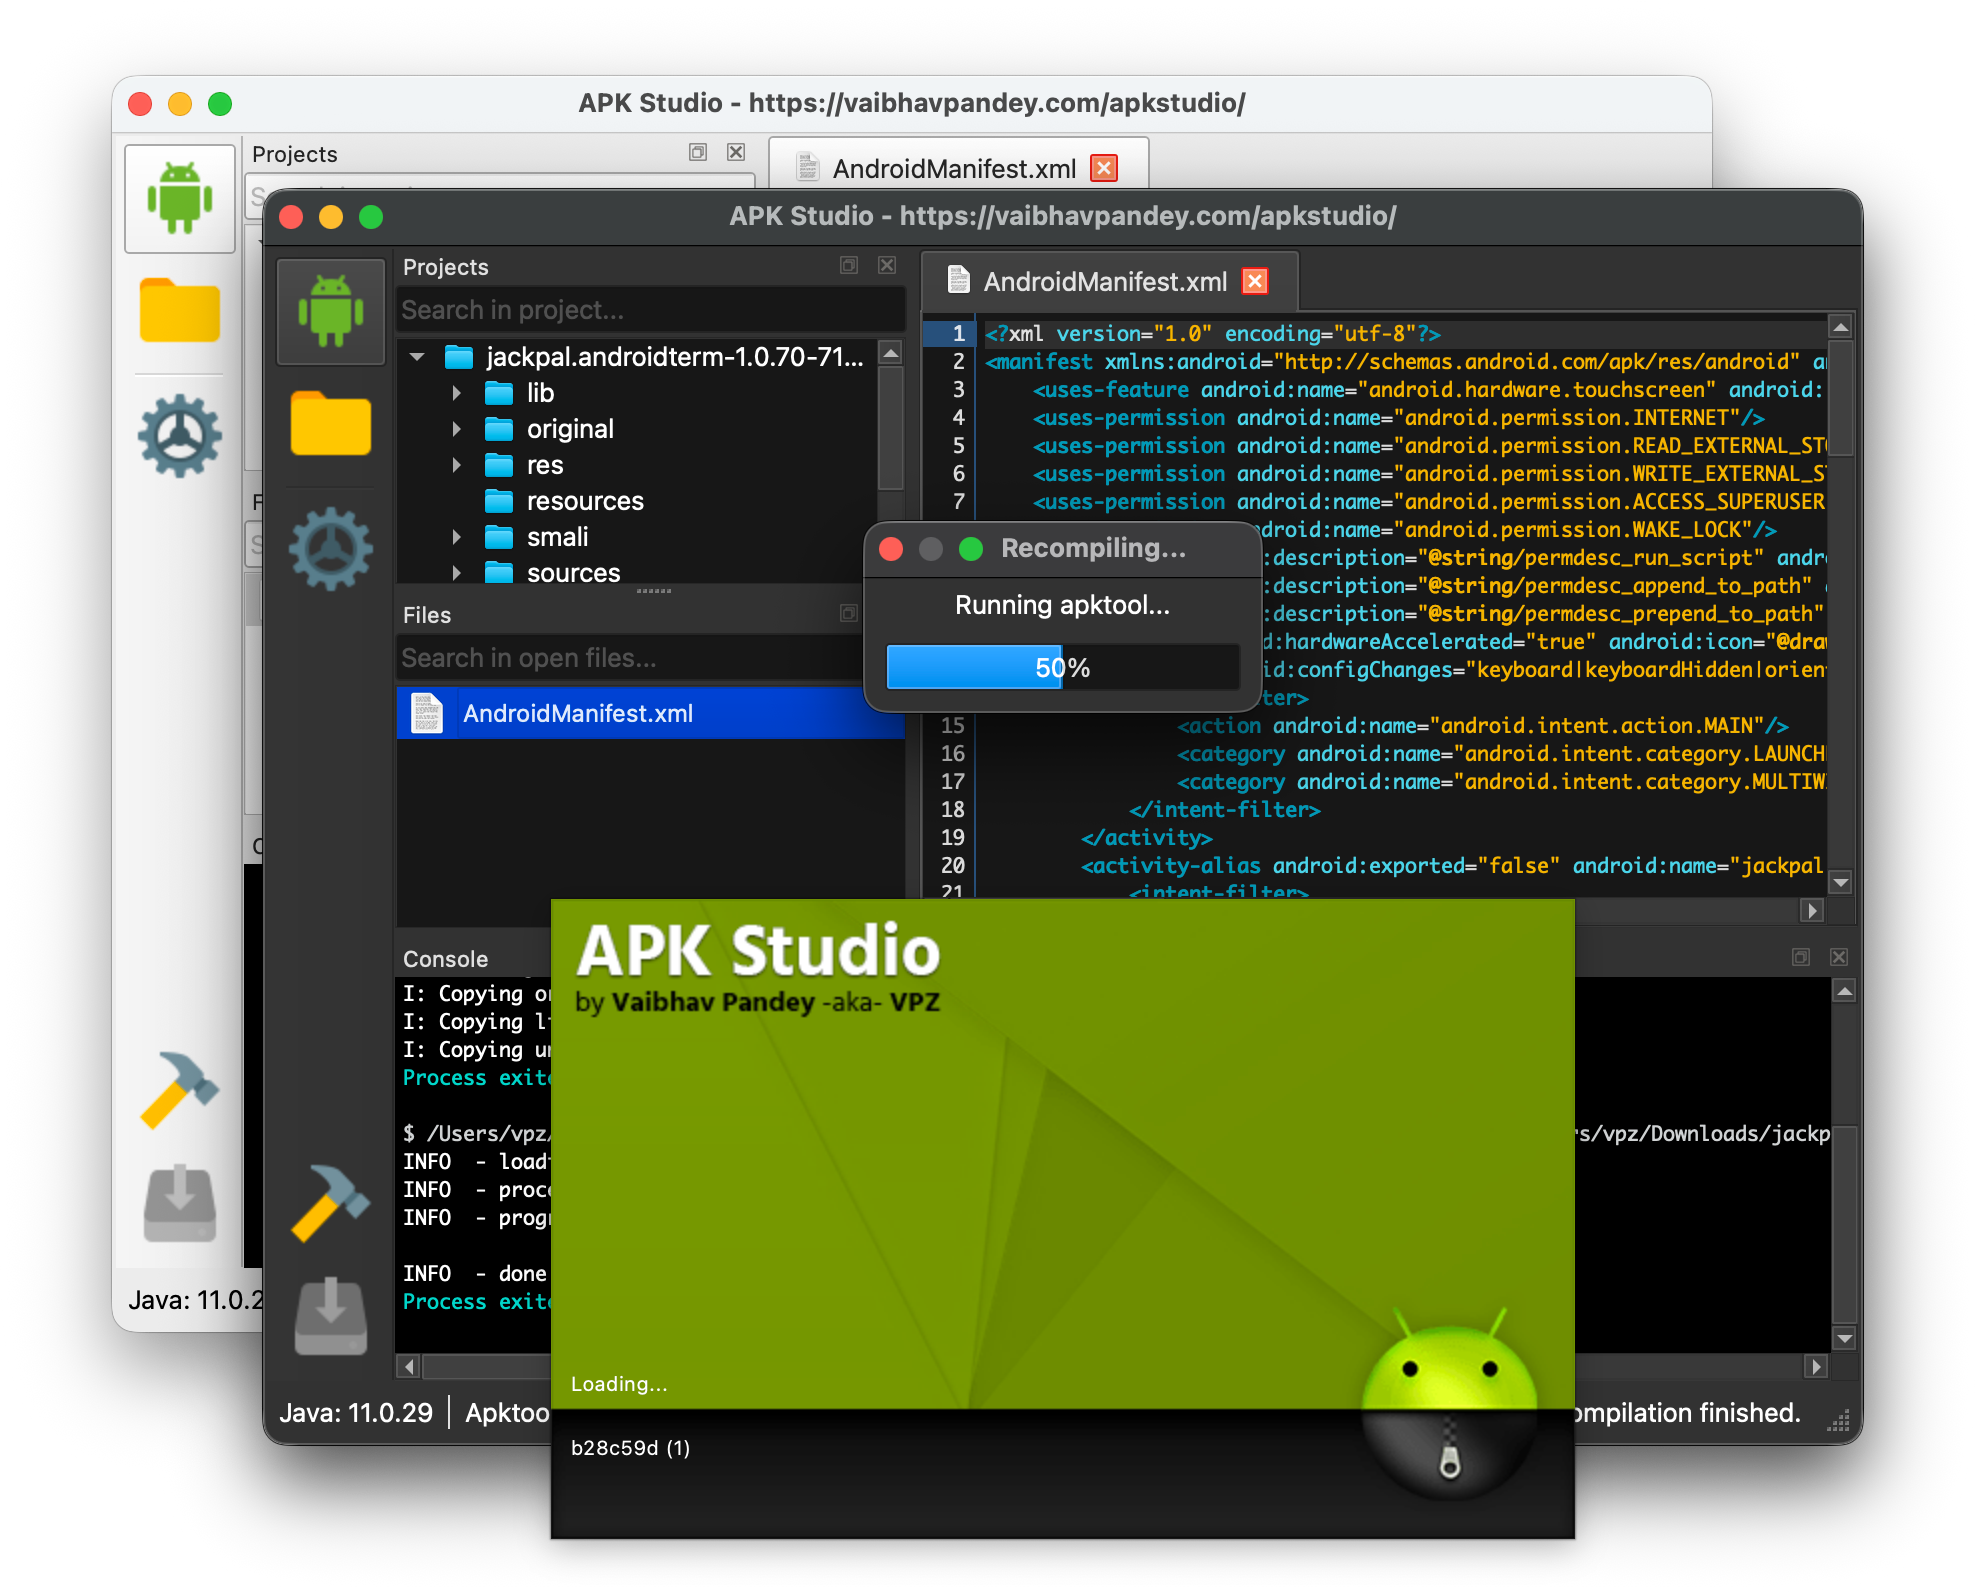 vaibhavpandeyvpz/apkstudio
Open-Source, plattformübergreifende, auf Qt6 basierende IDE zum Reverse-Engineering von Android-Anwendungspaketen. Sie bietet ein…
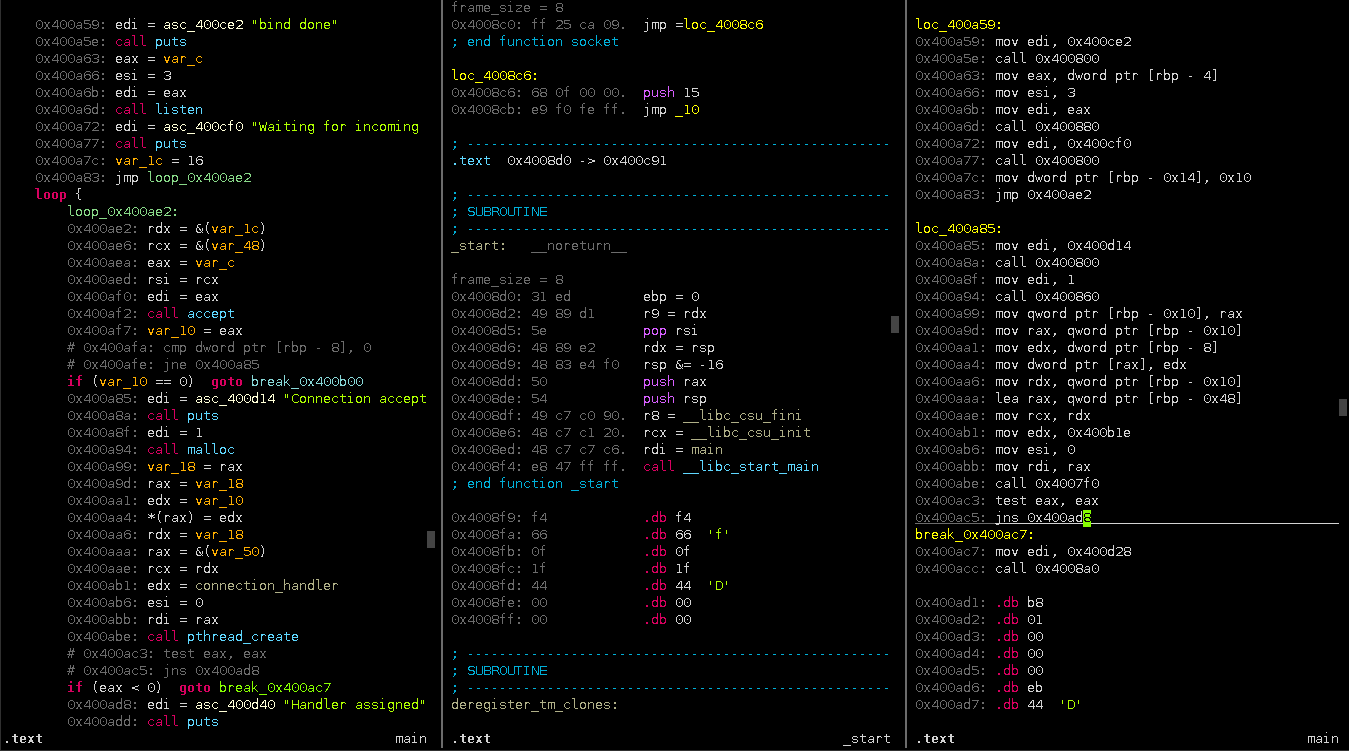 plasma-disassembler/plasma
Plasma ist ein interaktiver Disassembler für x86/ARM/MIPS. Er kann eingerückten Pseudocode mit farbiger Syntax generieren.
 epasveer/seer
Seer - eine grafische Benutzeroberfläche für gdb







