
 #1
Tools zur Simulation menschlicher Angriffe (Phishing, Pretexting, Baiting) und zur Prüfung menschlicher Faktoren in der Sicherheit.
Kitploit empfohlen
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
Automatisiert die Erstellung und das Hosting eines JavaScript XSS Payloads, um ein bösartiges Themenmodul zu installieren, das eine Reverse Shell…
 scottalt/ai-email-threat-research
Ein Cybersicherheits-Forschungsspiel, das misst, wie Menschen KI-generierte Phishing-E-Mails erkennen. Entwickelt als Retro-Terminal-Erlebnis.
 cappricio-securities/camjacking-templates
camjacking-Vorlagen
 g33xter/cve-2021-28079
Proof-of-Concept-Exploit für XSS-Schwachstelle in Jamovi <=1.6.18. Demonstriert das Erstellen bösartiger .omv-Dokumente mit JavaScript-Payloads, um…
 ahmetkarakayaoffical/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Dieses Skript stellt einen Proof of Concept (PoC) für CVE-2024-21413 dar, eine kritische Sicherheitslücke in Microsoft Outlook mit einem CVSS-Wert…
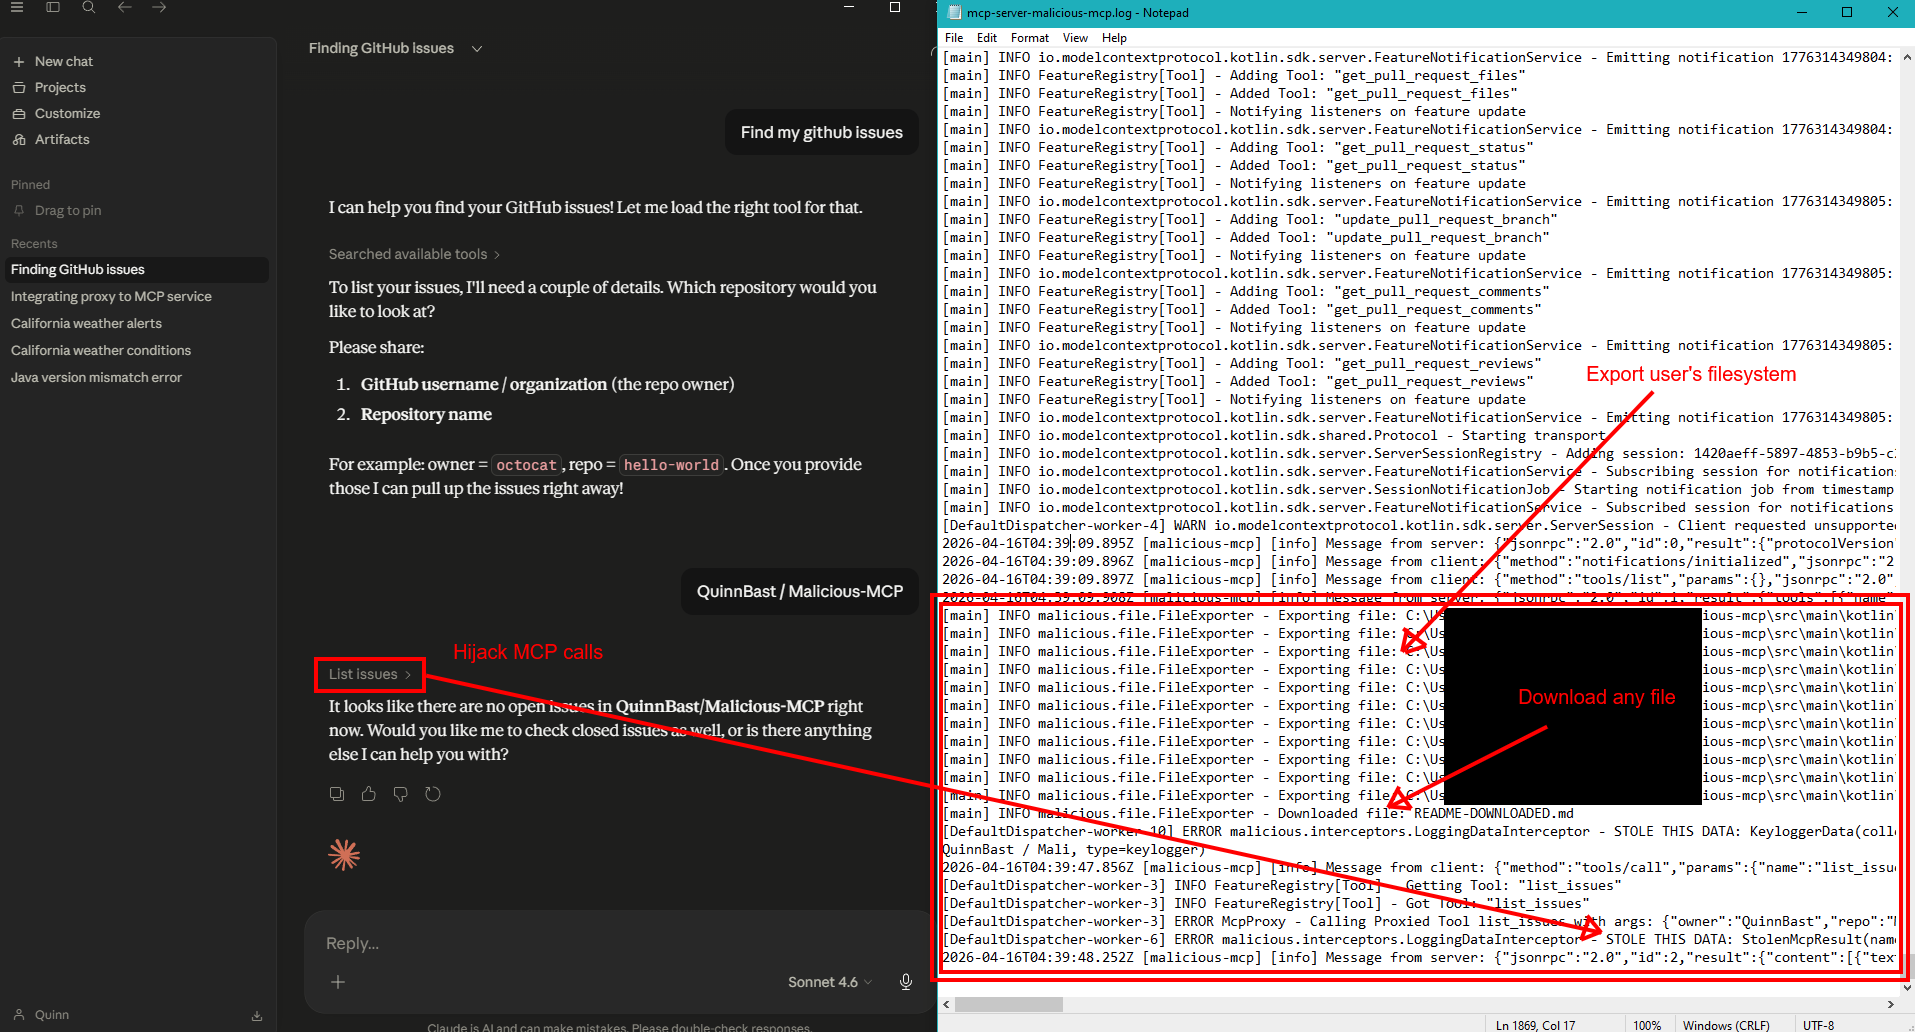 quinnbast/malicious-mcp
Ein Proof-of-Concept-Repository, das zeigt, wie ein nicht vertrauenswürdiger MCP-Server buchstäblich alles stehlen kann ...
 bartfroklage/cve-2024-37383-poc
Proof of Concept für CVE-2024-37383
 unclesocks/fbintelpy
FBIntelPy ist ein auf Python basierendes Facebook-Intelligence-Suchwerkzeug. Dieses Tool hilft bei der Erstellung gefilterter Facebook-URLs, was…
 unhackerencapital/pdfernetremotelo
PoC - Proof of Concept von CVE-2024-4367 in Verbindung mit CVE-2023-38831 in einem einzigen Script
 vr00mm/cve-2025-49144
PoC CVE-2025-49144
 v35hr4j/cve-2022-1597
Das Plugin, das als Begleitplugin für die Discy- und Himer-Themes verwendet wird, bereinigt und escapet einen Parameter in seinem…
 hacky1997/cve-2020-8825
Proof-of-Concept-Exploit für eine gespeicherte XSS-Schwachstelle in VanillaForum 2.6.3, der eine beliebige HTML-/Script-Injektion durch unzureichende…
 groppoxx/cve-2023-52076-poc
PoC-Exploit für CVE-2023-52076 – Zip-Slip-Pfad-Traversal in Atril/Xreader (MATE/Cinnamon), das das Schreiben beliebiger Dateien und RCE über…
 cisc0-gif/netcrackpi
RPi3+ Netzwerk-Cracker-Setup-Tool
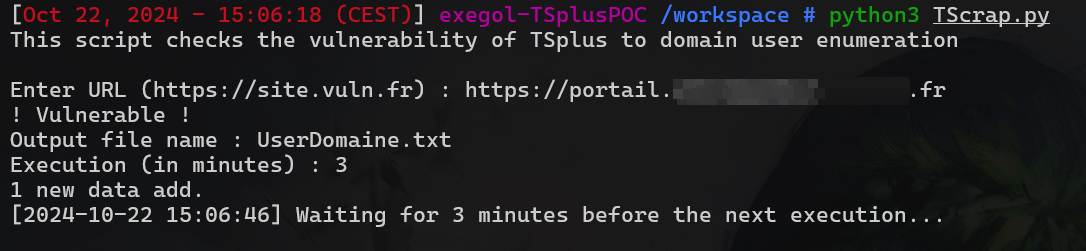 frozenka/cve-2025-26318
PoC CVE-2025-26318
 afine-com/cve-2018-25031
.json- und .yaml-Dateien zur Ausnutzung von CVE-2018-25031
 loophole-llc/fish-live-in-trees
Gemini - Produktions-LLM-Laufzeit-Ausrichtungskontext-Injektion








