
 #1
Tools zur Simulation menschlicher Angriffe (Phishing, Pretexting, Baiting) und zur Prüfung menschlicher Faktoren in der Sicherheit.
Kitploit empfohlen
 albertrg99/redditosint
Reddit OSINT nach Benutzername. Entdecke indexierte Beiträge, Kommentare, gelöschte und aktive Inhalte, Aktivitätsmuster, offengelegte…
 chrismaddalena/cooper
Ein Python-Tool zum Einlesen von HTML und Erzeugen von HTML-Quellcode für Phishing-Kampagnen.
 jofpin/sack
Verbindungen von Sitzungen für Social-Engineering-Angriffe identifizieren.
 shaheeryasirofficial/smugglemypayload
Erzeugt HTML-Schmuggel-Seiten, die Dateien clientseitig per JavaScript einbetten und rekonstruieren, mit Payload-Kodierung, Chunking, Verschleierung…
 g4lb1t/pstf2
Passives Sicherheitstools-Fingerprinting-Framework
 cedowens/mythic-macro-generator
Python3-Skript zum Generieren eines Makros zum Starten einer Mythic-Payload. Autor: Cedric Owens
 corvralabs/evilneko
Automatisiertes Container-Orchestrierungstool für Browser-in-the-Browser (BITB)-Phishing-Angriffe, das Red Teams ermöglicht,…
 soufianetahiri/teamsntlmleak
NTLM über den Website-Tab in Teams via MS Office leaken
 husam212/mitmer
Automatisiertes Man-in-the-Middle-Angriffstool.
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO Injection URI Spoofing
 ka7ana/cve-2023-23397
PowerShell-Proof-of-Concept für CVE-2023-23397, das die ReminderSoundFile-Eigenschaft von Outlook ausnutzt, um Net-NTLMv2-Hashes über SMB oder WebDAV…
 pwardle/not-a-mused
Proof-of-Concept, das eine undokumentierte Einstellung des Muse-Diktierendpunkts ausnutzt und es einem lokalen unprivilegierten Prozess ermöglicht,…
 ilektrojohn/creepy-plugins
Plugins für cree.py
 reverseclabs/cve-2021-25374_samsung-account-access
Dieses Skript kann verwendet werden, um Zugriff auf das Samsung-Konto eines Opfers zu erlangen, wenn auf dem Samsung-Gerät eine bestimmte Version von…
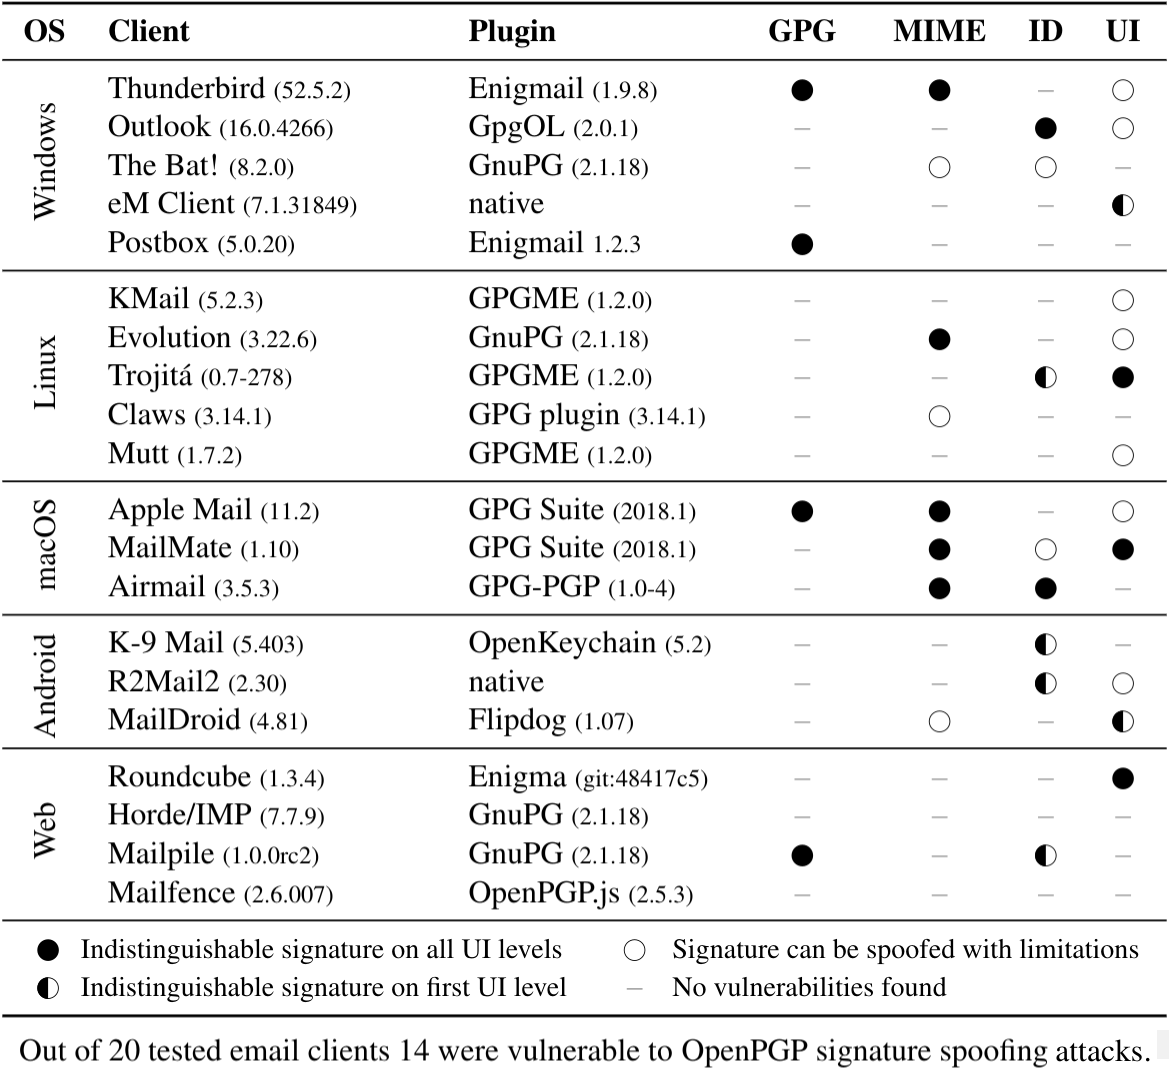 rub-nds/johnny-you-are-fired
Artefakte für die USENIX-Veröffentlichung.
 jakabakos/cve-2023-36884-ms-office-html-rce
MS Office und Windows HTML RCE (CVE-2023-36884) - PoC und Exploit
 xorond/sudo-snooper
Python-Skript, das sich wie das originale sudo-Binary verhält, um Benutzer dazu zu bringen, ihre Passwörter einzugeben.








