
 #1
Tools zur Simulation menschlicher Angriffe (Phishing, Pretexting, Baiting) und zur Prüfung menschlicher Faktoren in der Sicherheit.
Kitploit empfohlen

 drk1wi/modlishka
Modlishka. Reverse-Proxy.
 oryon-osint/querytool
Querytool ist ein OSINT-Framework basierend auf Google Spreadsheet. Mit diesem Tool können Sie komplexe Suchvorgänge nach Begriffen, Personen,…
 bettercap/bettercap
Das Schweizer Taschenmesser für 802.11-, BLE-, HID-, CAN-Bus-, IPv4- und IPv6-Netzwerkaufklärung und MITM-Angriffe.
 yfelipecruvinel/tryhackme-moniker-link
Dokumentation meines praktischen Labors Moniker Link (CVE-2024-21413), abgeschlossen auf TryHackMe.
 asset-group/ghostsplice
# Ghostsplice-Repository: PoC für den Cross-Channel-Trust-Fragmentierungsangriff
 sfewer-r7/cve-2026-55040
Proof-of-concept-Exploit für Microsoft SharePoint CVE-2026-55040, der JWT-Tokens fälscht, die Authentifizierung umgeht, Metadaten automatisch erkennt…
 doctoreww/evilfonttool
Ein auf Schriftarten basierendes Täuschungstool für Red Teaming, Sicherheitsforschung und was auch immer sonst.
 ahmadhassan-bted/silentsniffer
Ein professionelles, hochpräzises Framework zur De-Anonymisierung und Schwachstellendiagnose. Es bietet eine modular aufgebaute Architektur ohne…
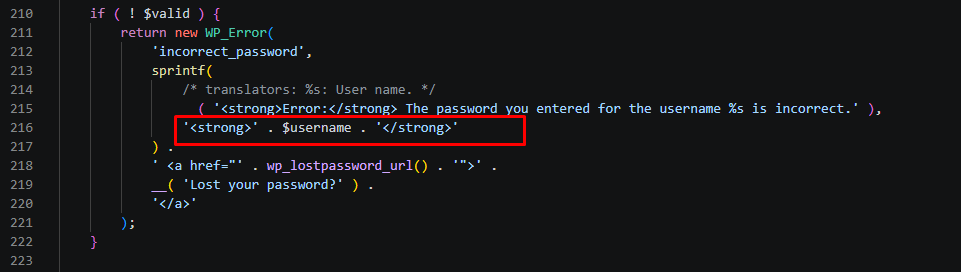 dungsocool/cve-2026-64638
Proof-of-Concept-Exploit für CVE-2026-64638: reflektiertes XSS im WordPress-Login, verkettet mit DOM Clobbering, zur Übernahme des Admin-Kontos und…
 mohwahyudi/poc-cve-2026-64638-
PoC-Exploit-Kette für WordPress-Pre-Auth-XSS zu RCE über DOM-Clobbering, REST-JSONP/SOME und Plugin-Upload, mit Docker-Lab-Verifizierung und…
 sam00/poc-cve-2026-54121-certighost
Exploit-Toolkit für AD CS CVE-2026-54121: Niedrig privilegierte Domänenbenutzer können sich als Domain Controller ausgeben, Zertifikate fälschen und…
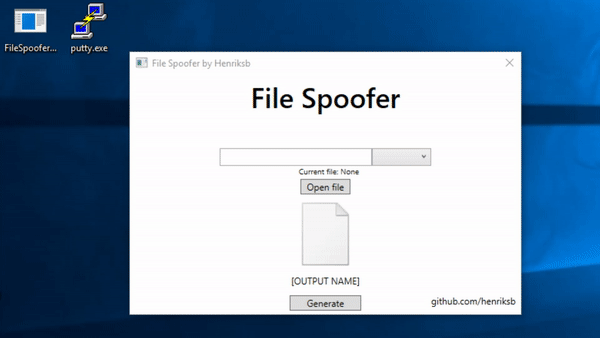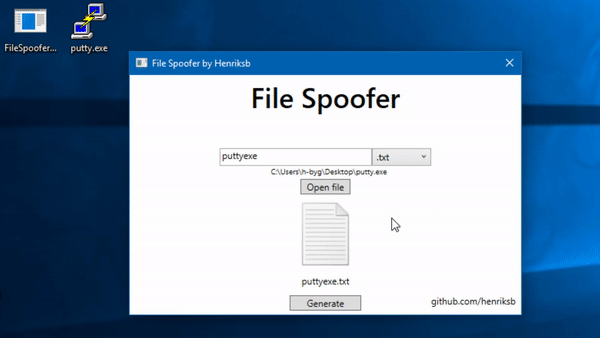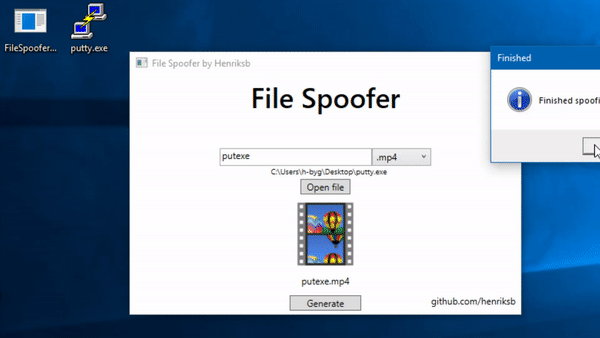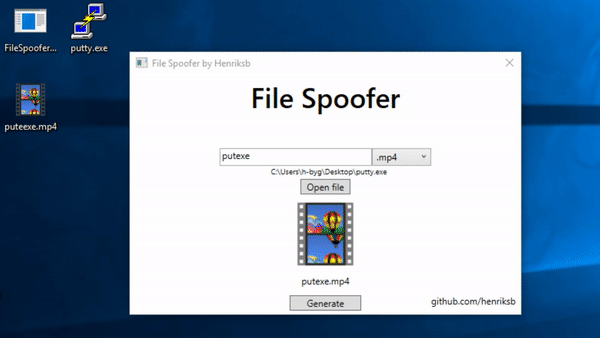 henriksb/extensionspoofer
Spoof file icons and extensions in Windows
 omarmahmoud1024/tryhackme-monikerlink-writeup
TryHackMe Moniker Link (CVE-2024-21413) Walkthrough: Umgehung der Geschützten Ansicht in Outlook, die über einen manipulierten Moniker-Link zur…
 george0papasotiriou/cve-2026-22005-oauth-2.0-device-code-phishing-short-interval-
Proof-of-concept für CVE-2026-22005, das OAuth-2.0-Device-Code-Phishing über ein zu kurzes Polling-Intervall zeigt, mit verwundbarem Flask-Server und…
 arcanum-sec/wraith
Browser-Hooking-Framework für autorisierte Red Teams und Lehrende. Hookt Browser über XSS, bietet interaktive Post-Exploitation-Kontrolle,…
 minhhk68/cve-2026-13156
CVE-2026-13156 Schwachstellenhinweis & PoC — Entdeckt von Huynh Kien Minh (MinhHK).
 wddadk/offensive-osint-tools
Kuratierte Liste von OSINT-Tools für offensive Sicherheit, mit E-Mail-Harvesting, Subdomain-Enumeration, Threat Intelligence und Social Engineering…
 eliangonzi00/pockeycloakcve-2023-0264
Proof-of-Concept-Exploit für CVE-2023-0264 (Keycloak-OIDC-Session-Hijacking) mit einem Frontend für die session_id-Substitution und einem Agenten,…







