
 #1
Tools zur Simulation menschlicher Angriffe (Phishing, Pretexting, Baiting) und zur Prüfung menschlicher Faktoren in der Sicherheit.
Kitploit empfohlen
 dungsocool/cve-2026-64638
Proof-of-Concept-Exploit für CVE-2026-64638: reflektiertes XSS im WordPress-Login, verkettet mit DOM Clobbering, zur Übernahme des Admin-Kontos und…
 mohwahyudi/poc-cve-2026-64638-
PoC-Exploit-Kette für WordPress-Pre-Auth-XSS zu RCE über DOM-Clobbering, REST-JSONP/SOME und Plugin-Upload, mit Docker-Lab-Verifizierung und…
 mgeeky/decode-spam-headers
Ein Skript, das dir hilft zu verstehen, warum deine E-Mail im Spam gelandet ist.
 antoniococo/runascs
RunasCs – Csharp- und offene Version des in Windows integrierten runas.exe
 trustedsec/cs-remote-ops-bof
Remote operations commands implemented using Beacon Object Files
 ceramicskate0/sharpexchange
C#-Tool zur Interaktion mit MS Exchange, basierend auf der MS-Dokumentation
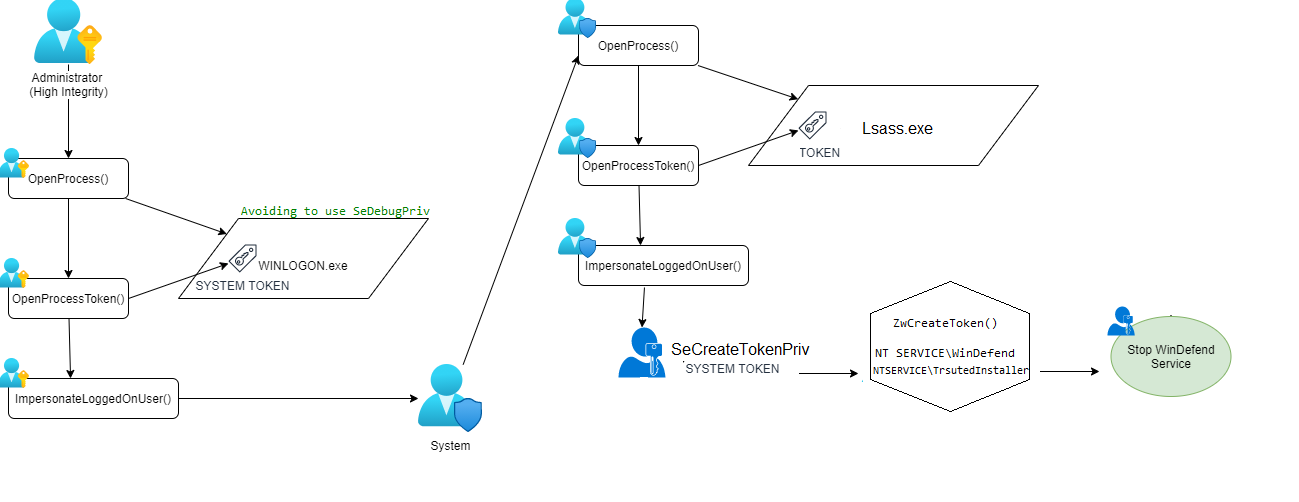 lab52io/stopdefender
Stoppe Windows Defender programmatisch
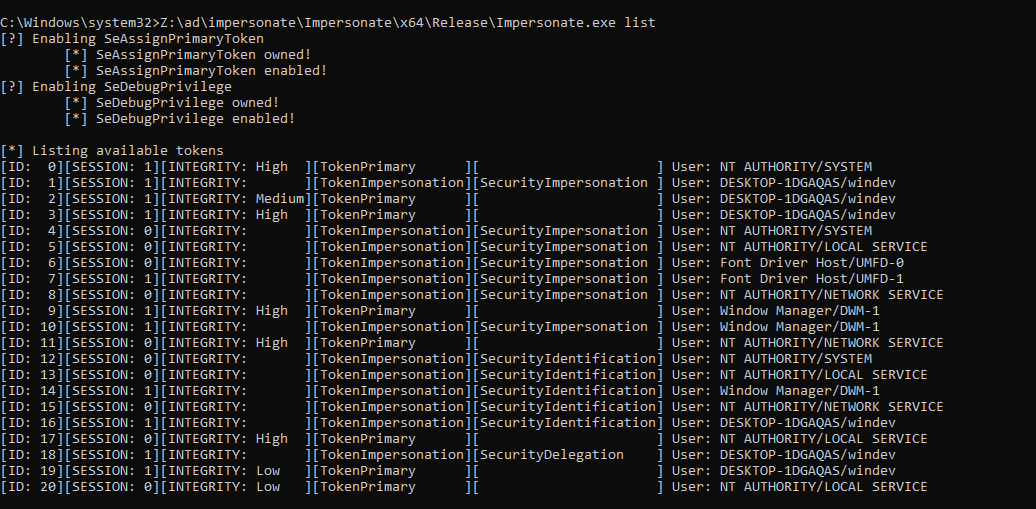 sensepost/impersonate
Ein Windows-Token-Impersonationstool
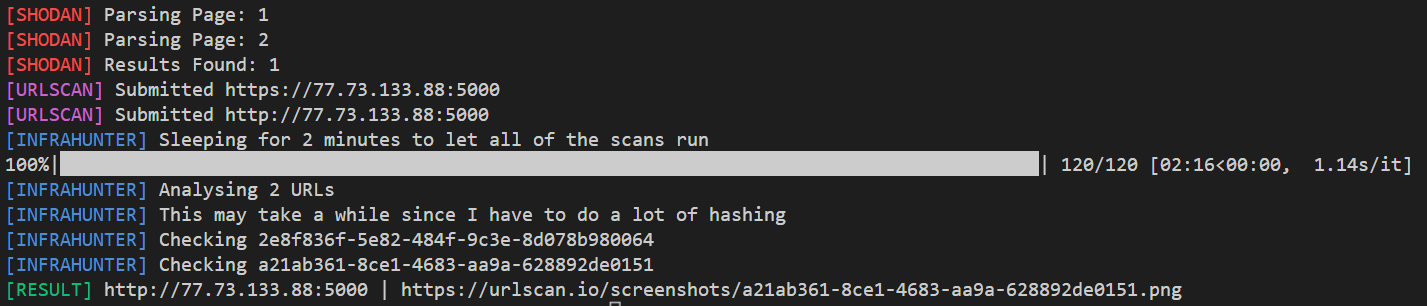 montysecurity/infrahunter
Aktiv nach Angreifer-Infrastruktur jagen, indem Shodan-Ergebnisse mit URLScan-Daten gefiltert werden.
 tsuyoken/imgbackdoor
Verstecke deine Payload in einer .jpg-Datei
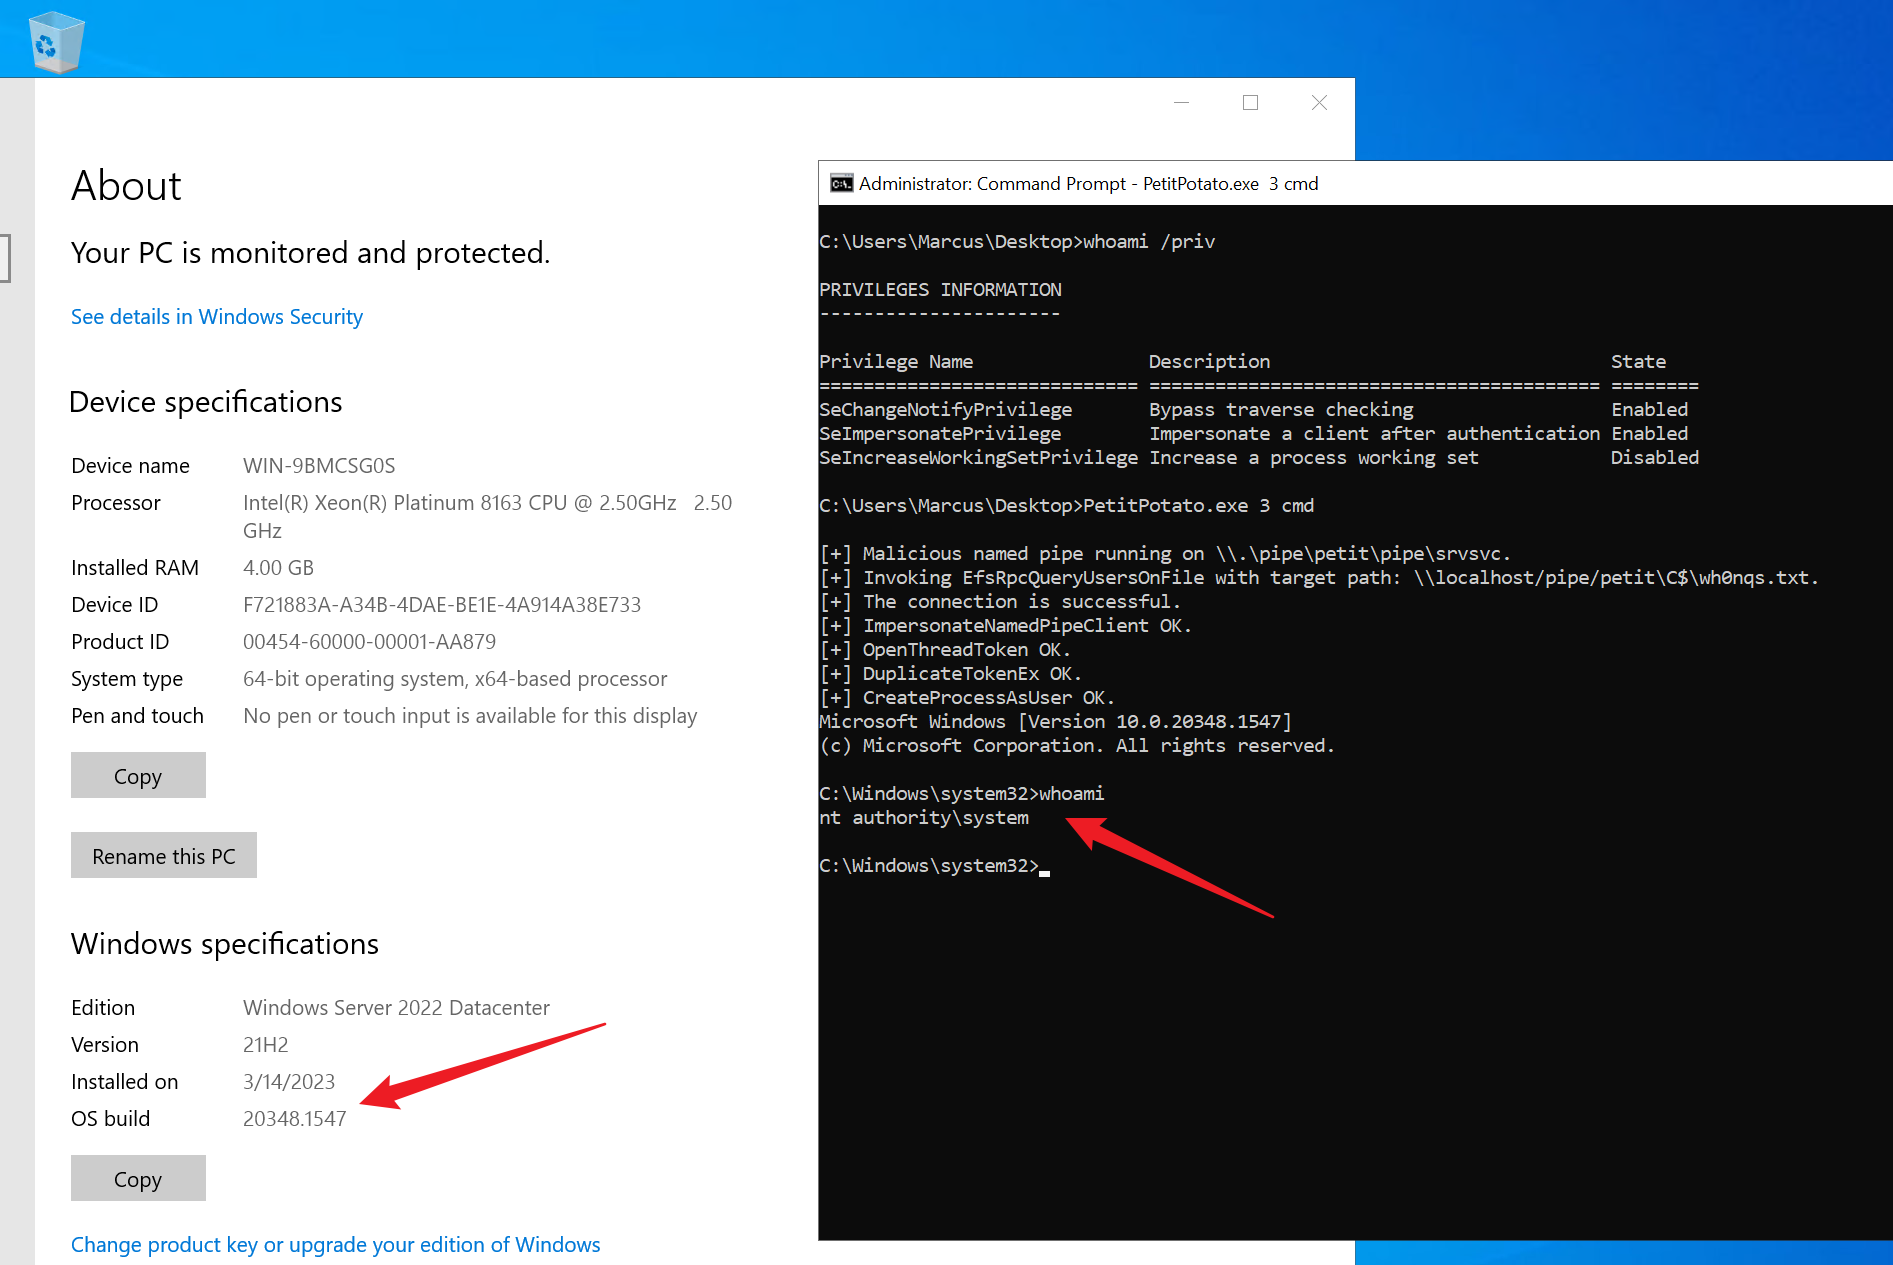 wh0amitz/petitpotato
Lokale Rechteausweitung über PetitPotam (Missbrauch von Impersonate-Rechten).
 rvrsh3ll/azure-app-tools
Sammlung von Tools zur Verwendung mit Azure-Anwendungen
 d00mfist/mystikal
macOS Initial Access Payload Generator
 randomaccess3/awesome-bec
Repository mit Angriffs- und Verteidigungsinformationen für Business-Email-Compromise-Untersuchungen
 zblurx/impersonate-rs
Rusty Impersonate
 byt3bl33d3r/spamchannel
E-Mails von beliebigen der +2 Millionen Domains mithilfe von MailChannels spoofen (DEFCON 31 Talk)
 foxlox/giuda
Einen TGS im Auftrag eines anderen Benutzers ohne Passwort anfragen.
 mzhmo/powershellkerberos
Einige Skripte, um Kerberos mit PowerShell zu missbrauchen








