
 #1
Tools zum Scannen von API-Schlüsseln, Erkennung von Credential-Leaks und Secret-Management.
Kitploit empfohlen
 git-akki/cso-vibecheck
Senior-CSO Security-Audit-Skill für vibe-coded Apps. 22-Punkte-Audit, verankert an realen Vorfällen aus 2026 (Moltbook, Lovable CVE-2025-48757).…
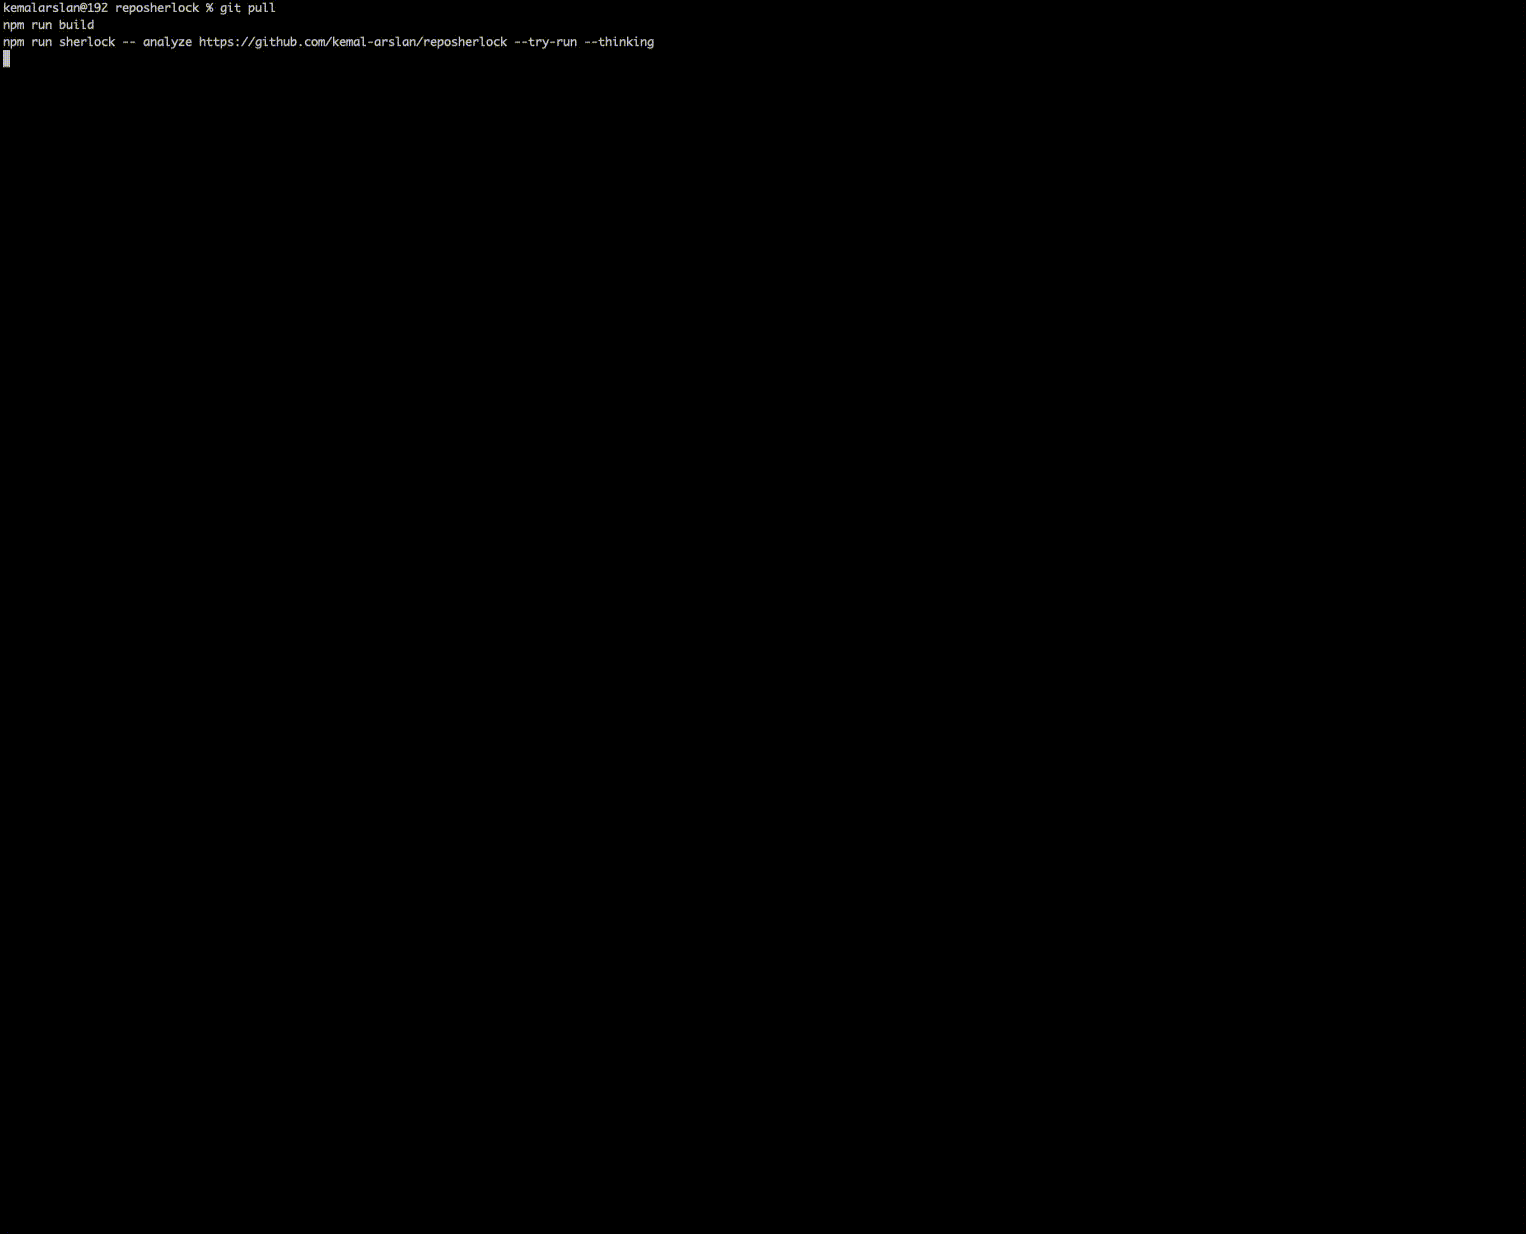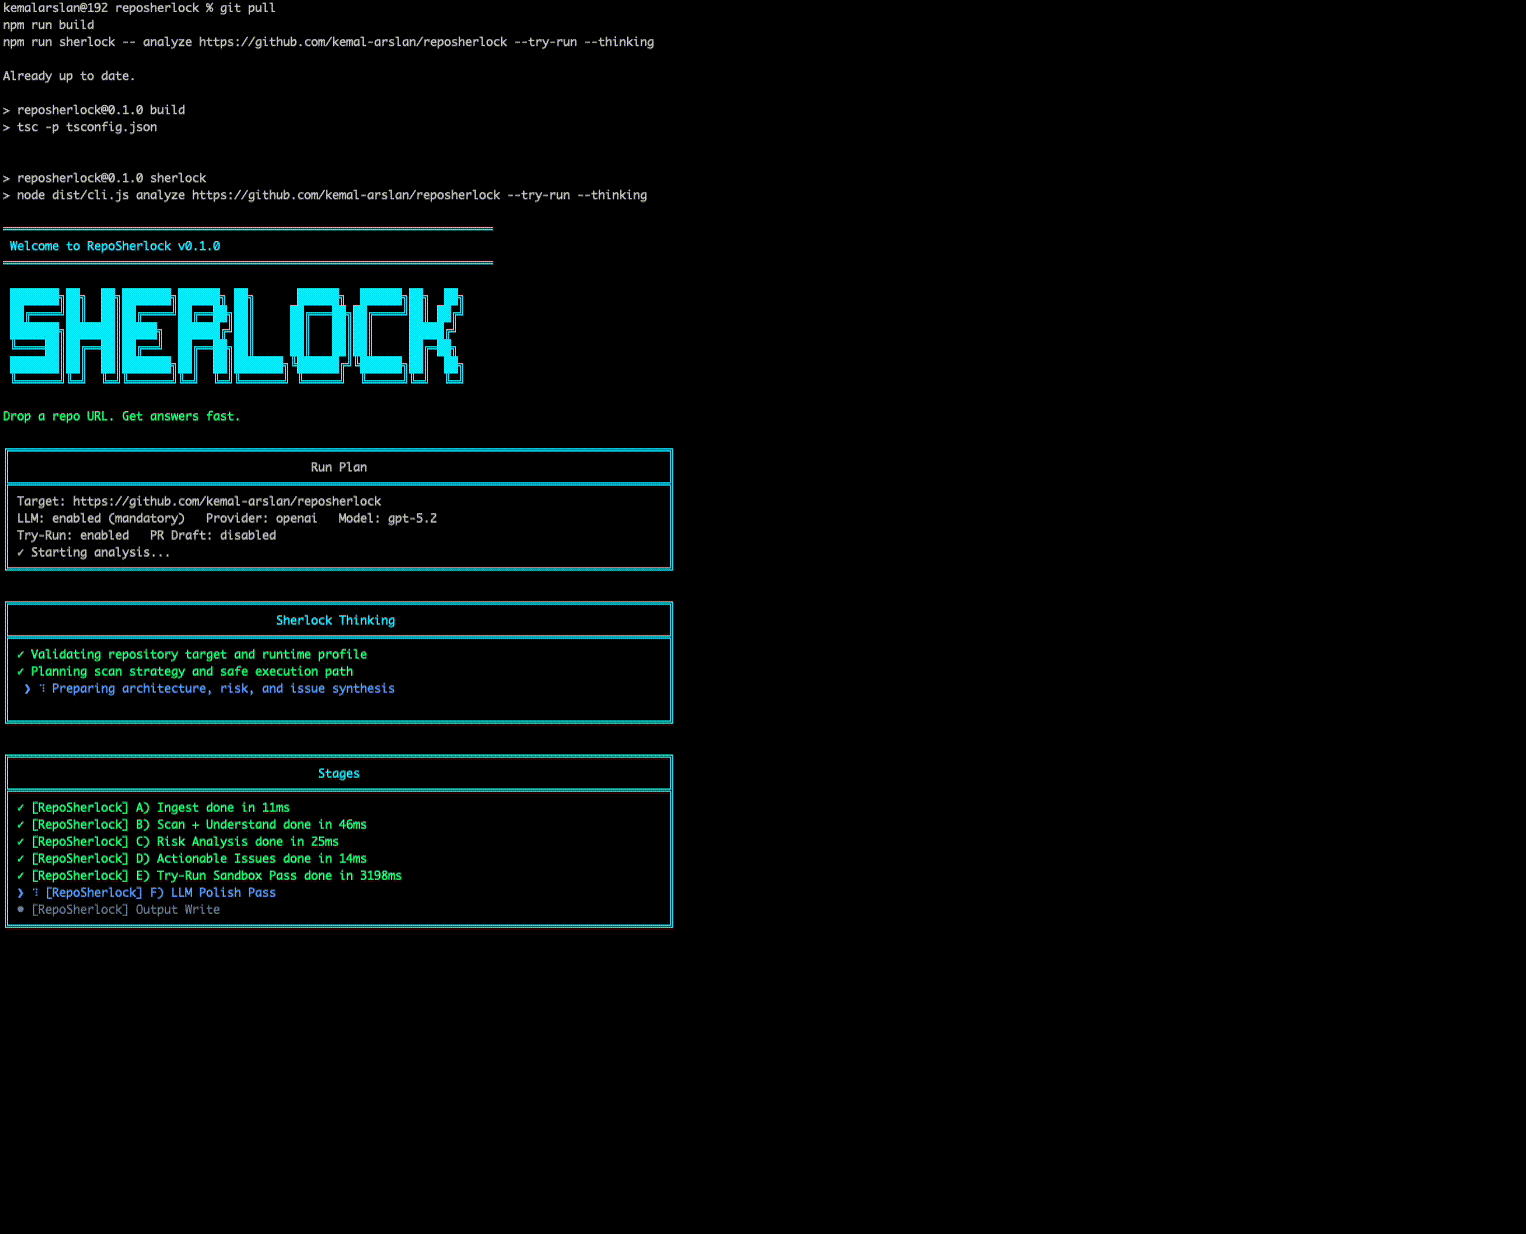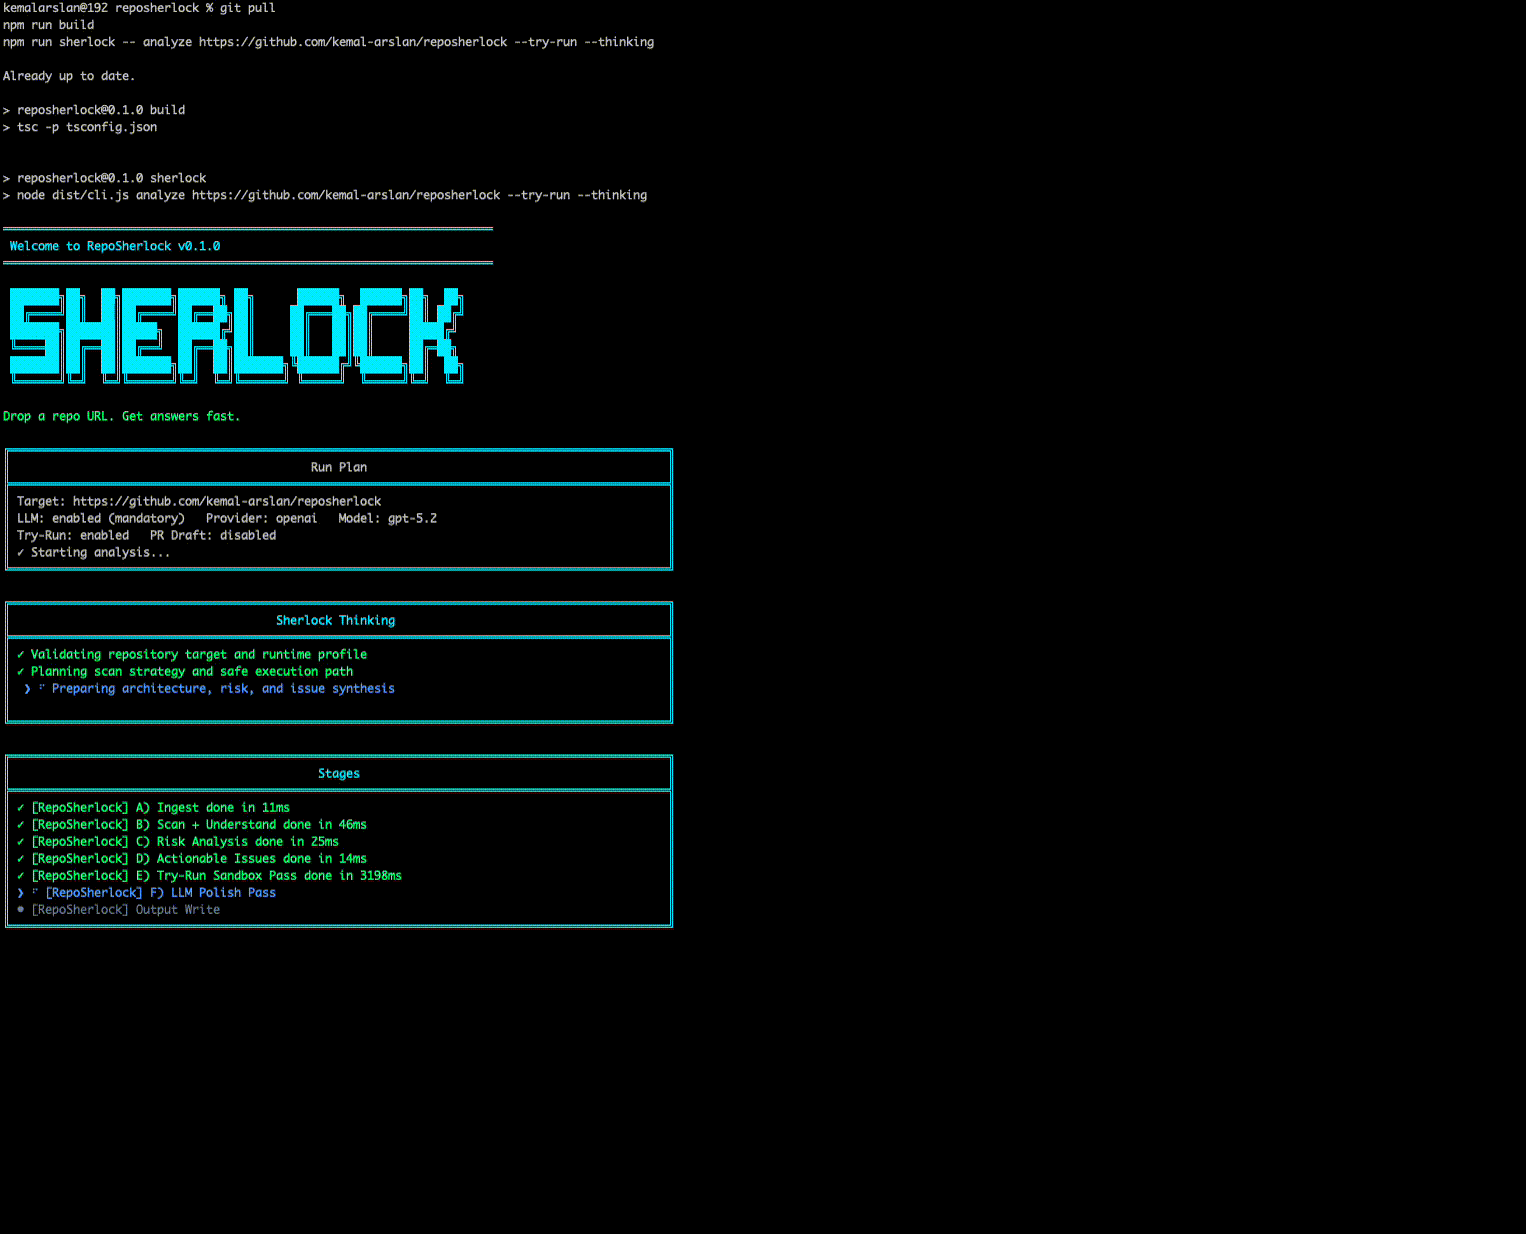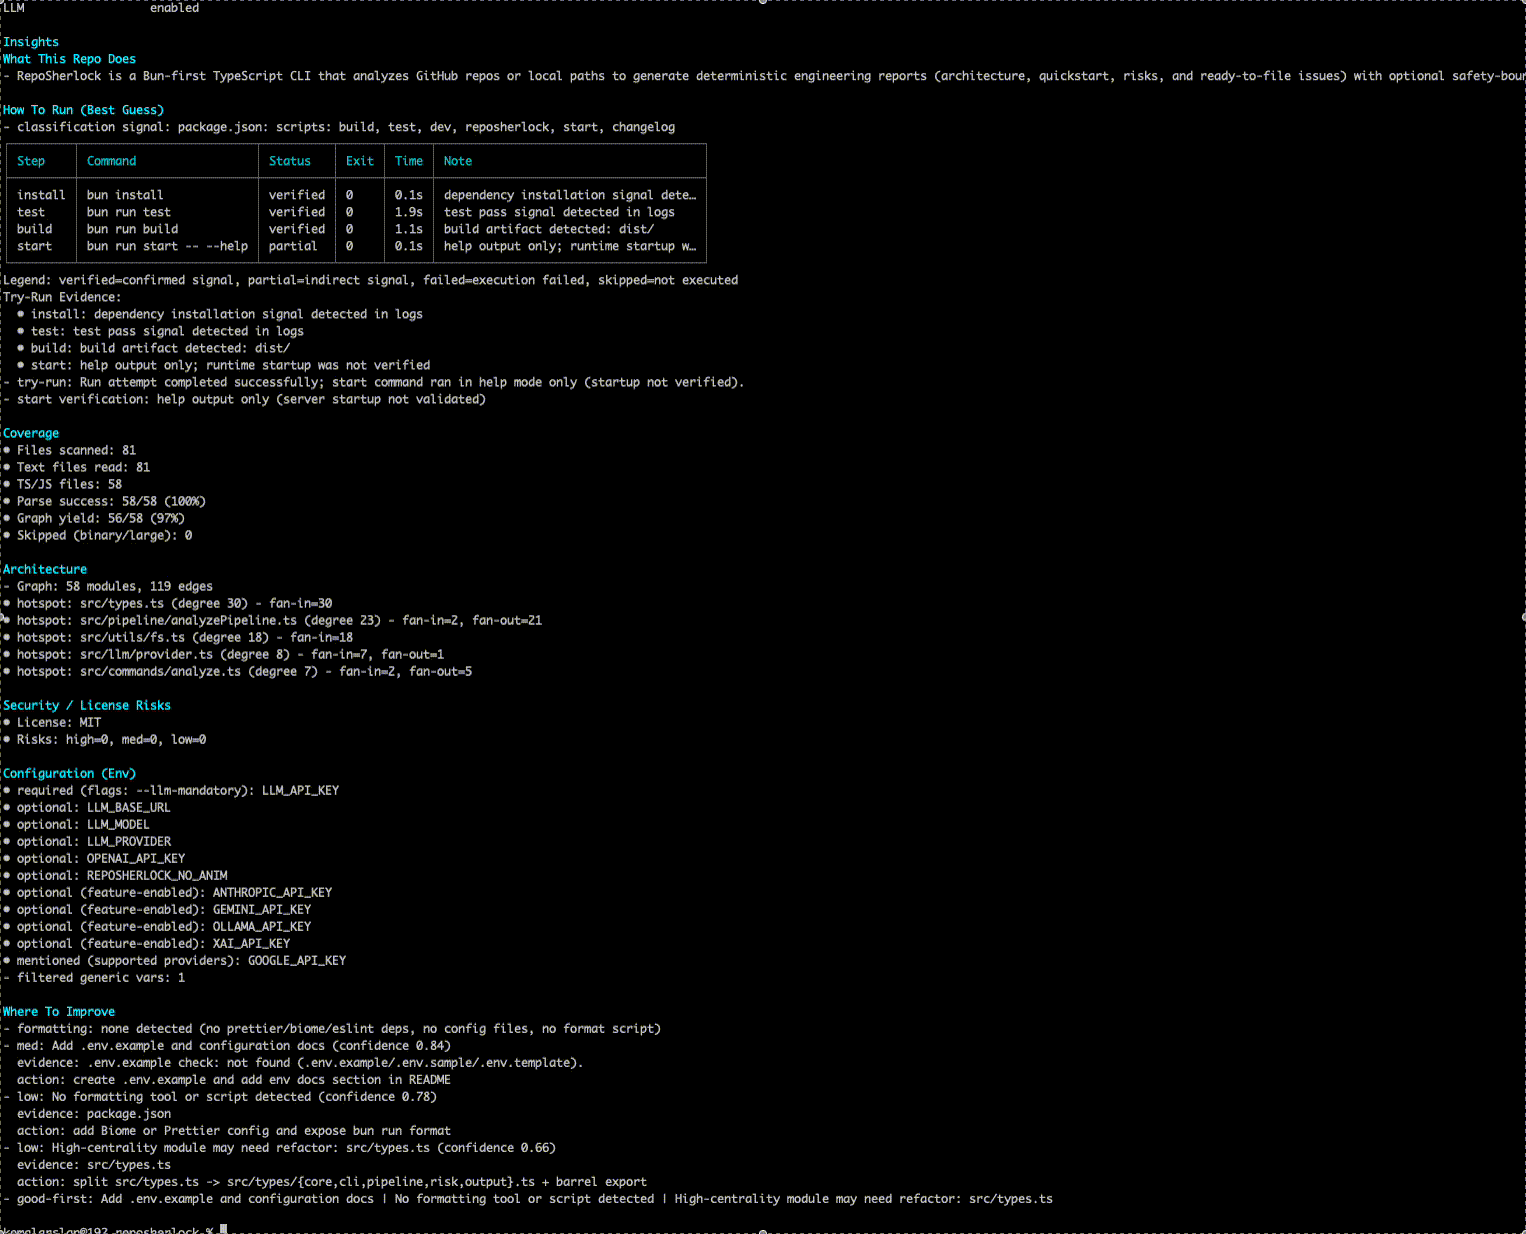 kemal-arslan/reposherlock
Analysiere jedes GitHub-Repo (URL oder lokaler Pfad) → Architekturdiagramm, verifizierte Ausführungsbefehle, Risiken und umsetzbare Probleme - in…
 randomrobbiebf/chart-down
Extrahiert alle Chart-Listen aus ChartMuseum
 sivaadityacoder/cve-2026-22038
# Detaillierte Analyse von CVE-2026-22038 Detaillierte Analyse von CVE-2026-22038, einer Schwachstelle mit hohem Schweregrad in…
 gmh5225/actions-secrets
Das Hinzufügen dieser GitHub Action scannt Ihr Repository auf sensible Daten in Ihrem Quellcode. Wir finden Dinge wie Passwörter,…
 perufitlife/dotclaude-security
Durchsucht die .claude/-Konfiguration eines Repos (settings.json-Hooks, MCP-Server, env, allowed-tools) nach den RCE- und…
 jchable/miasma-toolkit
Erkennungs- & Behebungstoolkit für den Miasma / Shai-Hulud-Wurm und CVE-2026-35603 (KI-Agenten/IDE-Konfigurations-Injection)
 caixa-git/tanstack-shield
🛡️ Ein-Befehl-Scanner für CVE-2026-45321 — TanStack npm Supply-Chain-Angriff
 w4r10ck423/envvisualizer
/proc/self/environ auf kompromittierten Linux-Boxen parsen und visualisieren — kategorisiert Umgebungsvariablen nach Tech-Stack (AWS, Django, Rails,…
 digi4care/shai-scan
Befehlszeilen-Scanner ohne Abhängigkeiten für npm/PyPI-Lieferkettenkompromittierungen. Erkennt kompromittierte Pakete in Lockfiles und systemweite…
 aliksir/nextjs-security-scanner
Bash-Skript zur Erkennung von CVE-2025-55182 (React2Shell) und Offenlegung von Zugangsdaten in Next.js-Projekten. Keine Abhängigkeiten.
 cain66666/openclaw-hardening-check
Offline, schreibgeschützter Härtungscheck für eine selbst gehostete OpenClaw-Installation — Gateway-Exposition, Auth, CVE-2026-25253. Gibt niemals…
 nedlir/dasel-hardened-container
Gehärtetes dasel v3.3.1 Paket und Image erstellt mit Melange und apko. Patchen von CVE-2026-33320.
 roninforge/roninforge-hono
Cursor-Plugin für Hono v4 (TypeScript-Edge-Webframework). 59 LLM-Regressionen mit BAD/CORRECT-Paaren. Gebunden an hono ^4.12.19 (>= 4.9.7 für…
 az9713/cve-lite-on-pi
Ausführen von OWASP cve-lite-cli gegen das pi-Monorepo: Scan-Ablauf und wichtigster Befund (vitest CVE-2026-47429).
 arzaan789/keyguard
Durchsuche Codebasen und GCP-Projekte nach offengelegten API-Anmeldedaten.
 checkmarx/checkmarx-cve-2025-30066-detection-tool
Scannt GitHub-Workflows und -Logs auf Indikatoren für CVE-2025-30066 und erkennt bösartige Aktionen und offengelegte Geheimnisse mithilfe der…
 simoesctt/ctt-heartbleed-temporal-resonance-memory-leak-exploit-heartbleed-cve-2014-0160
Heartbleed (CVE-2014-0160) war verheerend, weil es angrenzenden Speicher preisgab. CTT-Heartbleed geht noch weiter—es nutzt 33-Ebenen-Zeitresonanz,…








