
 #1
Tools zum Scannen von API-Schlüsseln, Erkennung von Credential-Leaks und Secret-Management.
Kitploit empfohlen

 niclas-zone/ci/gitleaks
CI-Komponente für das Gitleaks-SAST-Tool, das Git-Repositories auf hartcodierte Geheimnisse, API-Schlüssel und Tokens mit Unterstützung für…

 coffinxp/gemini-api-key-hunter
Scannt Websites und JS-Dateien nach offengelegten Gemini-API-Schlüsseln, verifiziert diese live, zählt zugängliche Dienste auf und stellt einen…
 cyberark/conjur
CyberArk Conjur sichert automatisch Geheimnisse, die von privilegierten Benutzern und Maschinenidentitäten verwendet werden.
 cain66666/openclaw-hardening-check
Offline, schreibgeschützter Härtungscheck für eine selbst gehostete OpenClaw-Installation — Gateway-Exposition, Auth, CVE-2026-25253. Gibt niemals…
 golab-arch/synaptic-sentinel
Der Vibe-Coding-Sicherheitswächter. Apache-2.0 agentisches Sicherheits-Toolkit für KI-gestützte Projekte: 5 deterministische Scouts + LLM Brain Layer…
 protectai/llm-guard
Das Sicherheits-Toolkit für LLM-Interaktionen
 arnica/depsguard
Härten Sie Ihre Paketmanager-Konfigurationen gegen Lieferkettenangriffe ab.
 makerchecker/makerchecker
Open-Source-Sicherheits-Gateway & statischer Scanner für KI-Agenten. Durchsetzung von rollenbasierter Zugriffskontrolle (RBAC),…
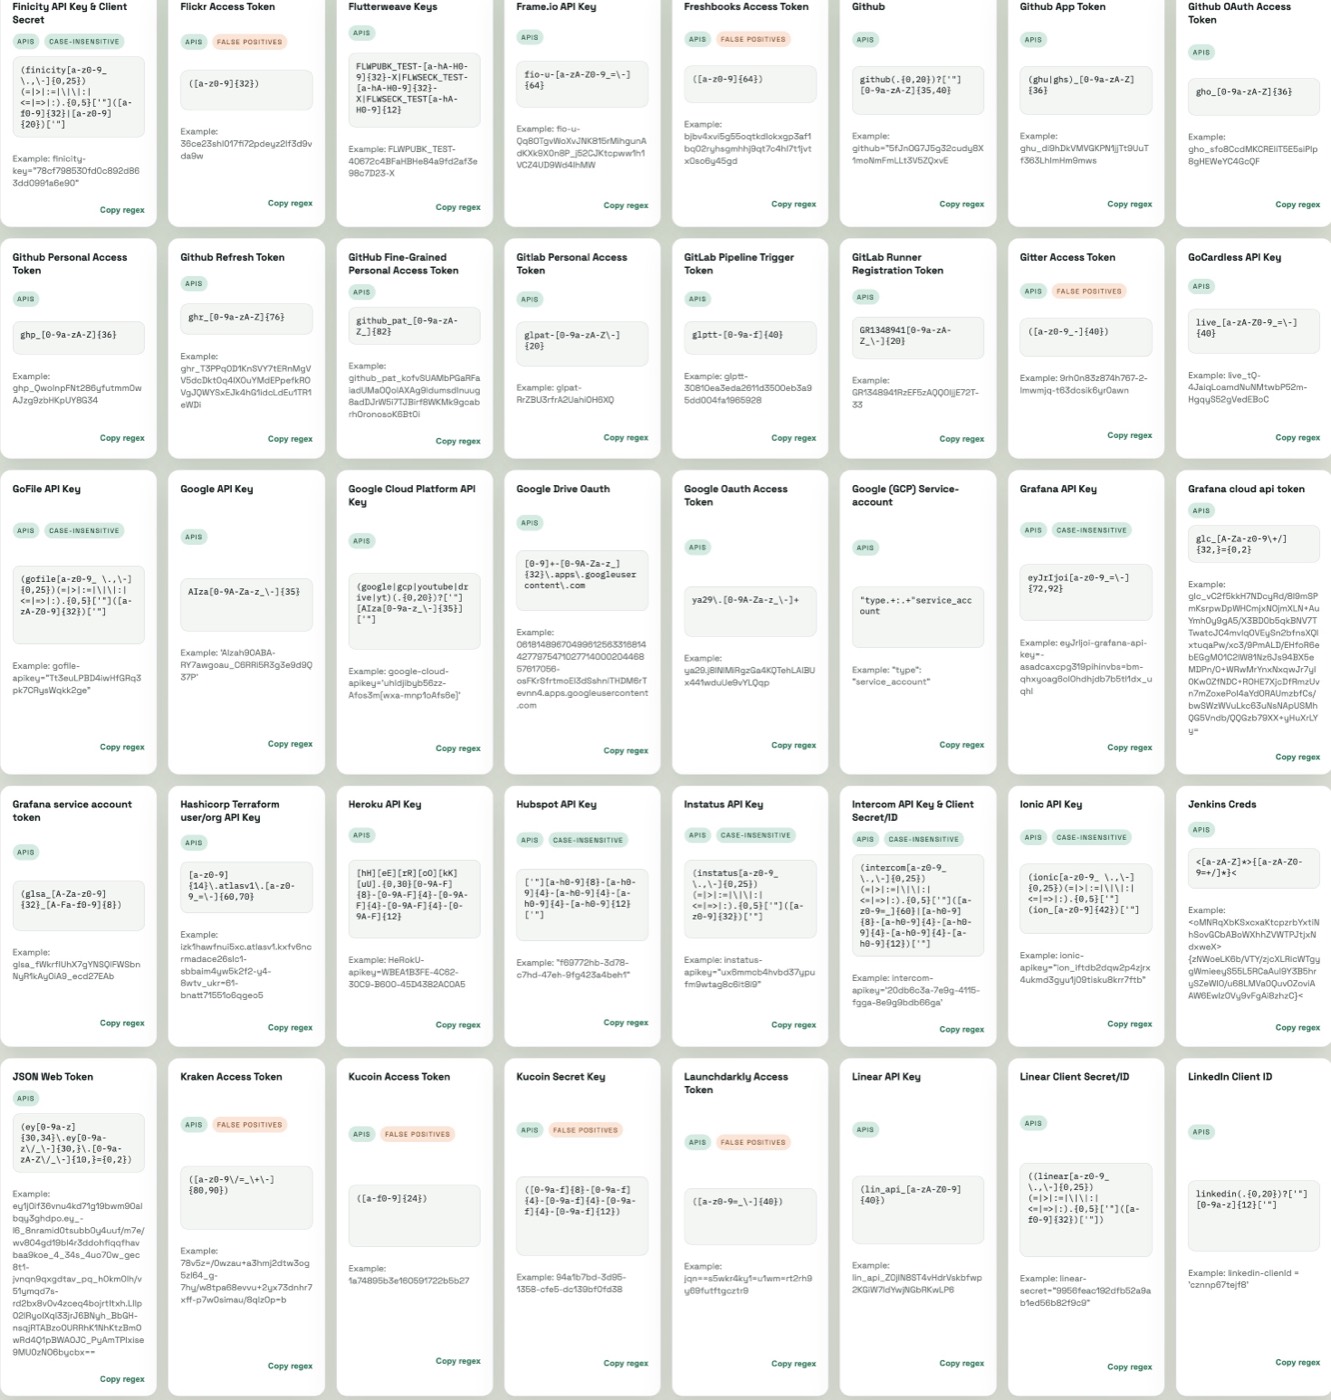
 odomojuli/regextokens
Liste von Regex-Mustern für OAuth-/API-Tokens mit angegebener Quelle
 adversis/screenscrub
Finden Sie Anmeldedaten in Screenshots, speichern Sie sie in Ihrem Secret Manager und schwärzen Sie sie unwiderruflich aus dem Bild — lokal, offline,…
 anee769/conduit
On-Prem API-Gateway für KI-Coding-Agenten mit Kostenverteilung pro Entwickler, harten Budgets, Egress-Governance (Scannen von…
 git-akki/cso-vibecheck
Senior-CSO Security-Audit-Skill für vibe-coded Apps. 22-Punkte-Audit, verankert an realen Vorfällen aus 2026 (Moltbook, Lovable CVE-2025-48757).…
 slowql/slowql
Statischer SQL-Analyzer der nächsten Generation, geschrieben in Rust. 282+ Regeln. Null Fehlalarme. Sicherheit, Leistung, Zuverlässigkeit, Kosten,…
 jchable/miasma-toolkit
Erkennungs- & Behebungstoolkit für den Miasma / Shai-Hulud-Wurm und CVE-2026-35603 (KI-Agenten/IDE-Konfigurations-Injection)
 pantheon-security/medusa
AI-first-Sicherheitsscanner. NEU in v2026.7: Erkennung kompromittierter Claude-Code-Installationen — prüfe .claude/ Hooks, Berechtigungen &…
 perufitlife/dotclaude-security
Durchsucht die .claude/-Konfiguration eines Repos (settings.json-Hooks, MCP-Server, env, allowed-tools) nach den RCE- und…
 nomograph/kit
Verifizierter Tool-Registrierungs-Manager. Verwaltet Entwickler-Toolchains aus git-basierten Registrierungen.
 momenbasel/vulnhawk
KI-gestützter SAST-Scanner, der Auth-Bypass, IDOR und Logikfehler findet, die Semgrep/CodeQL übersehen. Kostenlose GitHub Action. Unterstützt Python,…








