
 #1
Tools zum Scannen von API-Schlüsseln, Erkennung von Credential-Leaks und Secret-Management.
Kitploit empfohlen
 shieldfy/api-security-checklist
Checkliste der wichtigsten Sicherheitsgegenmaßnahmen beim Entwerfen, Testen und Veröffentlichen Ihrer API
 c0axx/canaryhunter
Canary Hunter soll ein schnelles PowerShell-Skript sein, um nach gängigen Canaries in verschiedenen Formaten zu suchen, die kostenlos auf…
 papermtn/slack-watchman
Slack-Enumeration und Erkennung offengelegter Secrets
 gquere/pwn_jenkins
Anmerkungen zum Angriff auf Jenkins-Server
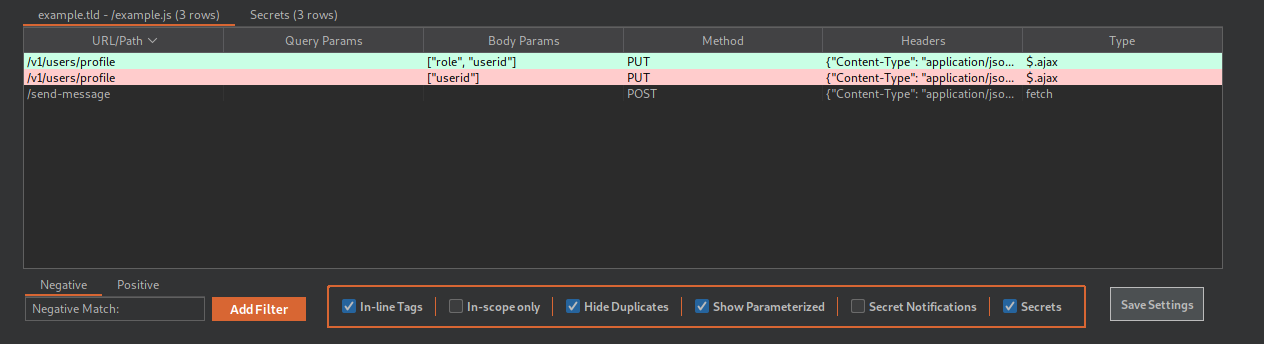 0x999-x/jsluicepp
jsluice++ ist eine Burp-Suite-Erweiterung, die für das passive und aktive Scannen von JavaScript-Datenverkehr mithilfe des CLI-Tools jsluice…
 h4x0r-dz/leaked-credentials
wie man nach geleakten Zugangsdaten sucht!
 asamassekou10/ship-safe
Der unabhängige Sicherheitsagent für KI-geschriebene Software. Findet Probleme, untersucht, ob sie echt sind, und zeigt Ihnen die Beweise.…
 rootsecdev/microburstsecretshunter
Durchsucht exportierte Azure-Domain-Dumps nach Klartext-Passwörtern, Verbindungszeichenfolgen, Speicherschlüsseln und anderen Geheimnissen; erstellt…
 jenish-sojitra/jsanalyzer
Erweiterung für Burp Suite zur statischen JavaScript-Analyse: extrahiert API-Endpunkte, URLs, Secrets und E-Mail-Adressen mit Rauschfilterung für…
 coffinxp/gemini-api-key-hunter
Scannt Websites und JS-Dateien nach offengelegten Gemini-API-Schlüsseln, verifiziert diese live, zählt zugängliche Dienste auf und stellt einen…
 hackspeak/cve-2026-66066
CVE-2026-66066 (KindaRails2Shell) PoC – Rails Active Storage/libvips beliebiger Dateilesevorgang bis hin zu RCE; für autorisierte Sicherheitstests
 pantheon-security/medusa
AI-first-Sicherheitsscanner. NEU in v2026.7: Erkennung kompromittierter Claude-Code-Installationen — prüfe .claude/ Hooks, Berechtigungen &…
 blackfan/bfscan
Tool zum Auffinden von URLs, Pfaden und Geheimnissen sowie zum Generieren von rohen HTTP-Anfragen und OpenApi-Spezifikationen aus…
 cc1a2b/jshunter
jshunter ist ein Befehlszeilen-Tool zur Analyse von JavaScript-Dateien und zum Extrahieren von Endpunkten. Dieses Tool ist auf die Identifizierung…
 gal-nagli/shockwave-oss
Kuratierte Sammlung von Bug-Bounty-Tipps, One-Linern und Automatisierungsworkflows für Recon, Fuzzing und Web-Exploitation, mit privaten…
 mohamed--abdel-maksoud/pisiguard
Browser-Erweiterung, die PII und sensible Daten in KI-Chats erkennt, sie vor dem Senden mit Platzhaltern maskiert und die Originale in Antworten…
 iamlucif3r/aws-key-hunter
[Nur zum Spaß] Finde exponierte AWS-Schlüssel (NUR GÜLTIGE SCHLÜSSEL) auf github
 randomrobbiebf/static-file-checker
Überprüft Djangos /static/staticfiles.json mit nuclei auf offengelegte Zugangsdaten.








