
 #1
Tools zum Scannen von API-Schlüsseln, Erkennung von Credential-Leaks und Secret-Management.
Kitploit empfohlen

 bugbounty-site/gitsecure
Exponierte API-Schlüssel in GitHub-Commits erkennen.
 adversis/screenscrub
Finden Sie Anmeldedaten in Screenshots, speichern Sie sie in Ihrem Secret Manager und schwärzen Sie sie unwiderruflich aus dem Bild — lokal, offline,…
 akanthed/secureai-scan
SecureAI-Scan ist ein CLI-Tool, das TypeScript- und JavaScript-Codebasen auf Sicherheitsprobleme durchsucht, die für KI-gestützte Apps spezifisch…
 bishopfox/dufflebag
Durchsuche exponierte EBS-Volumes nach Geheimnissen
 chrilleweb/dotenv-diff
Validieren der Umgebungsvariablen-Nutzung in der Codebasis
 gwen001/github-search
Eine Sammlung von Werkzeugen, um auf GitHub zu suchen.
 dark-warlord14/jsscanner
Sie können den Writeup zu diesem Skript hier lesen.
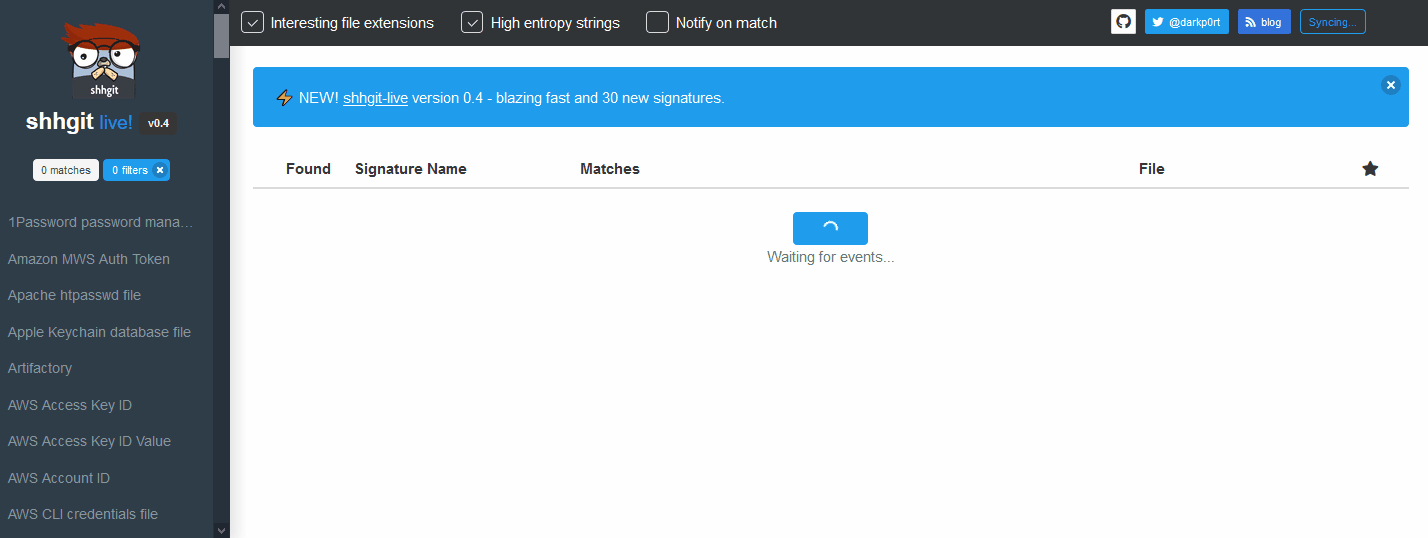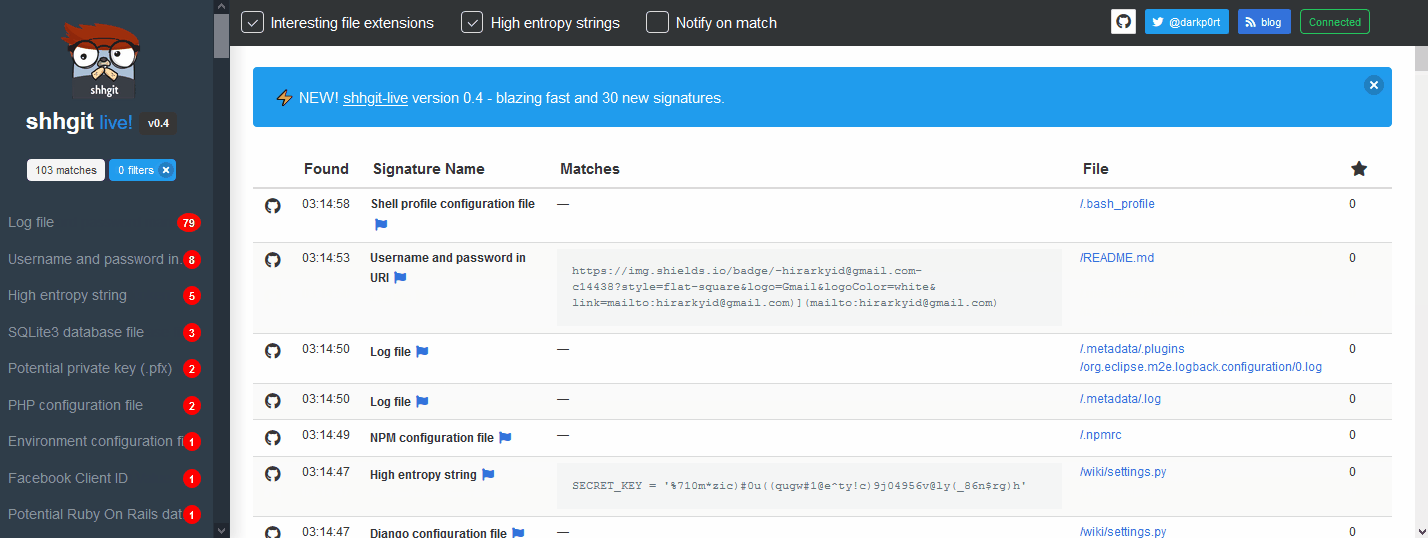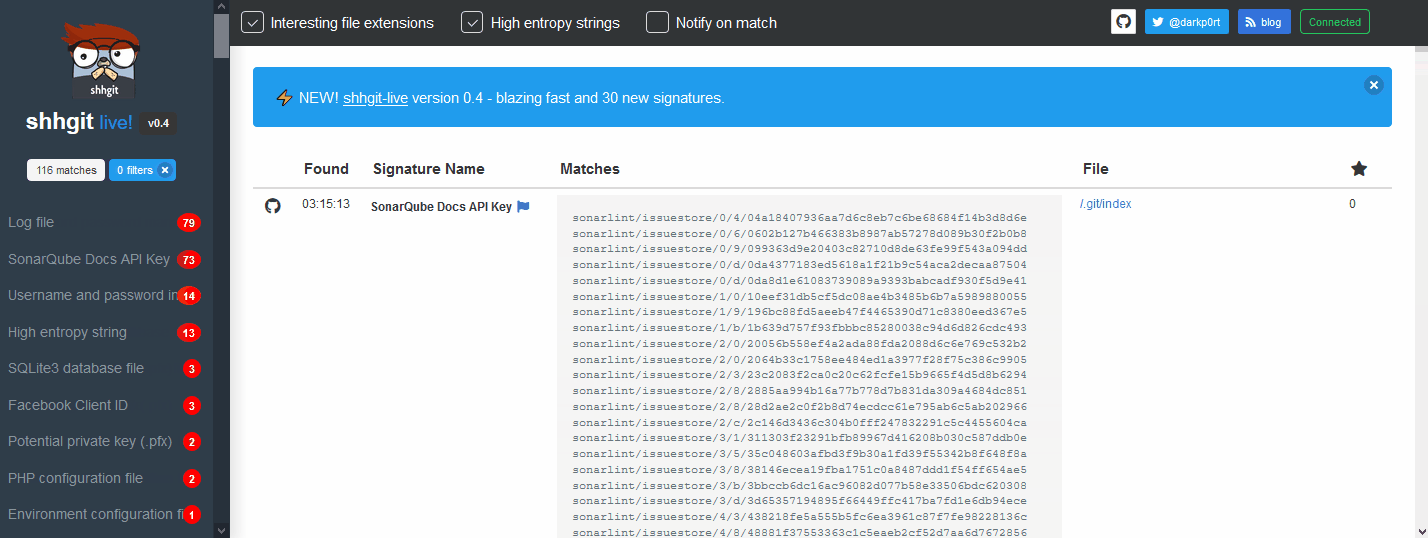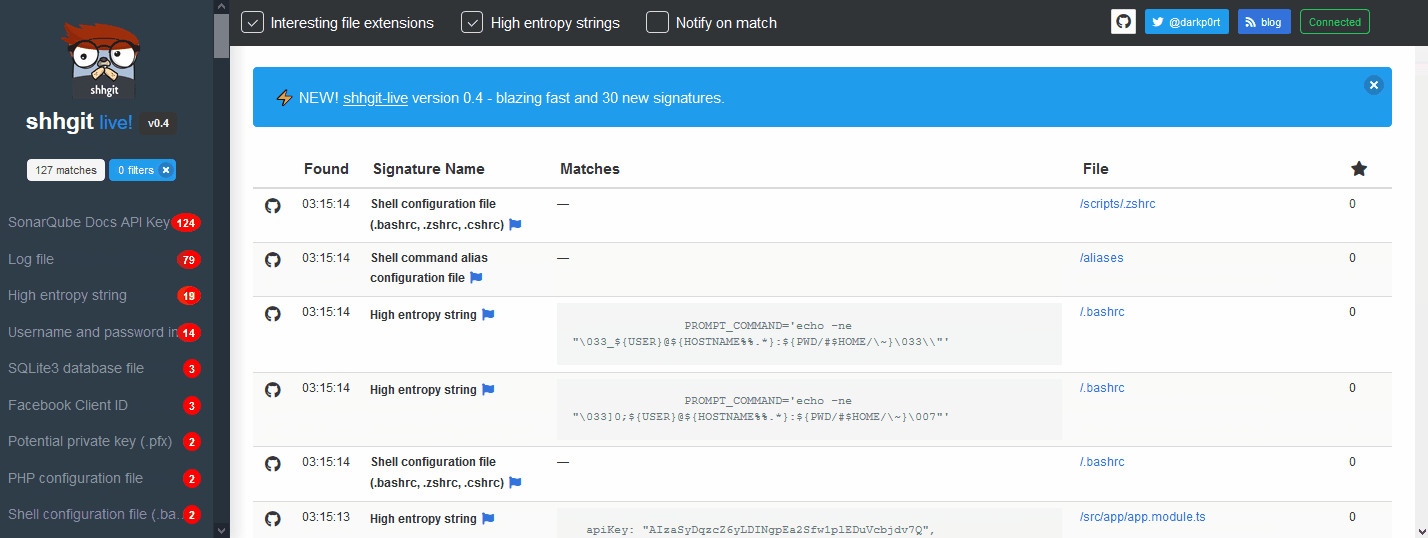 eth0izzle/shhgit
Ah shhgit! Finde Geheimnisse in deinem Code. Geheimniserkennung für deine GitHub-, GitLab- und Bitbucket-Repositories.
 talkaboutcybersecurity/gitmonitor
Eine Möglichkeit, sensible Informationen, die auf GitHub offengelegt werden könnten, kontinuierlich zu überwachen.
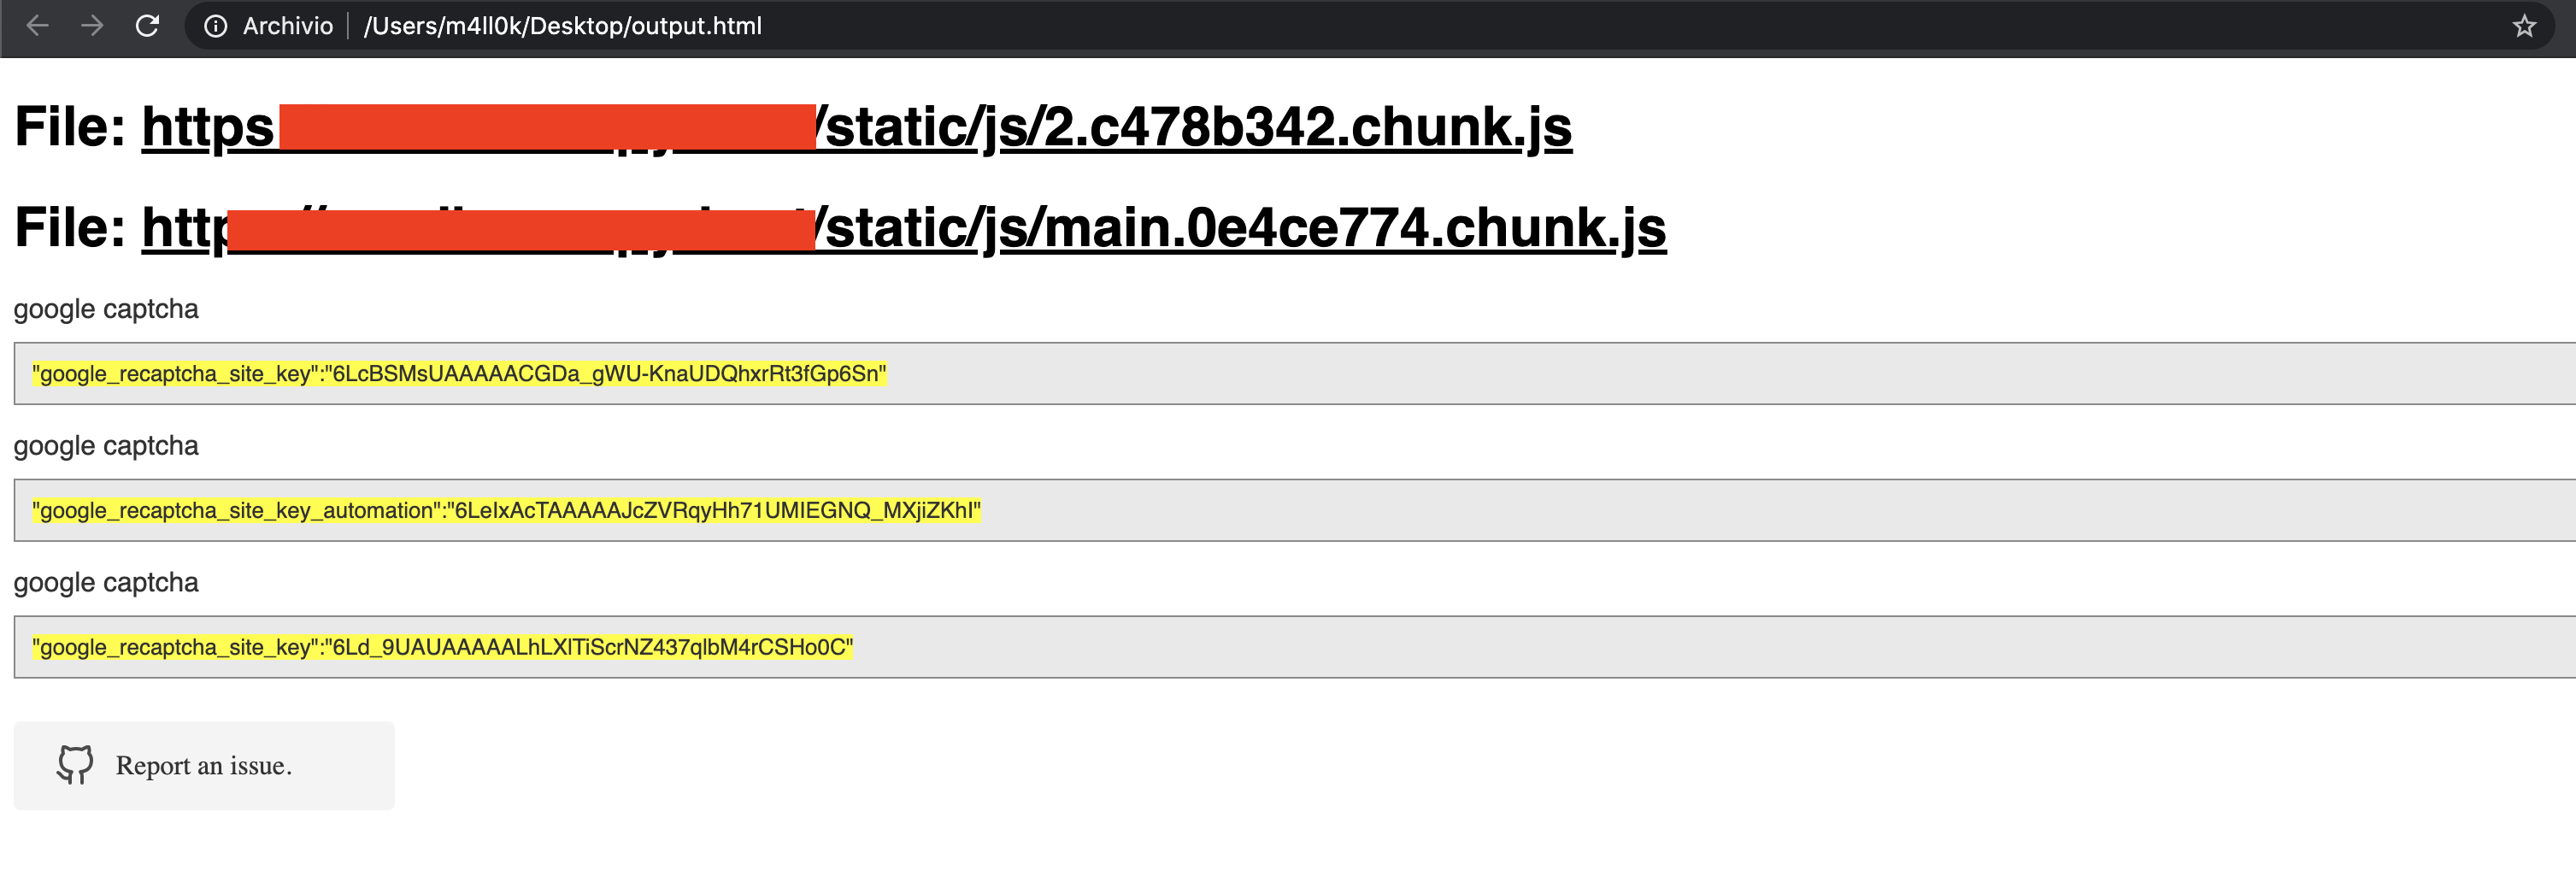 m4ll0k/secretfinder
SecretFinder - Ein Python-Skript zum Finden sensibler Daten (apikeys, accesstoken, jwt, ..) und zum Durchsuchen von JavaScript-Dateien nach…
 s0md3v/hardcodes
Hartcodierte Zeichenketten im Quellcode finden
 hashicorp/vault
Ein Werkzeug für die Verwaltung von Geheimnissen, Verschlüsselung als Dienstleistung und privilegiertes Zugriffsmanagement
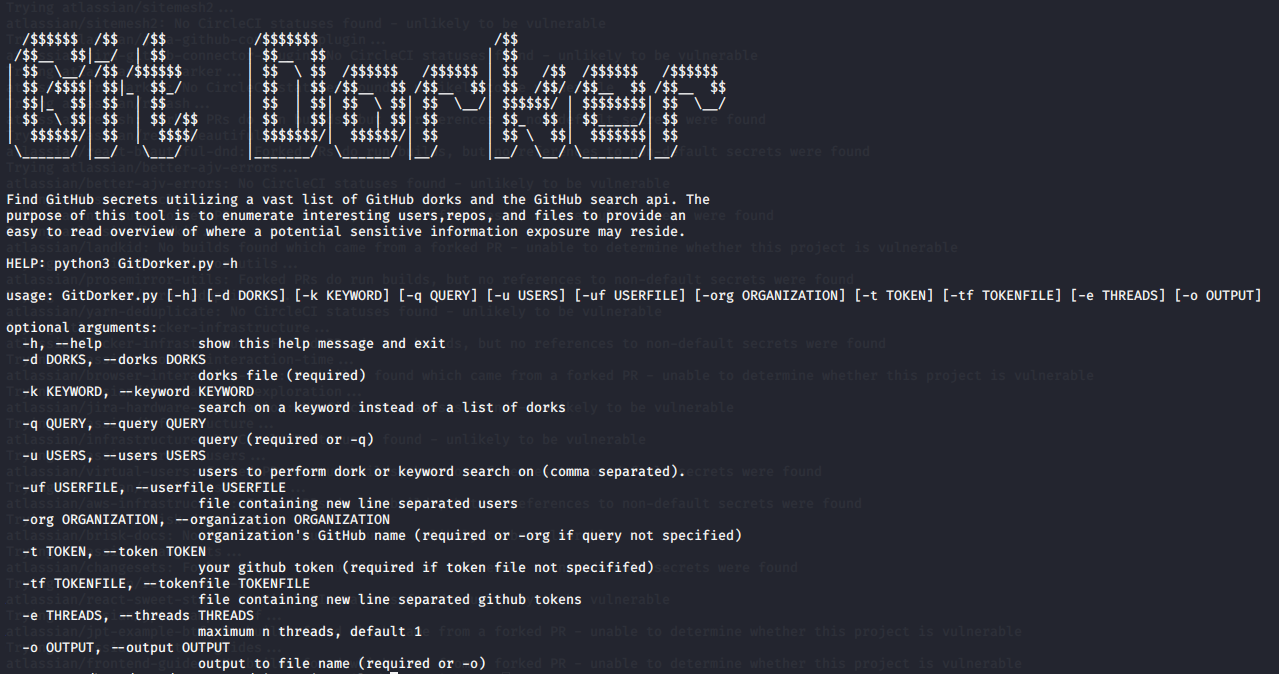 obheda12/gitdorker
Ein Python-Programm zum Extrahieren von Geheimnissen aus GitHub mithilfe einer großen Sammlung von Dorks.
 shiftleftsecurity/sast-scan
Scan ist ein kostenloses & Open Source DevSecOps-Tool zur Durchführung von statischer Analyse basierter Sicherheitstests Ihrer Anwendungen und deren…
 trufflesecurity/trufflehog
Durchgesickerte Anmeldedaten finden, verifizieren und analysieren
 dwisiswant0/apkleaks
Scannen der APK-Datei nach URIs, Endpunkten und Geheimnissen.
 sourcecode-ai/aura
Python-Quellcode-Audit und statische Analyse in großem Maßstab
 papermtn/gitlab-watchman
Exponierte Geheimnisse und personenbezogene Daten in GitLab finden







