
 #1
Tools zum Scannen von API-Schlüsseln, Erkennung von Credential-Leaks und Secret-Management.
Kitploit empfohlen

 cr0hn/dockerscan
Der umfassendste Docker-Sicherheitsscanner
 dionach/reposcanner
Python-Skript zum Durchsuchen von Git-Repos nach interessanten Zeichenketten
 anshumanbh/git-all-secrets
Ein Tool, um alle Git-Geheimnisse zu erfassen, indem mehrere Open-Source-Git-Suchwerkzeuge genutzt werden.
 disruptops/cred_scanner
Ein einfacher dateibasierter Scanner, der nach potenziellen AWS-Zugriffs- und Geheimschlüsseln in Dateien sucht.
 awslabs/git-secrets
Verhindert, dass du Geheimnisse und Anmeldedaten in Git-Repositorys committest.
 olacabs/jackhammer
Jackhammer - Ein Sicherheitsbewertungs- und Verwaltungstool, das alle Probleme des Sicherheitsteams löst.
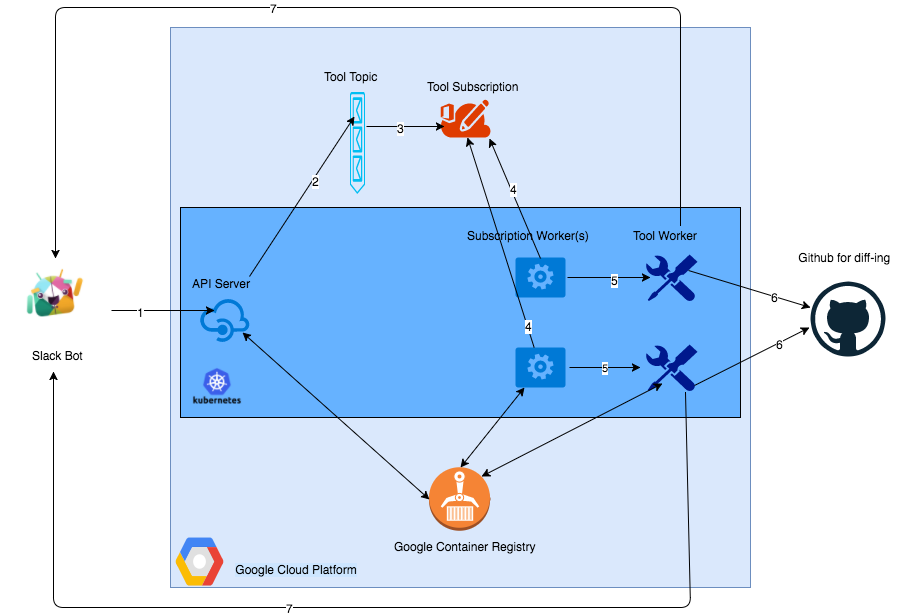 anshumanbh/kubebot
Ein Slackbot für Sicherheitstests, der mit einem Kubernetes-Backend auf der Google Cloud Platform erstellt wurde.
 tillson/git-hound
Schnelles GitHub-Recon-Tool. Scannt nach durchgesickerten Geheimnissen in ganz GitHub, nicht nur in bekannten Repos und Organisationen. Unterstützung…
 bishopfox/gitgot
Halbautomatisiertes, feedbackgesteuertes Tool zum schnellen Durchsuchen von Unmengen öffentlicher Daten auf GitHub nach sensiblen Geheimnissen.
 j3ssie/metabigor
OSINT-Aufklärungstool für Netzwerk-Erkennung, Subdomain-Enumeration, IP-Anreicherung und Secret-Erkennung über Zertifikats-Logs, Shodan und…
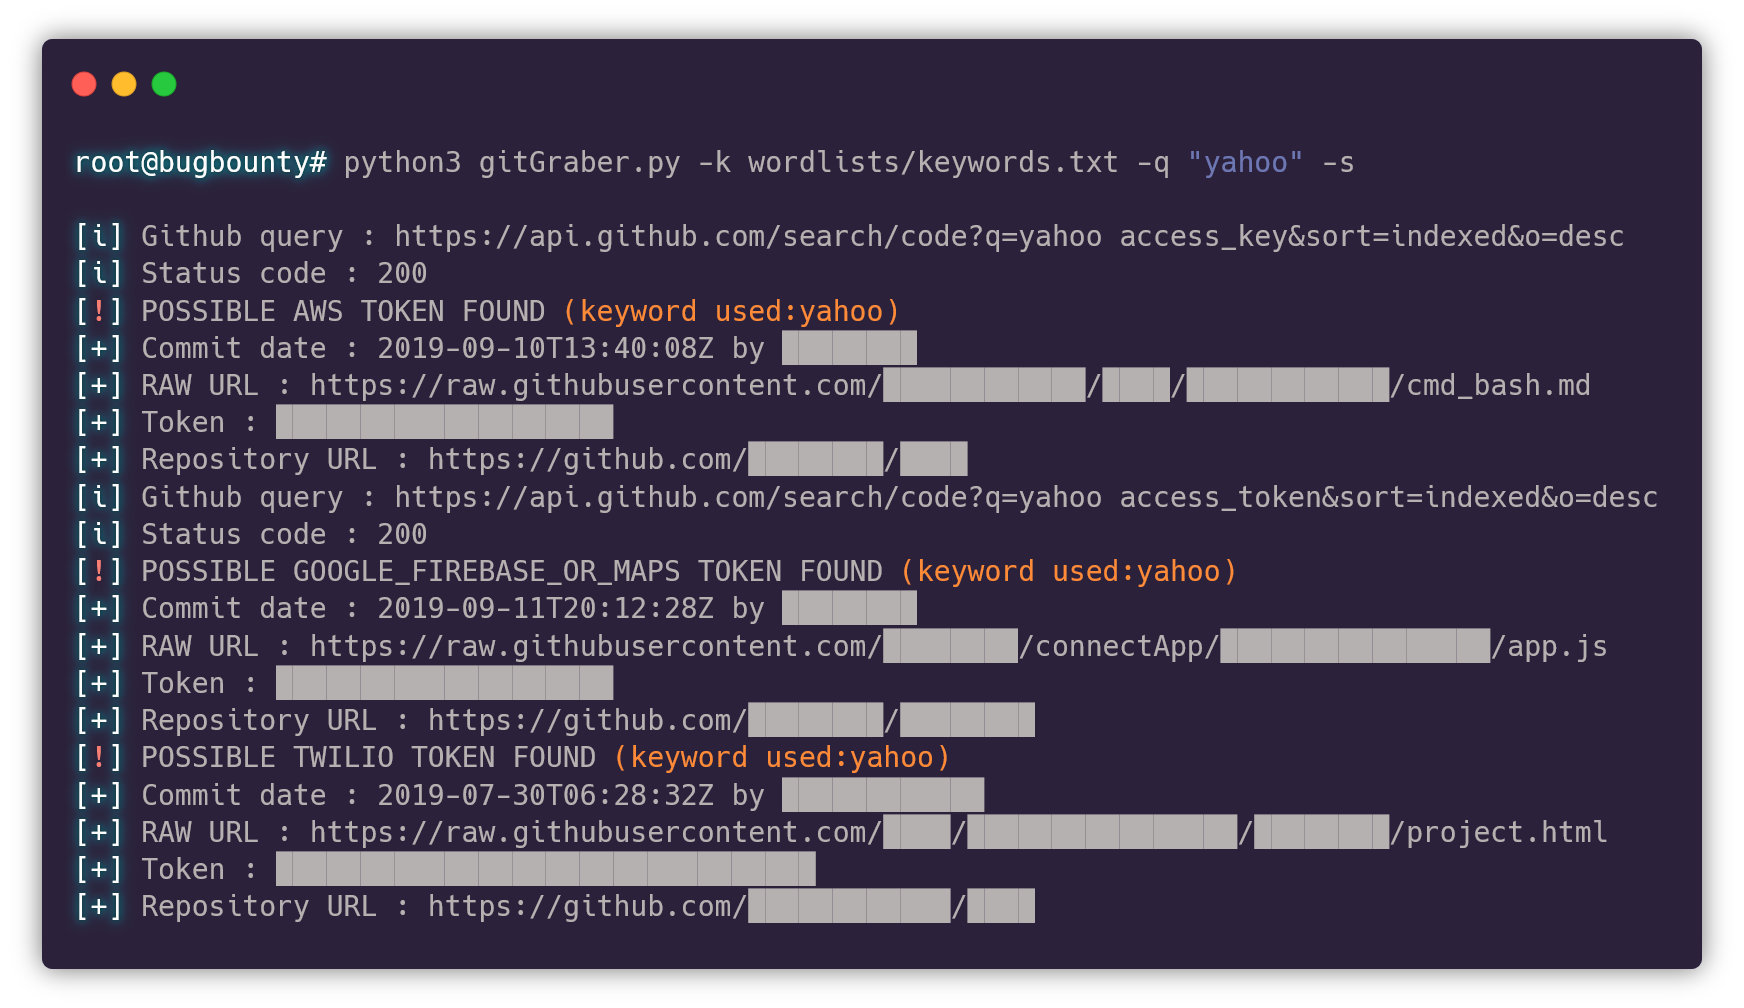 hisxo/gitgraber
gitGraber: überwacht GitHub, um in Echtzeit nach sensiblen Daten für verschiedene Online-Dienste wie Google, Amazon, Paypal, Github, Mailgun,…
 inceptionstack/lowkey
Stellen Sie selbstgehostete KI-Coding-Agenten (OpenClaw, Claude Code, Codex) mit CloudFormation, IAM-Profilen und Sandbox-Isolierung für…
 josue87/givemesecrets
Verwenden Sie reguläre Ausdrücke, um sensible Informationen aus einem bestimmten Repository (GitHub, pip oder npm) zu extrahieren.
 elevenpaths/atomshields
Sicherheitstest-Framework für Repositories und Quellcode
 techgaun/github-dorks
Finde geleakte Secrets via GitHub-Suche
 globocom/huskyci
Sicherheitstests in Ihrer CI durchführen
 safedep/pmg
PMG protects developers, AI agents from malicious open source packages using proxy, sandbox and SafeDep's threat intelligence feed.
 cyberark/conjur
CyberArk Conjur sichert automatisch Geheimnisse, die von privilegierten Benutzern und Maschinenidentitäten verwendet werden.







