
 #1
Tools zum Scannen von API-Schlüsseln, Erkennung von Credential-Leaks und Secret-Management.
Kitploit empfohlen

 ak-cybe/cve-2025-68664-langgrinch-poc
Ein Test-Framework zur Identifizierung und Demonstration von Deserialisierungs-Schwachstellen in LangChain Core (<0.3.81). Nur für Bildungszwecke.
 sohelyousef/js-secret-hunter
Automatisierter Python-Scanner zur Erkennung hartcodierter Geheimnisse (private Schlüssel, API-Tokens) in clientseitigen JavaScript-Dateien.
 digi4care/shai-scan
Befehlszeilen-Scanner ohne Abhängigkeiten für npm/PyPI-Lieferkettenkompromittierungen. Erkennt kompromittierte Pakete in Lockfiles und systemweite…
 bishopfox/jsluice
URLs, Pfade, Geheimnisse und andere interessante Details aus JavaScript extrahieren
 lunasec-io/lunasec
LunaSec - Abhängigkeits-Sicherheitsscanner, der Sie automatisch über Schwachstellen wie Log4Shell oder node-ipc in Ihren Pull-Requests und Builds…
 cyberark/kubiscan
Ein Tool zum Scannen von Kubernetes-Clustern auf riskante Berechtigungen
 hawkeyesec/scanner-cli
Ein Projekt-Sicherheits-/Schwachstellen-/Risikoscanning-Tool
 mcp-shark/mcp-shark
Wireshark-ähnliche forensische Analyse für Model Context Protocol Kommunikation Erfassen, inspizieren und untersuchen Sie alle HTTP-Anfragen und…
 ariesq/gh-safe-repo
Python-CLI, die GitHub-Repos mit sicheren Standardeinstellungen erstellt — Branch Protection, Dependabot, Secret Scanning und…
 afine-com/glassworm-hunter
Erkennt GlassWorm-Lieferkettenangriffs-Payloads, indem es VS Code-Erweiterungen, npm/PyPI-Pakete und Git-Repositories nach unsichtbaren…
 mohamed--abdel-maksoud/pisiguard
Browser-Erweiterung, die PII und sensible Daten in KI-Chats erkennt, sie vor dem Senden mit Platzhaltern maskiert und die Originale in Antworten…
 backbay-labs/hush
Tragbare Sicherheitsregeln für die Aktionsgrenze von KI-Agenten
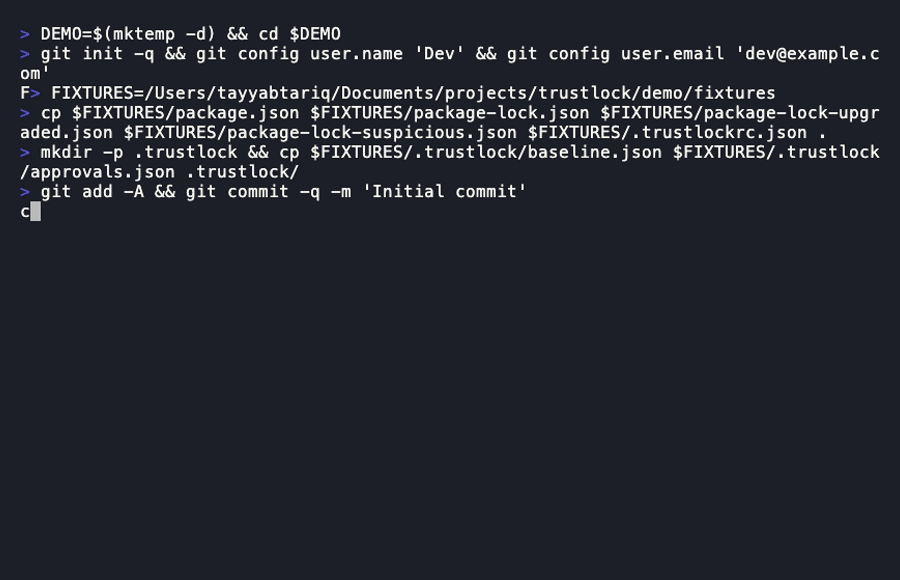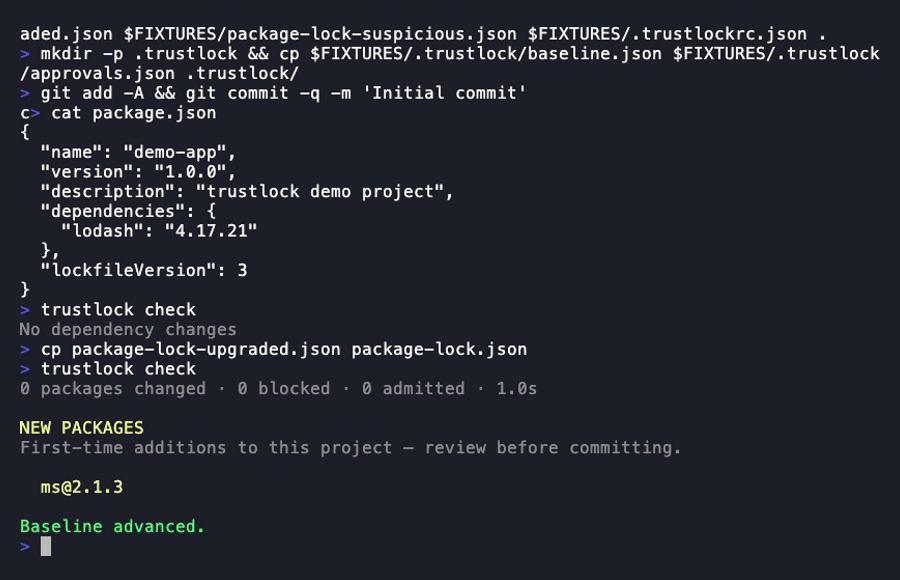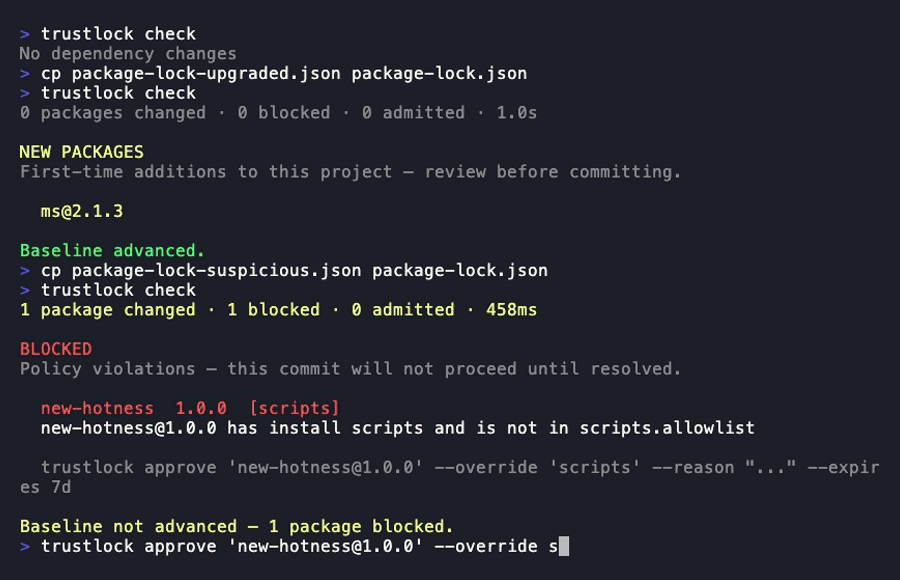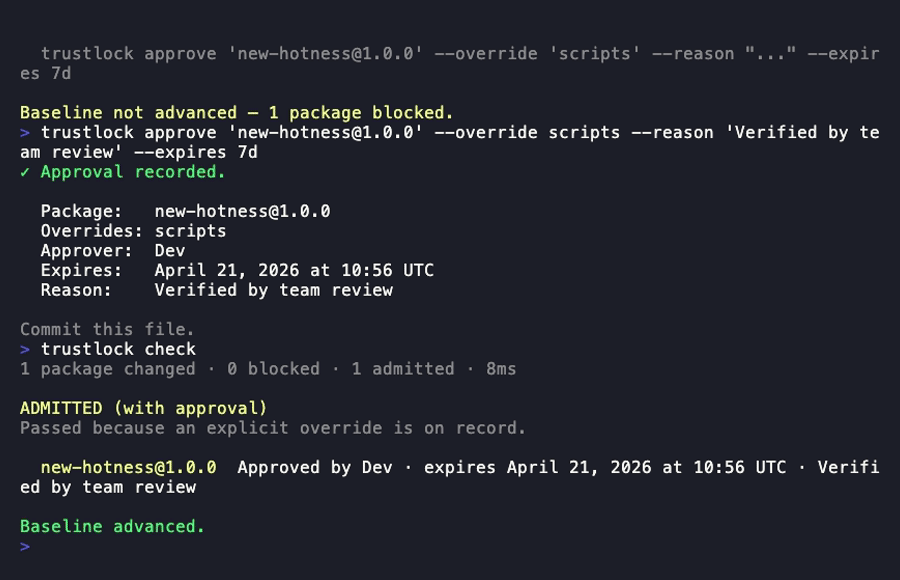 tayyabt/trustlock
Ein Git-nativer Abhängigkeits-Zulassungscontroller. Bewertet Vertrauenssignale bei jeder Abhängigkeitsänderung und blockiert Commits oder Builds,…
 thirukguru/aws-perimeter
Ein terminalbasierter AWS-Sicherheitsscanner mit über 102 Sicherheitsprüfungen in den Bereichen VPC, IAM, S3, CloudTrail, Container (ECS/EKS) und…
 kemal-arslan/reposherlock
Analysiere jedes GitHub-Repo (URL oder lokaler Pfad) → Architekturdiagramm, verifizierte Ausführungsbefehle, Risiken und umsetzbare Probleme - in…

 phpboyscout/go/redact
Entferne credential-ähnliche Inhalte aus Freitext-Strings, bevor sie in Logs oder Telemetrie gelangen. Teil des phpboyscout Go-Toolkits. ·…
 caixa-git/tanstack-shield
🛡️ Ein-Befehl-Scanner für CVE-2026-45321 — TanStack npm Supply-Chain-Angriff
 niclas-zone/ctr/gitleaks
Containerisiertes Secret-Scanning-Tool, das exponierte Anmeldedaten, API-Schlüssel und Token in Git-Repositories mittels Regex- und…








