
 #1
Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.
Kitploit empfohlen
 gmh5225/ida-sdk
Offizielle IDA Pro SDK-Header und -Bibliotheken zum Erstellen von Plugins, die Binärdateien innerhalb der IDA-Reverse-Engineering-Umgebung…
 gmh5225/ida-claude-code-plugins
Plugins, die Claude Code mit IDA Pro integrieren, um Reverse-Engineering- und Binäranalyse-Workflows durch KI-gesteuerte Disassemblierung und…
 gmh5225/icall-gadget
Exploit zur Umleitung des Kontrollflusses eines legitimen Kernelmoduls auf Ihr eigenes illegitimes Kernelmodul, um das Stack-Walking von Anti-Cheats…
 gmh5225/iat-hook
C++ DLL, die Import Address Table Hooking durchführt, indem sie PE-Header parst und importierte Funktionsadressen auf einen benutzerdefinierten Hook…
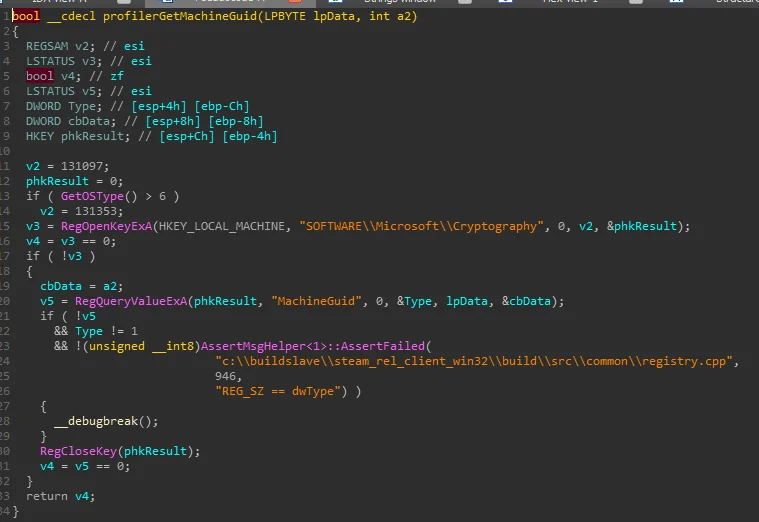 gmh5225/hwid-steamspywareterminator
Work-in-Progress-Bibliothek, die in Steam injiziert wird, um den versteckten CFillMachineInfoThread zu blockieren, der HWID-, Festplatten-,…
 gmh5225/hooktools
Basis-Injektor zur Analyse des Verhaltens von evasiver Malware
 tls456/cve-2026-43805-poc
CVE-2026-43805 IOKit IODMACommand Race-Analyse und Proof of Concept
 ntfargo/relapse-exploit
PS5-Exploit-Kette für Firmware 7.00-13.60, die ein WebKit-JSC-Info-Leak und TypedArray-Korruption mit einem aio_multi_wait-UAF-Race für…
 eqstlab/cve-2026-94545
Proof-of-Concept-Exploit für CVE-2026-94545, eine nicht authentifizierte RCE in Next.js next/og über SVG-Injection und eine ROP-Kette gegen den…
 ejfkdev/reyee_decrypt
Ruijie ReyeeOS-Firmware (v1/v2) und verschlüsselte Konfigurations-Backups entschlüsseln; Klartext-Passwörter wiederherstellen
 ejfkdev/jd
Go-CLI, die die Ausgabe von javascript-obfuscator (obfuscator.io) deobfuskiert und JavaScript mithilfe von AST-Transformationen, statischer…
 ejfkdev/avdroot
Root einen Android Studio Emulator, indem du dessen Ramdisk mit Magisk patchst — in reinem Go.
 ejfkdev/dae
Konfigurationsgesteuerter Dart-AOT-Snapshot-Analysator, der blutter-kompatible Symbole und Structs für IDA, radare2 und Frida exportiert und…
 ejfkdev/ddc
DEX → Java-Decompiler in Rust — schnell, progressive Analyse, zweisprachige CLI
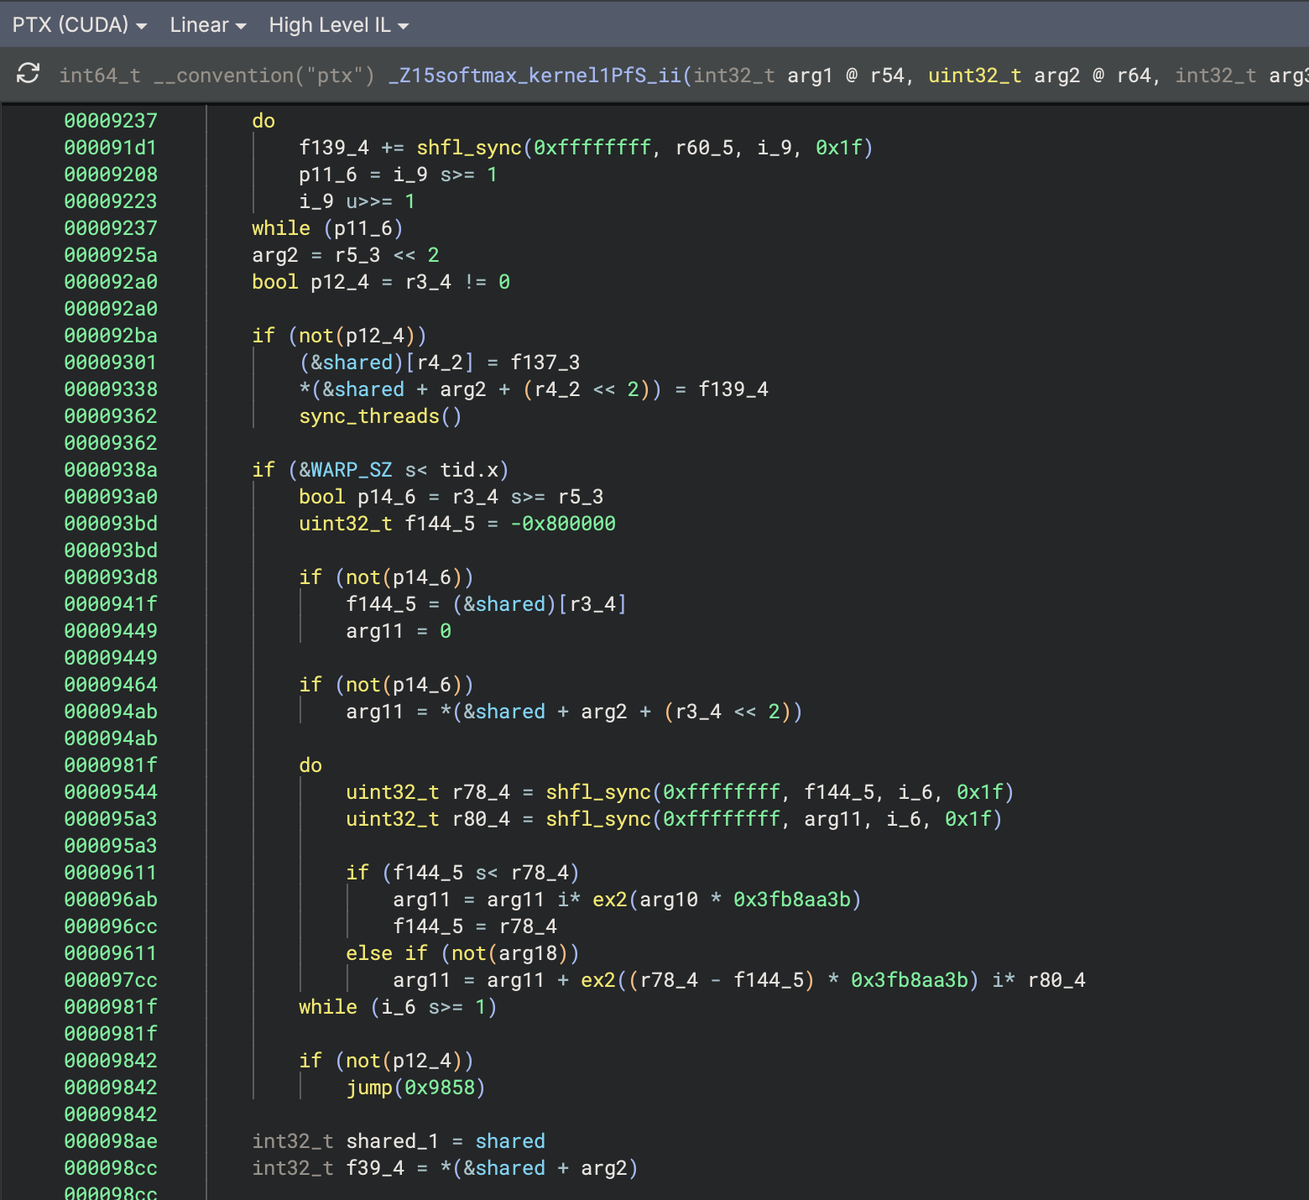 seekbytes/ptxninja
Binary-Ninja-Plugin für das Reverse Engineering von PTX – der virtuellen Befehlssatzarchitektur CUDA-basierter GPUs.
 mrphrazer/obfuscation_analysis
Binary-Ninja-Plugin zum Analysieren und Vereinfachen von obfuskiertem Code
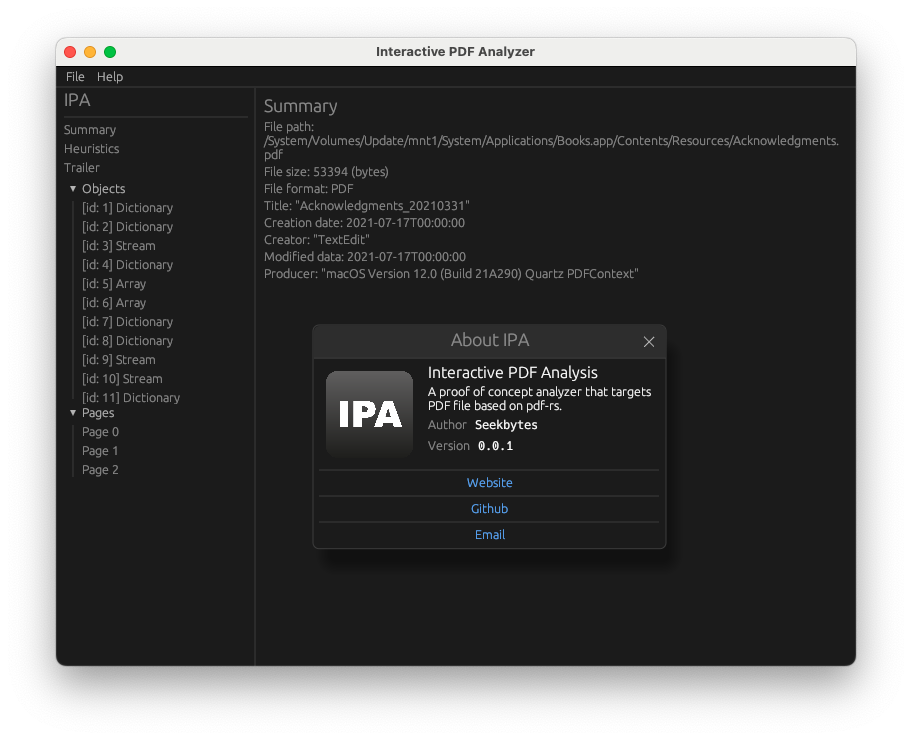 seekbytes/ipa
GUI-Analysator für die eingehende Untersuchung von PDF-Dateien. Erkennt schädliche Payloads, versteht Objektbeziehungen und extrahiert wichtige…
 wrongbaud/spidump
Werkzeug zur Rekonstruktion von SPI-Flash-Images mittels Logic-Analyzer-Aufzeichnungen








