
 #1
Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.
Kitploit empfohlen
 aurh1l-42-projects/woody-woodpacker
ELF-Binary-Packer, der Codeabschnitte verschlüsselt und einen Runtime-Entschlüsselungs-Stub für 64-Bit-Linux-Executables injiziert, und dabei…
 synacktiv/bfs_challenge_2019
Lösung für BFS Ekoparty Challenge 2019
 morfeen01/cve-2017-1182-tn
Malware-Analyse-Test
 pixelofapicture/001-malware-analysis-cve-2017-11882
Malware-Analyse CVE-2017-11882
 renukaselvar/libunwind_cve-2015-3239_afterpatch
C-Bibliothek für Stack-Unwinding und Backtrace-Erzeugung über mehrere Architekturen hinweg, die APIs für die programmatische Inspektion von…
 renukaselvar/libunwind_cve-2015-3239
C-Bibliothek für Stack-Unwinding und Backtrace-Erzeugung, die mehrere Architekturen und Betriebssysteme unterstützt, mit Anweisungen zum Erstellen…
 renukaselvar/libunwind_cve-2015-3239_after
Bibliothek zum Entwirren von Prozessor-Call-Stacks, die mehrere Architekturen und Betriebssysteme unterstützt, mit Anweisungen zum Erstellen und…
 parapapinho/cve-2017-12561
Reverse-Engineering-Analyse und Proof of Concept für CVE-2017-12561, einen Use-After-Free in HPE iMC dbman, mit Binary-Diffing, ASN.1-Dekodierung und…
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | Toolkit für nicht authentifizierte Remote-Code-Ausführung.
 turretsec/u3000py
Python-Client für das lokale WiFi-Steuerungsprotokoll der Thinkware U3000 Dashcam, reverse-engineered aus der offiziellen Android-App. PoC-Tooling…
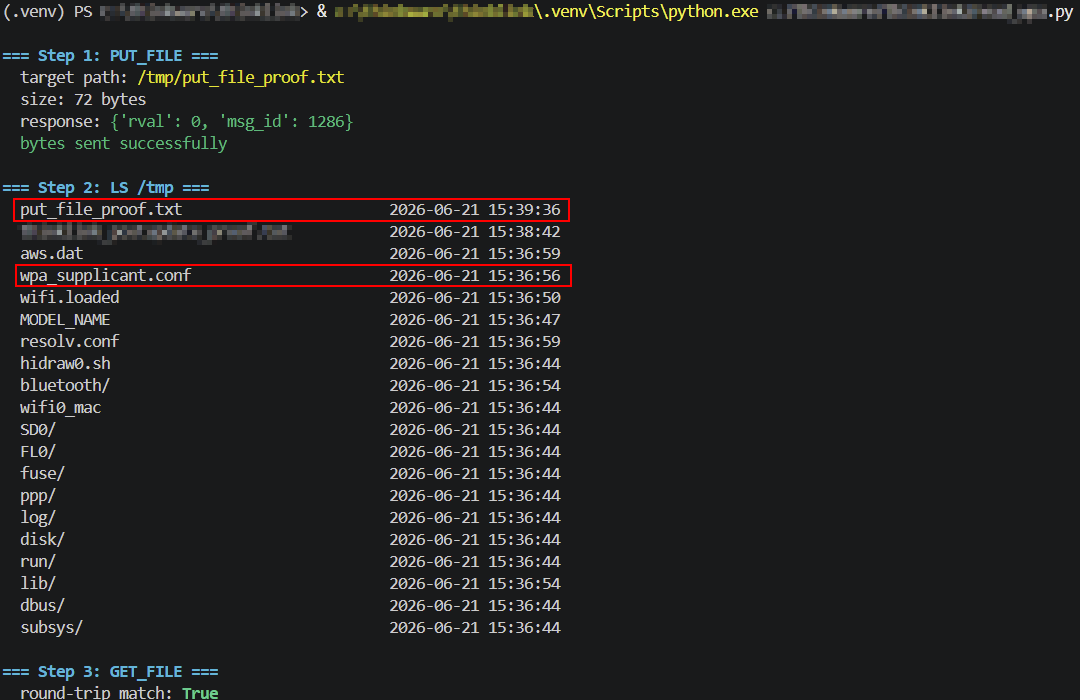 turretsec/disclosure-thinkware-u3000
Drei nicht authentifizierte Schwachstellen im lokalen WiFi-Steuerungsprotokoll der Thinkware U3000 Dashcam: beliebiges Schreiben von Dateien,…
 habanada/nativepe
Object Pascal (Delphi)-Bibliothek zum Parsen, Mapping, Laden und Dumpen von Windows-PE-Dateien, mit Relocations, Imports, TLS und Lesen von…
 wuyou6956-glitch/cve-2026-1668-poc
Proof-of-Concept-Exploit für CVE-2026-1668 in der TP-Link-Switch-Firmware, das eine MIPS-Payload liefert, die eine Root-Shell auf anfälligen Geräten…
 aniketlab/poco-m7-plus-jailbreak
Temporäre Root-Untersuchung auf dem Poco M7 Plus (SM6375) mittels Qualcomm GBL Exploit (CVE-2026-24088) + GhostLock Kernel-Analyse (CVE-2026-43499)
 pdb333/cortex
Ein Windows-Laufzeitanalyse-Toolkit, das Speicherscans, Debugging, Automatisierung und KI-freundliche APIs kombiniert.
 rasetsuu/vmp-devirt
Trace-gestützte VMProtect-Devirtualisierungs-Forschungsplattform: Versions-Frontends speisen ein gemeinsames Remill/LLVM-Backend, um Handler zu…
 jvidhan/cve-2026-28912
Reverse-Engineering-Notizen und ein funktionierender PoC für den Symlink-Following-Bug in macOS PackageKit (CVE-2026-28912), mit Disassembly-Diff des…
 fortbridge-uk/libheif-grid-nextjs-rce
Privater Fortbridge-PoC für die CVE-2026-32740 Next.js/sharp Leak-to-memcpy-GOT-RCE-Kette








