
 #1
Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.
Kitploit empfohlen
 murf-xd/cve-2023-20768
Android-Kernel-CVE-Analyse und PoC für eine Type-Confusion im MediaTek-ION-Allocator, einschließlich Root-Cause-Diffing, unprivilegierter Auslösung…
 catxiaoshi/cve-2026-43499
PD2229B的43499(ghostlock)可行性研究
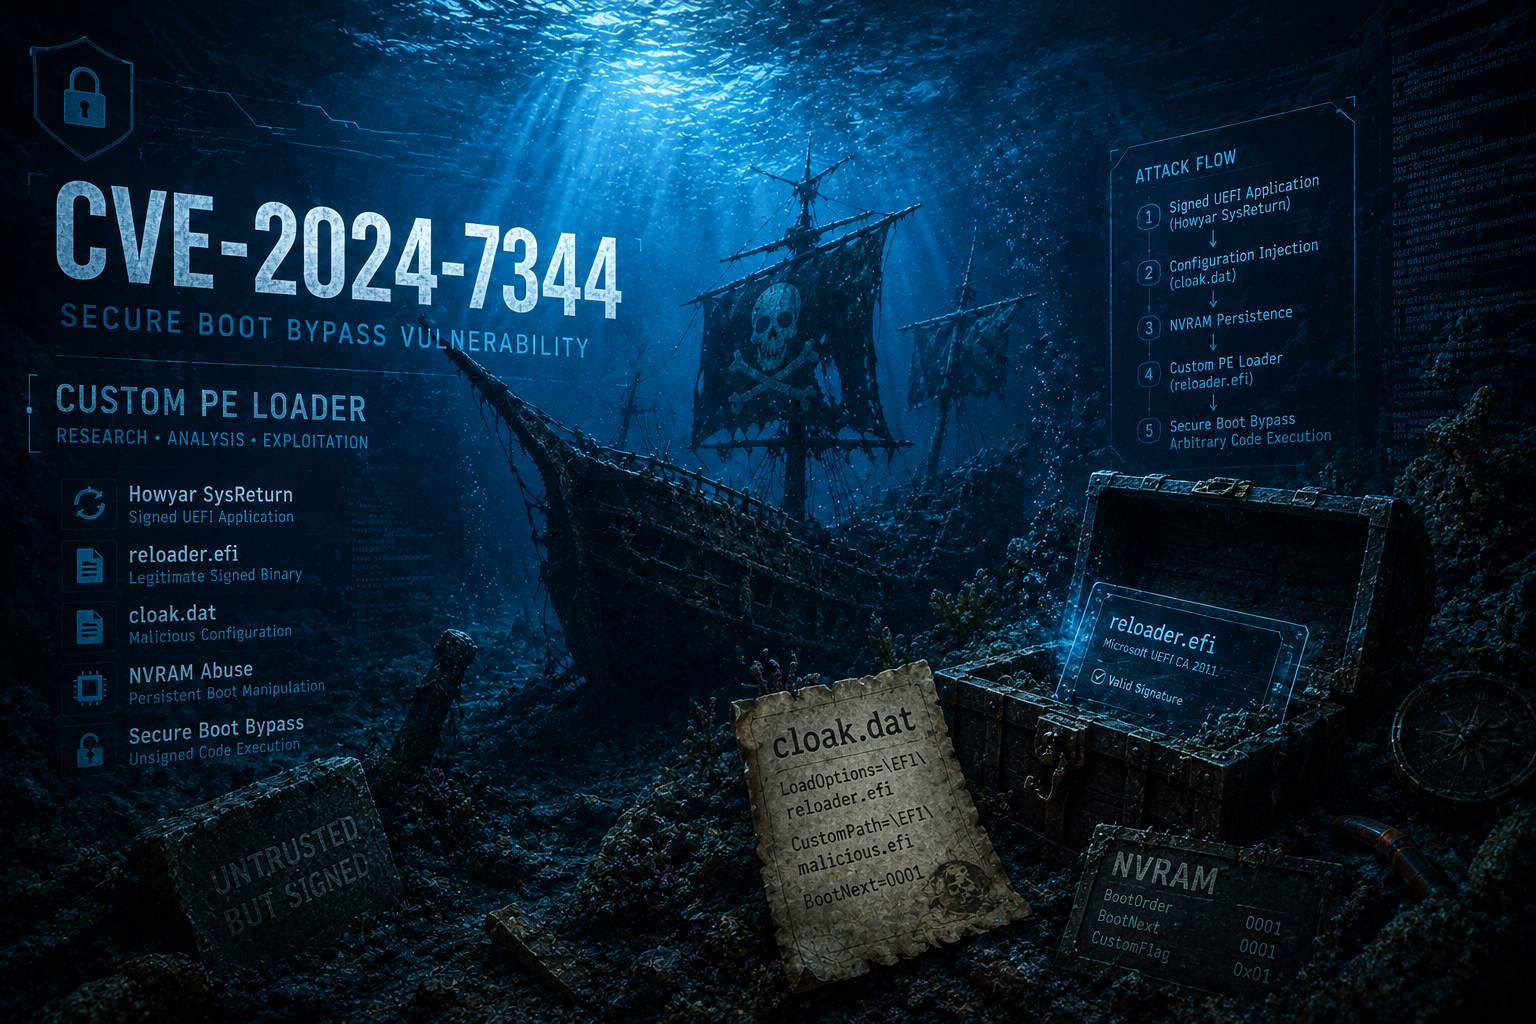 themalwareguardian/cve-2024-7344
Technische Forschung zu einem UEFI-Secure-Boot-Bypass, der durch einen unsicheren benutzerdefinierten PE-Loader verursacht wird, einschließlich…
 infobyte/isa_recovery
ISA Recovery
 s1eezer/cve-2026-8069
Technischer Bericht und Proof-of-Concept für CVE-2026-8069, eine lokale Privilegieneskalation in den Diensten Acer NitroSense und PredatorSense, die…
 uname1able/cve-2022-24481-analysis
Tiefgehende Analyse der Windows-CLFS-Typverwechslung (CVE-2022-24481) mit Root-Cause-Erklärung, Exploitation-Ablauf, Kernel-Gadget-Details und…
 vsvalinx/cve-2025-5548
Bildungs-Repository, das den vollständigen Ausnutzungslebenszyklus eines Stack-Pufferüberlaufs im FreeFloat FTP Server 1.0 dokumentiert,…
 christopher-leese/cve-2015-1187-dir820l-firmware-reverse-engineering
Statisches Firmware-Reverse-Engineering von CVE-2015-1187: nicht authentifizierte Befehlsinjektion in D-Link DIR-820L.…
 sudoand3rs0n/cve-2025-5548
Bildungs-Repository, das die Analyse und Ausnutzung von CVE-2025-5548 (FreeFloat FTP Server Pufferüberlauf) dokumentiert. Enthält eine…
 huaguiqi/asus-i005-cve-2026-43499
CVE-2026-43499 (GhostLock)-Anpassung für ASUS ROG Phone 5S — UAF-Trigger + pselect-Stack-Reclaim, KASLR-Leak blockiert
 snyi001/cve-2026-79551-tenda
Tenda Technology Co., Ltd NVR_4H: CH3 v2.1.V27.5.58.6 wurde entdeckt, dass es einen fest codierten kryptografischen Schlüssel enthält.
 jvidhan/autofs-cve-2026-84568
Reverse-Engineering-Notizen und funktionierender PoC für CVE-2026-84568, eine Vertrauensgrenzenverletzung in macOS automountd, die Mounts von…
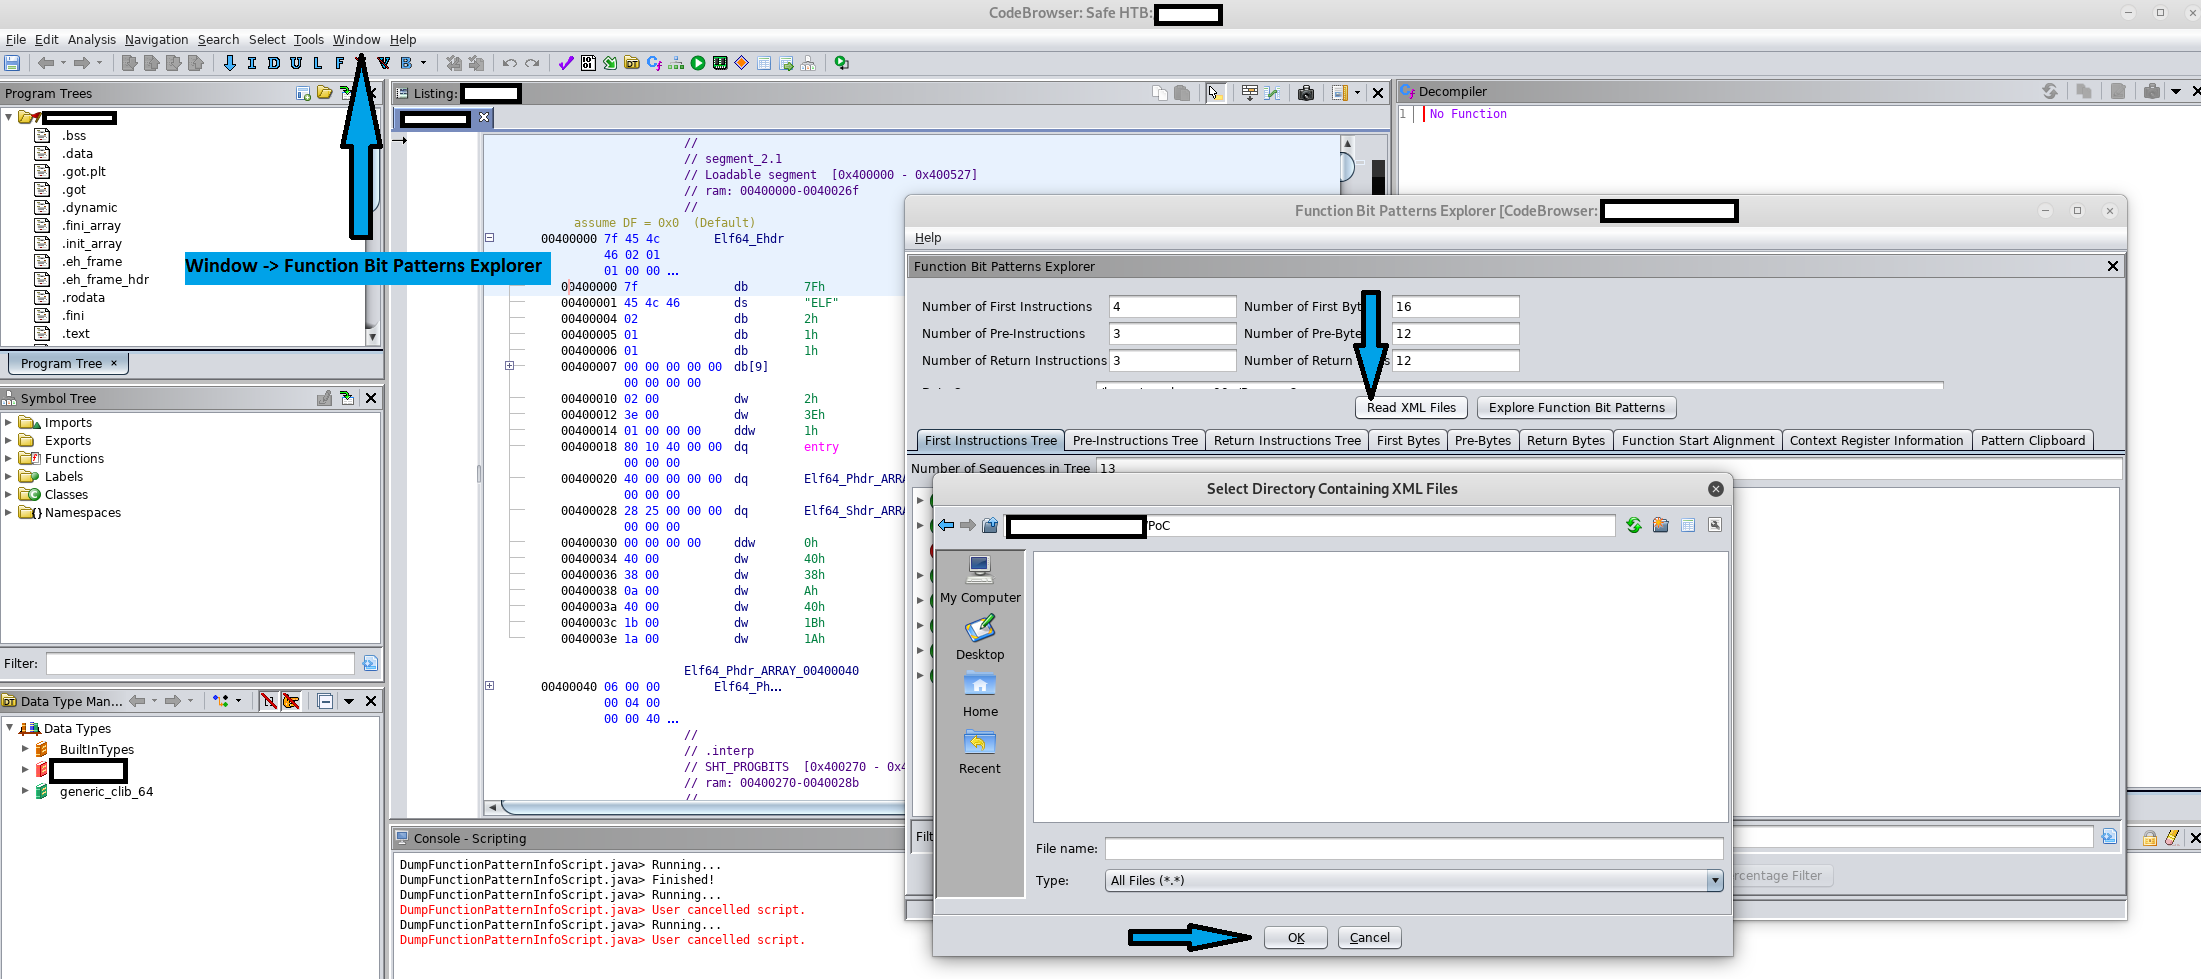 purpleracc00n/cve-2019-16941
PoC für CVE-2019-16941
 vivianuba/grandstream-cve-2026-2329-analysis
Defensives Vulnerability-Research-Projekt, das verwundbare und gepatchte Grandstream-GXP1600-Firmware für CVE-2026-2329 vergleicht, unter Verwendung…
 ivmks74/iiita-iot-security-research
IoT-Sicherheitsforschung, die während meines Praktikums am IIIT Allahabad durchgeführt wurde und zu CVE-2026-65893, CVE-2026-65894 sowie dem…
 gavmor/x86-cpp-reversing-skill
Claude Code Skill für das Reverse Engineering von 32-Bit-Little-Endian-x86-C++-Binärdateien (vtables, RTTI, Wiederherstellung der Vererbung)
 33hps/wibu-codemeter-analysis
Kryptografische Analyse von WIBU CodeMeter DRM - Entropieanalyse zeigt XOR-Muster anstelle des behaupteten AES-256
 gmh5225/evilkaspersky
Windows-Kernel-Treiber-Experiment auf Basis von KasperskyHook, das direkte Syscalls für das Kopieren von Speicher zwischen Prozessen verwendet, mit…








