
 #1
Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.
Kitploit empfohlen

 abraxas/gatex
FortinetHunter (@YogSoth0) Binary-Cracking-Anwendung. Teil des CTF für FortinetHunter. ELF-Tür: eine gestrippte Nuitka-Onefile, ein…
 turretsec/u3000py
Python-Client für das lokale WiFi-Steuerungsprotokoll der Thinkware U3000 Dashcam, reverse-engineered aus der offiziellen Android-App. PoC-Tooling…
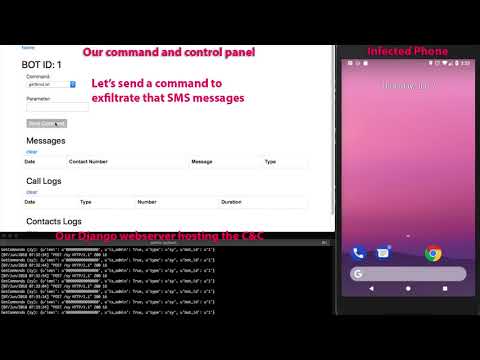 bizdak/silverboxcc
Reverse-engineerte Android-Malware, und dies ist ein C&C-Server dafür.
 gmh5225/driver-pidqserializationwrite-example
Wie man PiDqSerializationWrite verwendet. Führt ein, wie man sicher aus einem gemappten Treiber liest und schreibt
 crackercat/cve-2024-44083
Lässt IDA (alle Versionen) beim Öffnen abstürzen.
 crackercat/rootsmart-v2.0
Android Ransomware Entwicklung - AES256-Verschlüsselung + CVE-2019-2215 (Reverse-Root-Shell) + Datenexfiltration
 themalwareguardian/uefi-security-research-howyar-sysreturn-netcopy
Post-CVE-2024-7344-Analyse von Howyar SysReturn NetCopy - Reverse-Engineering-Notizen, verwundbare Binärdateien, Herstellerkorrespondenz und…
 nccgroup/powerg-tools
Werkzeuge für Reverse Engineering und die Interaktion mit dem PowerG-Funkprotokoll
 themalwareguardian/cve-2026-79298
Forschungs-Repository, das CVE-2026-79298 dokumentiert, eine unvollständige Behebung der UEFI-Secure-Boot-Umgehung im IA-32-Boot-Pfad von Howyar…
 vighnesh91/ipaforge
Abhängigkeitsfreies Python-CLI zum Entpacken, Inspizieren, Bearbeiten und Neuerstellen von iOS-.ipa-Archiven, das Plists und Strings in XML…
 isciurus/hexacon2022_appleavd
Forschungsartefakte von Hexacon 2022, die die Angriffsflächenanalyse von AppleAVD und Exploitation-Techniken für die Sicherheit der Apple-Plattform…
 imnot-ye/cve-2019-17147
Umfassende Reverse-Engineering- und Exploitation-Analyse von CVE-2019-17147, einem Stack-Pufferüberlauf in TP-Link TL-WR841N-Routern. Beinhaltet…
 dmitry-matvienko/malware-analysis-fake-hwmonitor
Technische Analyse, Writeup und YARA-Regeln für eine als HWMonitor getarnte DLL-Sideloading-Kampagne
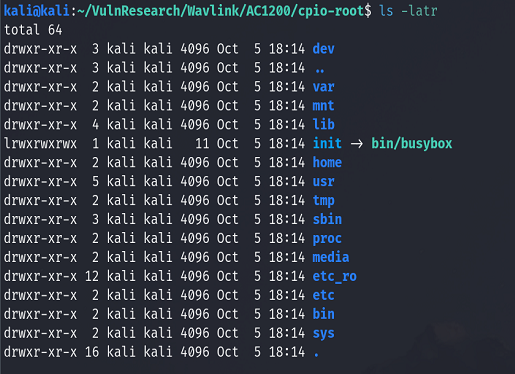 l41kaa/cve-2024-48705
Wavlink AC1200 mit den Firmware-Versionen M32A3_V1410_230602 und M32A3_V1410_240222 ist anfällig für eine Command Injection nach der…
 merces/pev
# Nach https://github.com/mentebinaria/readpe verschoben
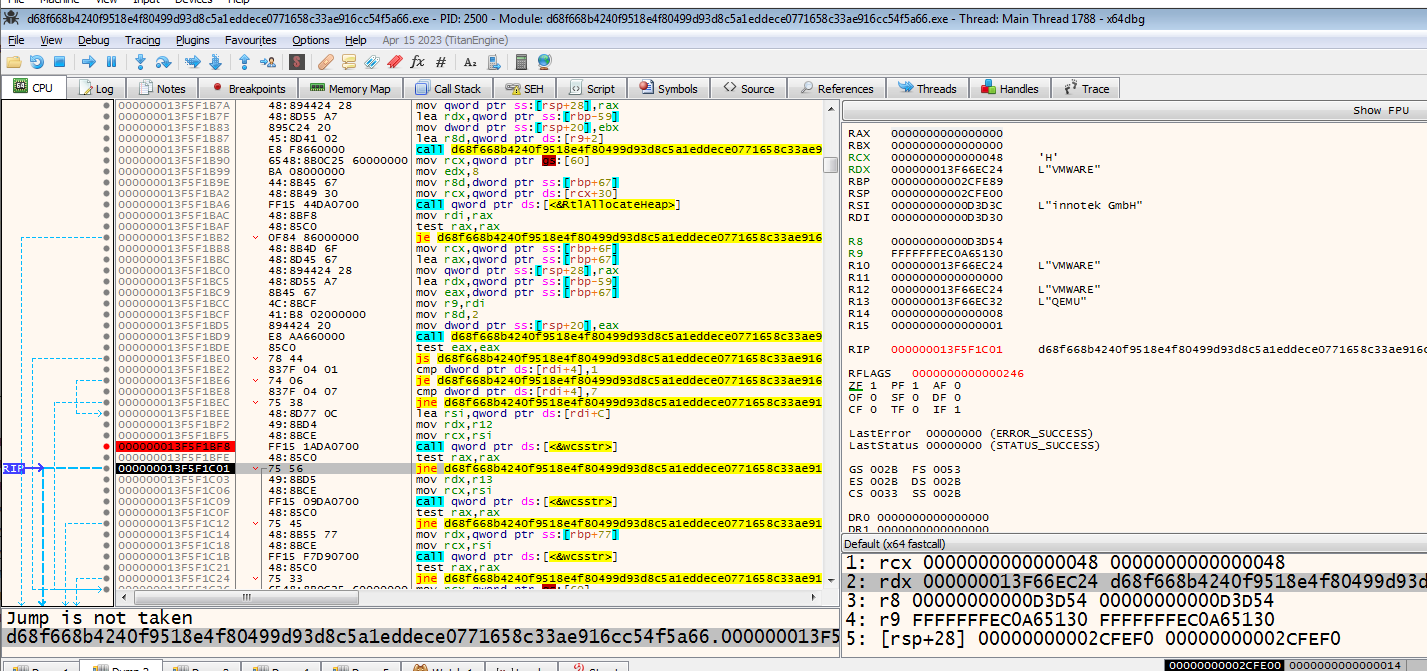 spiralbl0ck/blacklotus-z2a-challenge
BlackLotus-Z2A-Challenge, Hier gibt es noch nichts zu sehen, bitte gehen Sie weiter
 pirosap/aquos-r7-ghostlock
Gerätespezifischer Linux-5.10-Kernel-Root-Exploit für Sharp AQUOS R7 (CVE-2026-43499), der temporär UID 0 mit SELinux permissive und einem su-Daemon…
 runtimeverification/kernel-c-to-rust-spike
Härtung von Kernel-C-Parsern durch Rust-Umschreibung + differentielles Fuzzing + formale Verifikation. Erstes Ziel: UVC (CVE-2024-53104).








