
 #1
Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.
Kitploit empfohlen

 nccgroup/proxmark3-amiimicyou
Proxmark3 Amiibo-Simulator, wie auf der Recon Montreal 2018 gezeigt
 m417z/x64dbg-xfg-marker
Ein x64dbg-Plugin, das XFG-Aufrufsignaturen als Daten markiert.
 checkpointsw/nodejs-tracer
Laufzeit-Tracer für die Node.js-Malware-Analyse, der Kernmodule abfängt, Aufrufe protokolliert, Anti-Analyse-Prüfungen austrickst und…
 robertdfrench/ifuncd-up
GNU IFUNC ist der wahre Schuldige hinter CVE-2024-3094
 hackinglz/maps_scanner
MAPS Cloud-Scanner und Antwort-Parser für Microsoft Defender-Forschung.
 cxiao/rust-reversing-workshop-recon-2024
Folien und Dateien für den Workshop Reversing Rust Binaries: One step beyond strings auf der REcon 2024, präsentiert am 28. Juni 2024.
 bronils/aotopsy
Statischer Analysator für Flutter/Dart-AOT-Snapshots — rekonstruiert Funktionsnamen, Klassenhierarchien, Aufrufgraphen und Verhaltenssignale aus…
 feiman55/cve-2026-98260-ghostkey
GhostKey – Ein-Klick-Rechteausweitungs-Tool für CVE-2026-98260 (Shizuku + NDK Native)
 catern/rsyscall
Prozessunabhängige Schnittstelle zu Linux-Systemaufrufen
 infobyte/draytek-arsenal
Reverse-Engineering- und Observability-Toolkit für Draytek-Firewalls
 jackdoe/pico2-swd-riscv
SWD-Debug-Probe-Bibliothek für RP2350-RISC-V-Kerne. Bietet Halten/Fortsetzen/Schritt, Register- und Speicherzugriff, Codeausführung sowie…
 0x33c0unt/cve-2024-21633
MobSF Remote-Codeausführung (via CVE-2024-21633)
 ahaggard2013/binaryninja-ollama
Plugin für Binary Ninja, das lokale Ollama-Modelle integriert, um Funktionen und Variablen in dekompiliertem HLIL-Code umzubenennen, wobei die…
 cloudflare/filterforge
Werkzeug zum Lösen von BPF-Filtern und Erstellen von Paketen basierend auf diesen.
 airbus-cert/ditto
Verschleiert PowerShell- und JavaScript-Skripte mithilfe von tree-sitter-basiertem Parsing mit mehreren konfigurierbaren Impostor-Profilen für…
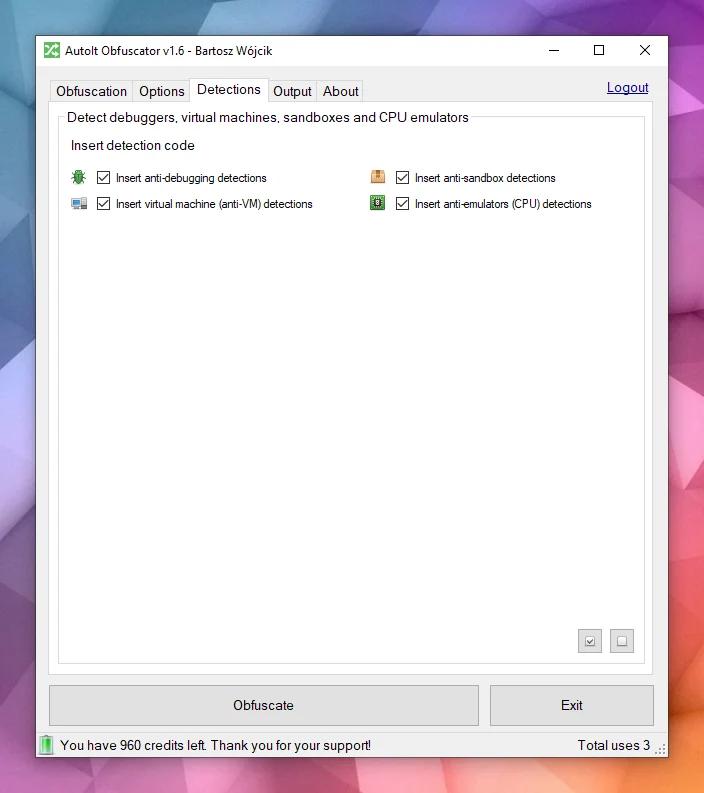 pelock/autoit-obfuscator
Verschleiert AutoIt-Skripte, um Quellcode vor Analyse, Reverse Engineering und Dekompilierung zu schützen, mithilfe fortschrittlicher Verschleierung…
 xoreaxlmbdx/die-in-browser
Statische Binäranalyse mit Detect It Easy — 100% in Ihrem Browser, keine Uploads.
 huntdownproject/koodousfinder
Ein einfaches Tool, mit dem Benutzer Android-Apps nach potenziellen Sicherheitsbedrohungen und Schwachstellen durchsuchen und analysieren können.








