

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
die-in-browser — Statische Binäranalyse mit Detect It Easy — 100% in Ihrem Browser, keine Uploads. | Kitploit

Tools/GitHubGitHub/xoreaxlmbdx/die-in-browser
Statische AnalyseHash-AnalyseReverse EngineeringMalware-AnalyseBinäranalyseFirmware-Analyse
GitHubxoreaxlmbdx/die-in-browser

die-in-browser

Statische Binäranalyse mit Detect It Easy — 100% in Ihrem Browser, keine Uploads.

Repository anzeigen
65350vor 3 MonatenVon Kitploit geprüft
Webseite
Teilen

die-in-browser

Statische Binäranalyse mit Detect It Easy — 100% im Browser, keine Uploads.
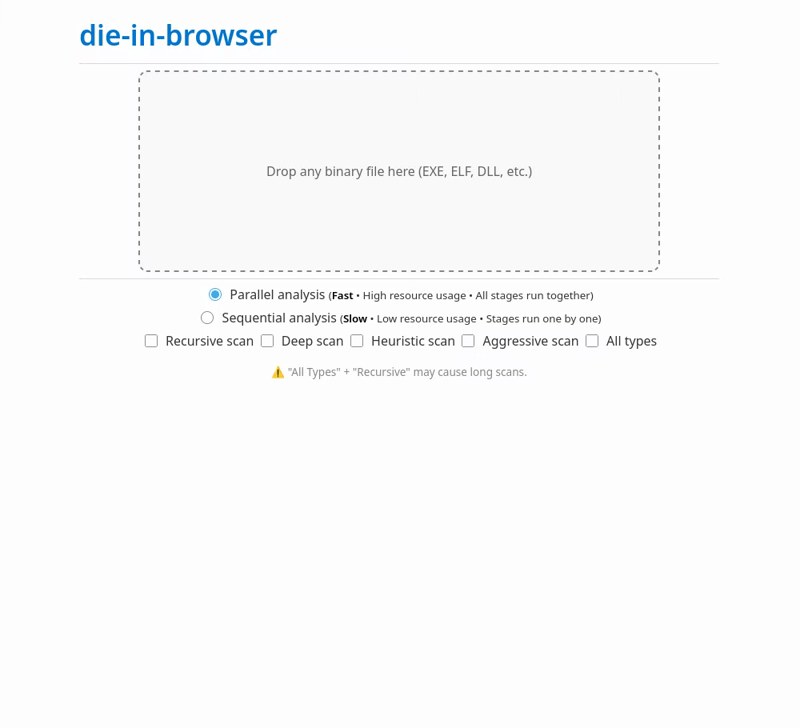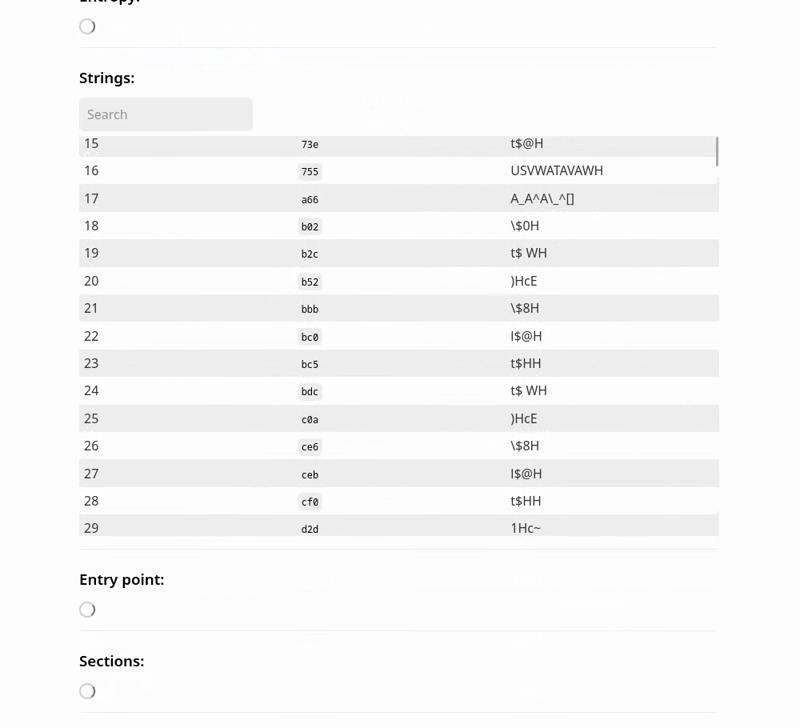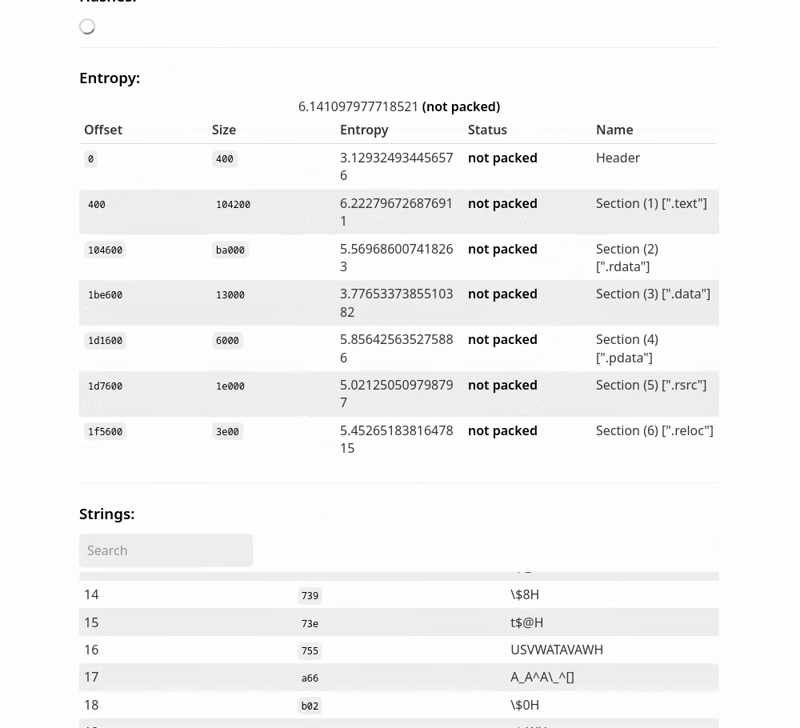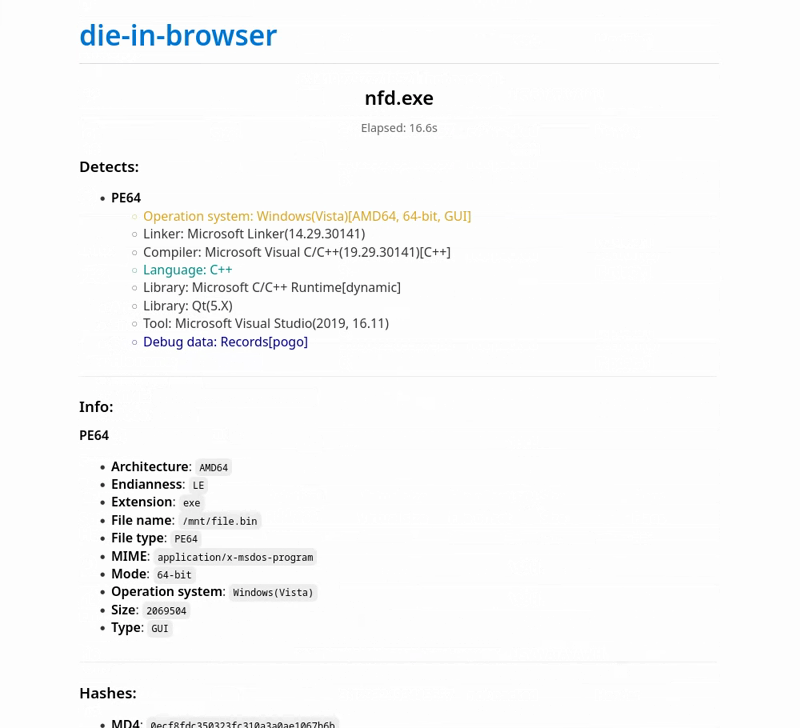
🔍 Was ist das?

Dieses Projekt führt Detect It Easy (DIE) — einen leistungsstarken statischen Binäranalysator — vollständig in Ihrem Browser aus, unter Verwendung des v86-Emulators.

  • ✅ Keine Datei-Uploads: Binärdateien werden lokal verarbeitet.
  • ✅ Vollständige Analyse: alle Erkennungen, Einstiegspunkt, Abschnitte (in PE-Datei), Hashes, Entropie, Zeichenketten.

Erstellt mit:

  • Buildroot 2025.11 – minimales Linux-System für das Gast-Betriebssystem;
  • v86 – x86-Emulator in JavaScript/WebAssembly;
  • Detect It Easy 3.21 (diec) – Konsolenversion von DIE für headless Analyse;
  • Docker – für reproduzierbare Builds;

🚀 Jetzt ausprobieren

👉 Live Demo

📂 Quellcode – Demo-Quellcode

⚠️ Alles läuft in Ihrem Browser — der erste Ladevorgang umfasst eine ~17 MB große Emulator-Zustandsdatei. Außerdem können große Binärdateien länger zur Analyse benötigen.

📦 Als Bibliothek verwenden

Sie können diesen Analysator direkt in Ihre eigene Web-App einbetten.

Option 1: Vorgefertigte Assets verwenden

Laden Sie alles, was Sie benötigen, von der Releases-Seite herunter:

  • v86.wasm, libv86.js
  • seabios.bin
  • Komprimierter Emulator-Zustand (v86state.bin.zst)

💡 Die Datei v86state.bin.zst enthält einen vollständigen Snapshot des Linux-Systems mit vorinstalliertem DIE und ist etwa 17 MB groß.

Option 2: Selbst bauen

Befolgen Sie die Anweisungen im nächsten Abschnitt.

Dann:

  1. Legen Sie die Dateien in Ihrem Projektverzeichnis ab.
  2. Legen Sie die.js in denselben Ordner.

📌 Siehe den Ordner library/ für ein Nutzungsbeispiel und die vollständige API-Dokumentation.

🛠️ Aus dem Quellcode bauen

Voraussetzungen: Docker mit aktiviertem BuildKit.

git clone https://github.com/xoreaxlmbdx/die-in-browser.git
cd die-in-browser
./build.sh

Die Build-Ausgabe erscheint in ./build/ und umfasst:

  • v86.wasm, libv86.js
  • seabios.bin
  • licenses.tar.gz
  • buildroot-state.bin.zst (komprimierter Emulator-Snapshot)

🙌 Danksagungen

  • v86-Emulator — copy/v86;
  • Detect It Easy — horsicq/Detect-It-Easy;
  • Buildroot-Konfiguration — humphd/browser-vm;
  • Buildroot;

📝 Lizenz

MIT — kostenlos nutzbar und modifizierbar.

📄 Der Build enthält ein Archiv licenses.tar.gz (generiert von Buildroot), das Lizenztexte für alle im Gast-Betriebssystem verwendeten Komponenten enthält.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    260

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




