
 #1
Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.
Kitploit empfohlen

 aancw/sslpindetect
SSLPinDetect ist ein Tool zur Analyse von Android-APKs, das SSL-Pinning-Implementierungen erkennt, indem es nach bekannten Mustern in dekompiliertem…
 malpedia/malpedia-flossed
FLARE floss angewendet auf alle entpackten und gedumpten Samples in Malpedia, vorverarbeitet für die weitere Verwendung.
 synacktiv/samsung-q60t-exploit
Exploit-Suite für Tizen-basierte Samsung-Q60T-Fernseher, einschließlich v8- und Kernel-Exploits, Firmware-Entschlüsselung und Root-Shell-Zugriff per…
 crissyfield/super-trouper
MCP-Server, der Frida-Instrumentierung als Tools für Coding-Agents bereitstellt, um sich mit Geräten zu verbinden, Prozesse zu inspizieren, Sitzungen…
 mainframed/dc30_workshop
DEFCON 30 Mainframe-Bufferüberlauf-Workshop-Container
 jir4vv1t/cve-2025-43529
Technischer Exploit für CVE-2025-43529, eine WebKit-DFG-JIT-Compiler-Schwachstelle, die Use-After-Free über fehlende Store-Barriere im gleichzeitigen…
 1rhino2/fnprint
gleiche Funktionen in Binärdateien danach ab, was sie tun, nicht wie ihre Bytes aussehen. verhaltensbasiertes Funktions-Fingerprinting durch…
 x86byte/sbox
Kompilierzeit-AES-String-Verschleierung für C++
 lunixbochs/revsync
Kollaboratives Reverse Engineering in Echtzeit über mehrere Tools hinweg
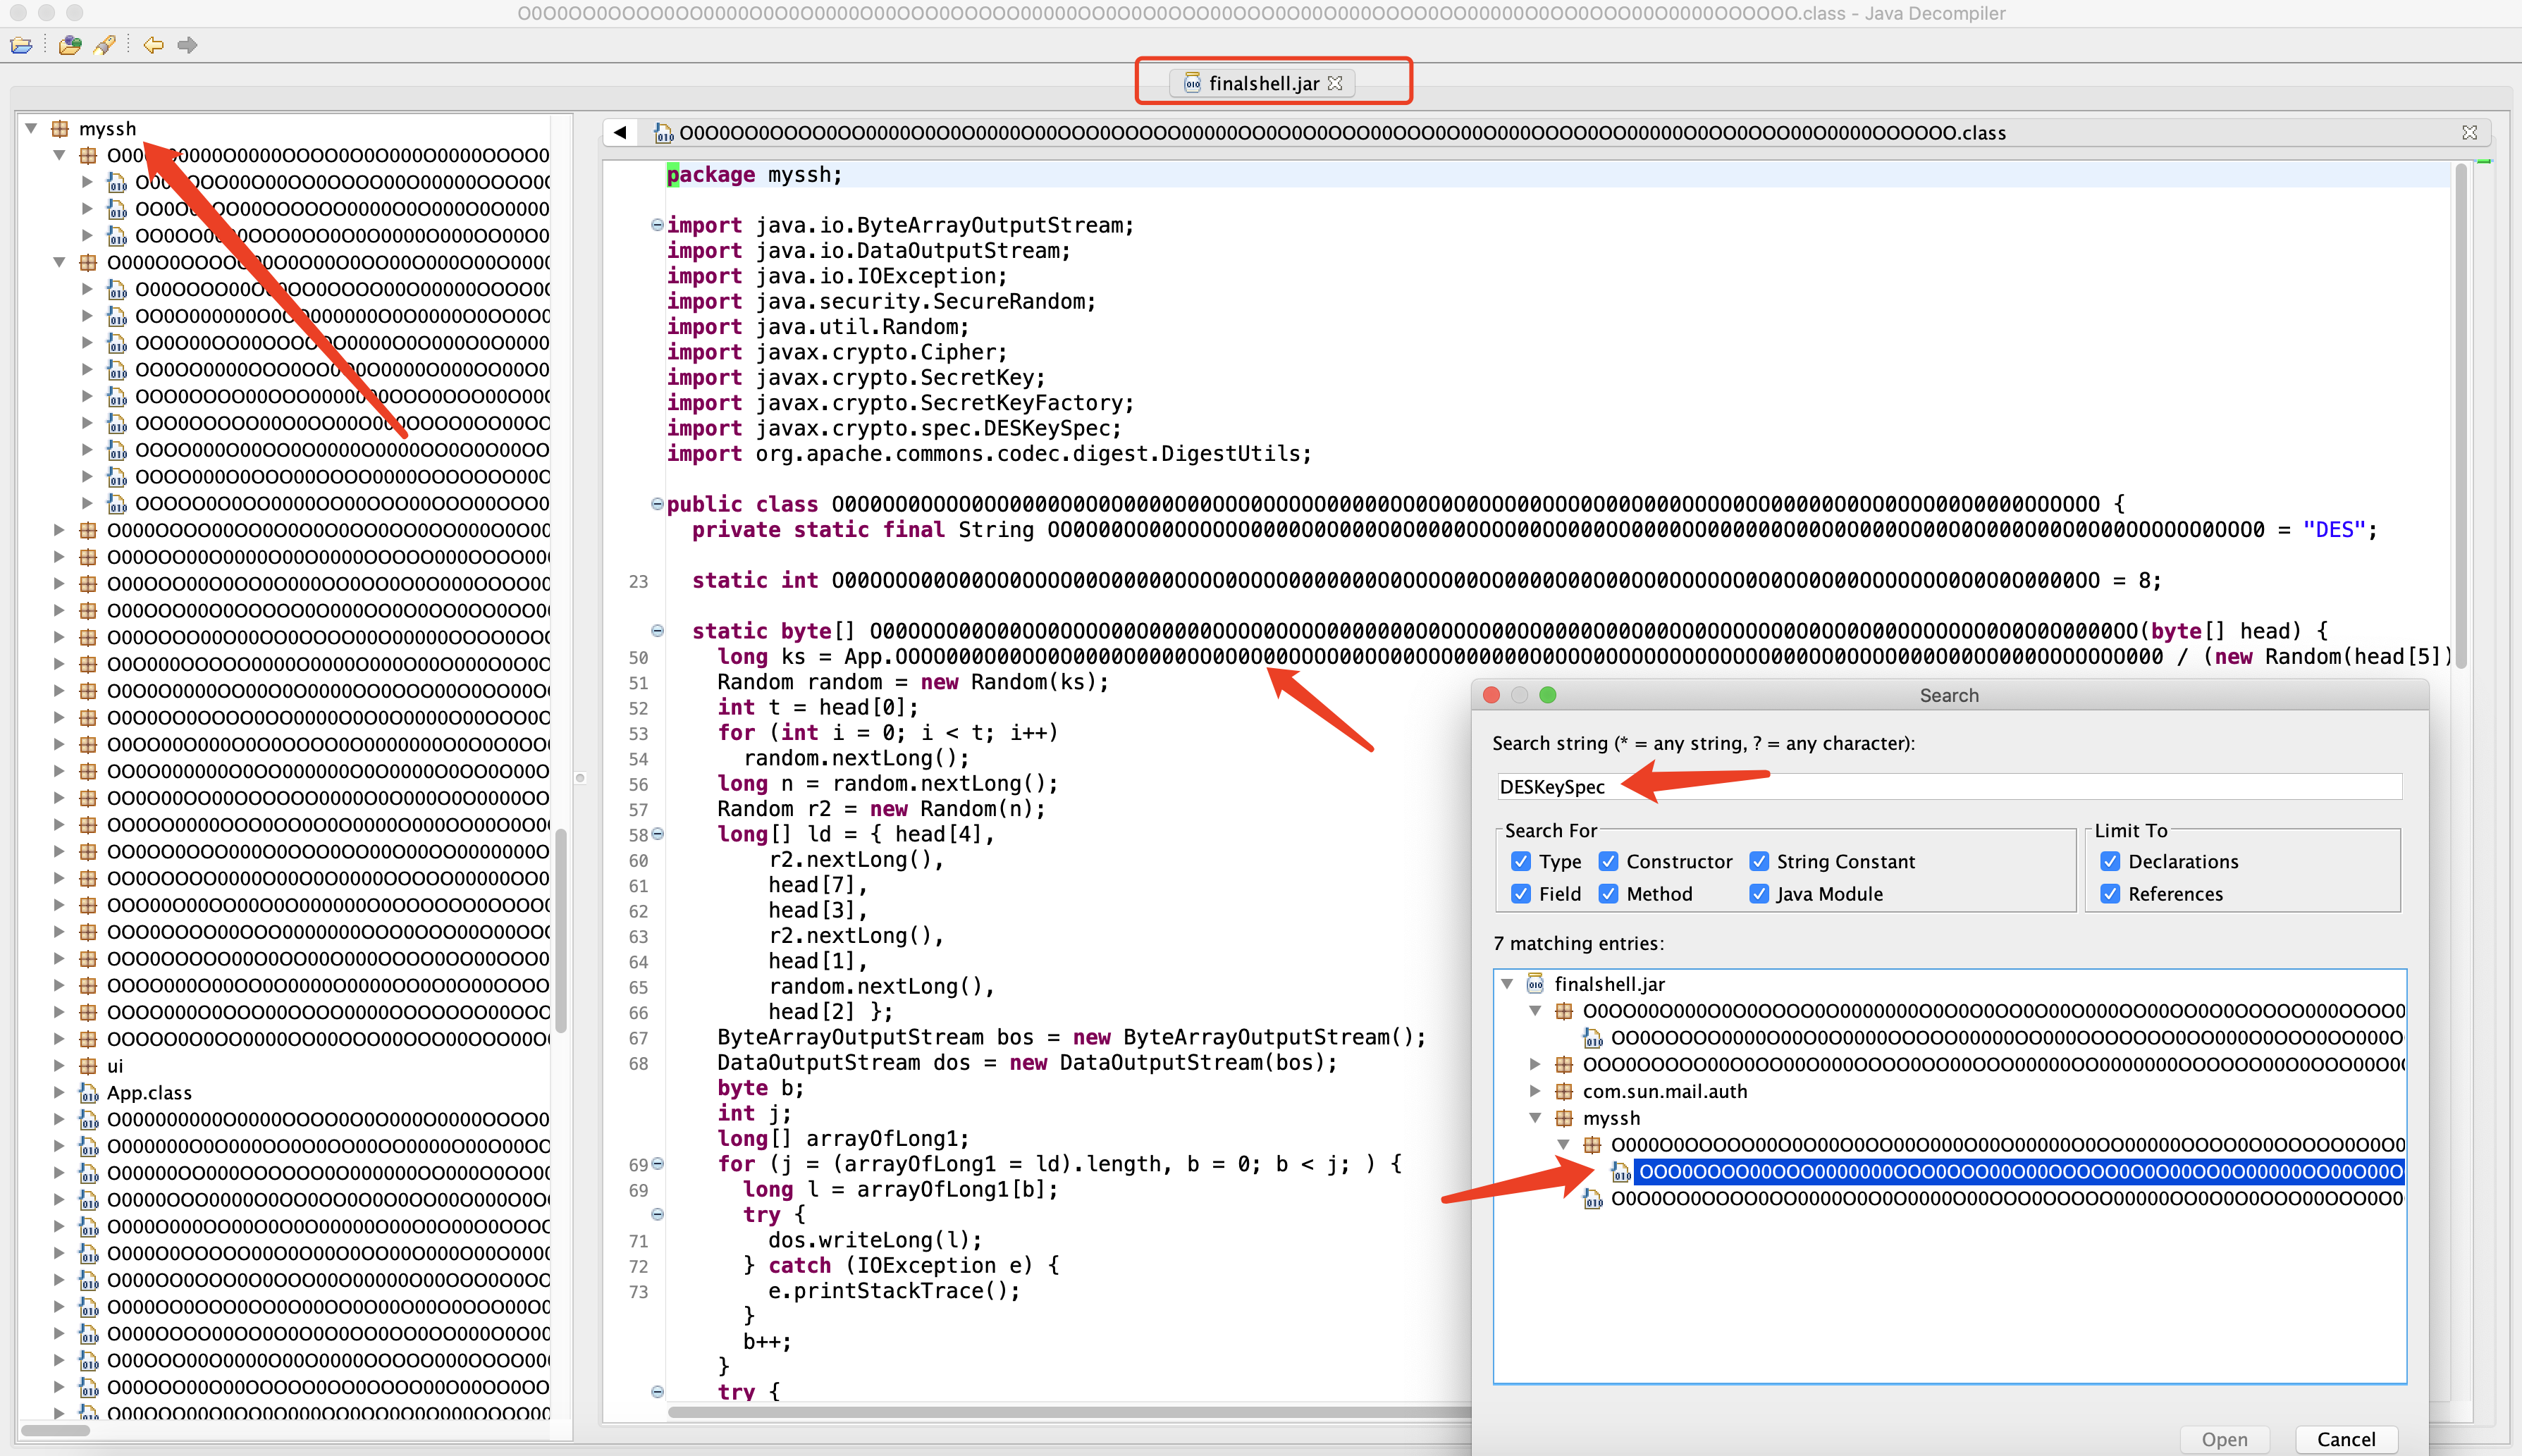 jas502n/finalshelldecodepass
FinalShellDecodePass 加密解密
 cdong1012/idapython-malware-scripts
Skripte zur Automatisierung von Malware-Analyse- und Reverse-Engineering-Workflows in IDA Pro, die Binärdatei-Inspektion, statische Analyse und…
 dr4k0nia/xorstringsnet
Einfache XOR-Stringverschlüsselung für NET-basierte Binärdateien
 stefan2200/aparoid
Statische und dynamische Sicherheitsanalyse von Android-Anwendungen
 cq674350529/pocs_slides
meine Advisories, PoCs, Folien und Skripte rund um IoT-/Protokollsicherheit
 brnpl/flutter-reverse-engineering-labs
Praktische Aufgaben zum Erlernen des Reverse Engineerings von Flutter-Anwendungen.
 binsec/xyntia
Xyntia, der Black-Box-Deobfuskator
 akatorich/kernelflirt
Windows-Kernel-Debugger mit OllyDbg/IDA-artiger Benutzeroberfläche, Software- und Hardware-Breakpoints, PDB-Symbolen, Decompiler und 17 Plugins für…
 trou/cpu_rec_rs
Ermitteln, welche CPU-Architektur in einer Binärdatei verwendet wird.








