
 #1
RAT-Entwicklungsframeworks, Erkennungstools und Post-Exploitation-Remote-Access-Utilities.
Kitploit empfohlen
 industri4l-h3ll-xpl0it3rs/cve-2025-55182-react2shell
CVE-2025-55182 Exploit | von infrar3d
 p3nt4/nuages
Ein modulares C2-Framework
 wangyihang/platypus
:hammer: Ein moderner, plattformübergreifender Maschinenmanager
 0xblackash/cve-2026-24061
CVE-2026-24061
 wantasticapp/wantasticcore
AIO Cloud Management Server
 azeemidrisi/phonesploit-pro
Ein All-in-One-Hacking-Tool zur Fernübernahme von Android-Geräten.
 abraxas/pfsense-ovpn-learn-cn
pfSense CE 2.9.0-DEVELOPMENT - Hoch - Remote - RCE - OpenVPN learn-address CN
 abraxas/pfsense-unbound-acl-crlf
pfSense CE 2.9.0-DEVELOPMENT - Hoch - Remote - RCE - Unbound ACL CRLF include
 abraxas/pfsense-ovpn-connect-eval
pfSense CE 2.9.0-DEVELOPMENT – Hoch – Remote – RCE – OpenVPN connect eval
 abraxas/pfsense-timezone-phpini
pfSense CE 2.9.0-DEVELOPMENT - Hoch - Remote - RCE - timezone php.ini prepend
 abraxas/pfsense-l2tp-radius-mpd
pfSense CE 2.9.0-DEVELOPMENT – Hoch – Remote – RCE – L2TP RADIUS mpd.conf
 abraxas/pfsense-gw-ipv6-zone
pfSense CE 2.9.0-DEVELOPMENT – Hoch – Remote – RCE – IPv6-Zone in dpinger
 abraxas/pfsense-wireless-clone
pfSense CE 2.9.0-DEVELOPMENT – Hoch – Remote – RCE – Wireless-Clone ifconfig
 ne0nd0g/merlin
Merlin ist ein plattformunabhängiger Post-Exploitation-HTTP/2-Command-&-Control-Server und -Agent, der in golang geschrieben ist.
 i-am-shodan/usbarmyknife
USB Army Knife – das ultimative Close-Access-Tool für Penetrationstester und Red Teams.
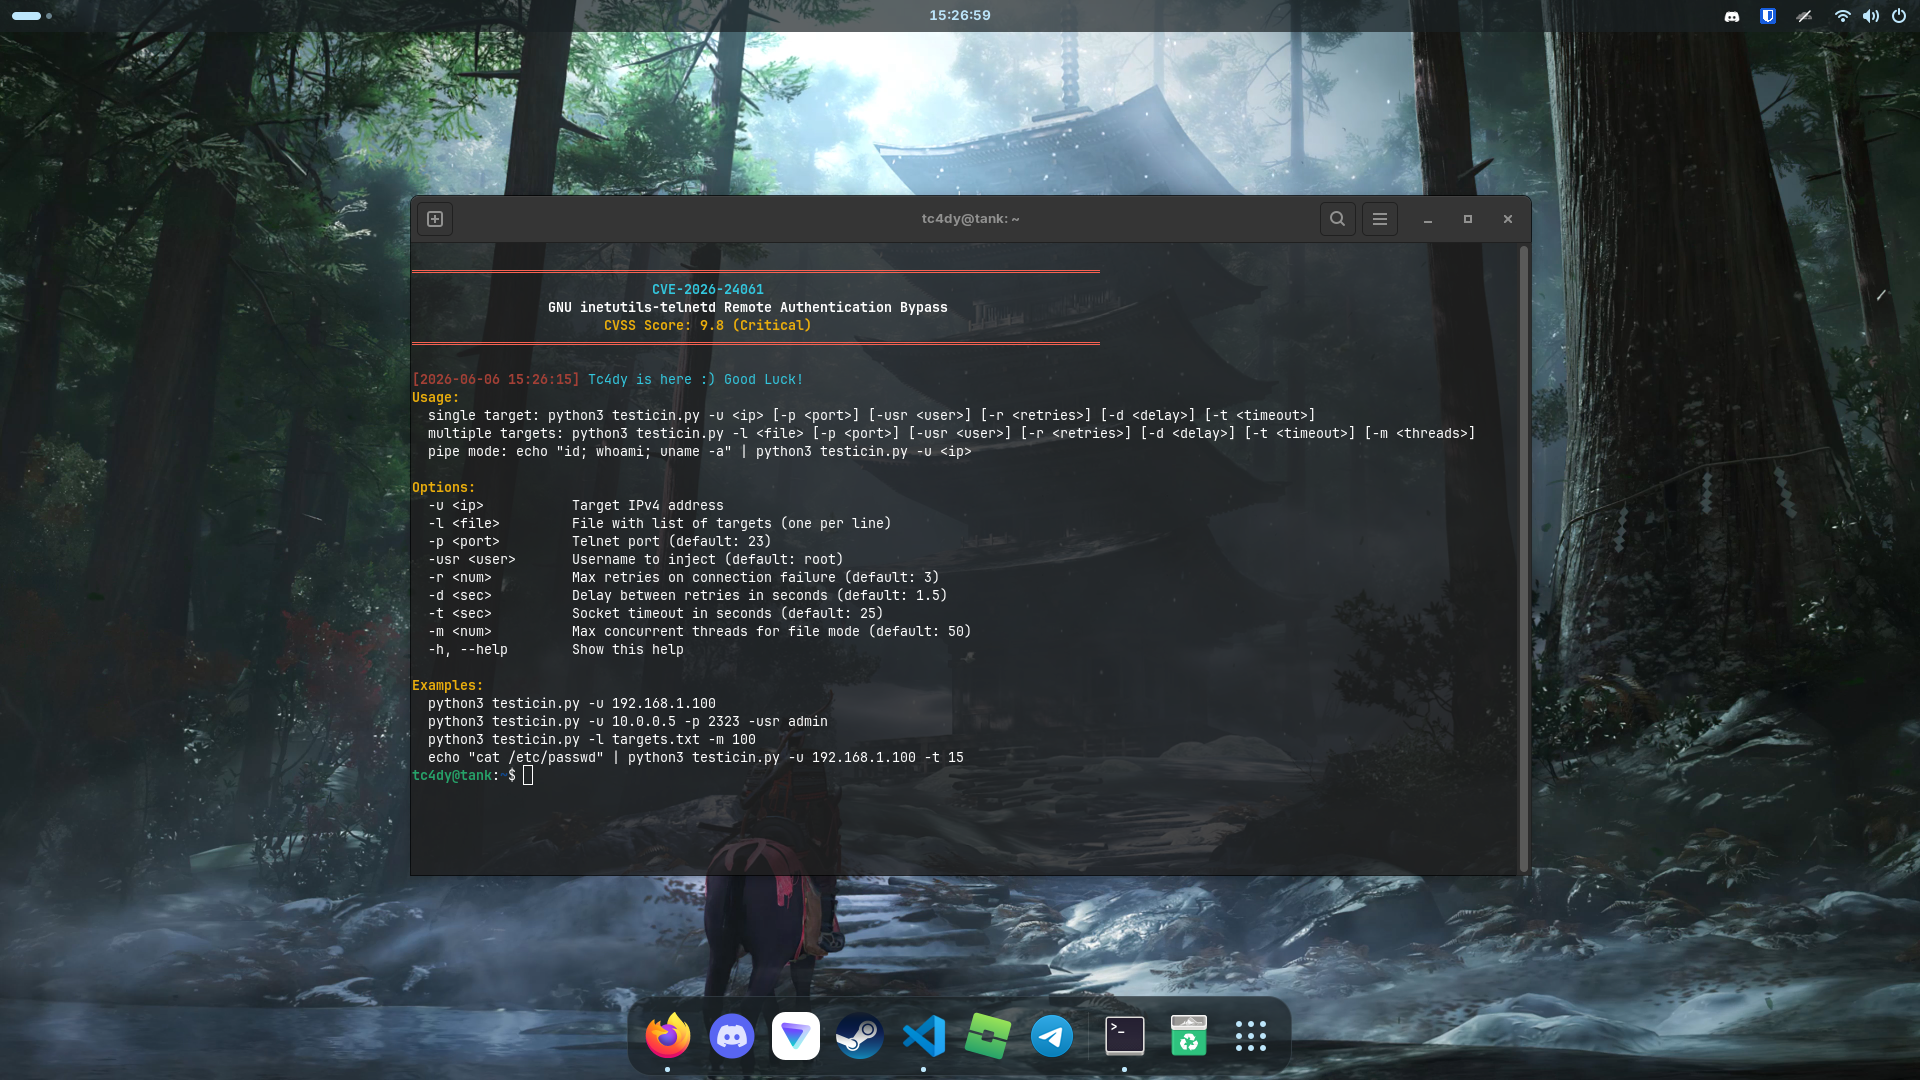 tc4dy/cve-2026-24061-poc-exploit
Remote-Authentifizierungs-Bypass-Exploit für GNU inetutils-telnetd (CVE-2026-24061) mittels CRLF-Injection, um eine sofortige Root-Shell zu erlangen.…
 showy-headteacher114/cve-2025-66398
Demonstriert die Ausnutzung von Signal K Server CVE-2025-66398, die nicht authentifizierten Angreifern ermöglicht, eine Hintertür zu injizieren und…
 obrunolima1910/cve-2026-24061
🚨 Exploit CVE-2026-24061, eine kritische Remote-Authentifizierungsumgehung in GNU inetutils-telnetd, für sofortigen Root-Shell-Zugriff ohne…







