
 #1
RAT-Entwicklungsframeworks, Erkennungstools und Post-Exploitation-Remote-Access-Utilities.
Kitploit empfohlen
 thatcherclough/betterbackdoor
Eine Hintertür mit einer Vielzahl von Funktionen.
 dorkerdevil/cve-2020-28018
Exploit für Exim Use-After-Free (CVE-2020-28018), der über Memory-Corruption-Primitive Remote-Codeausführung erreicht, einschließlich beliebigem…
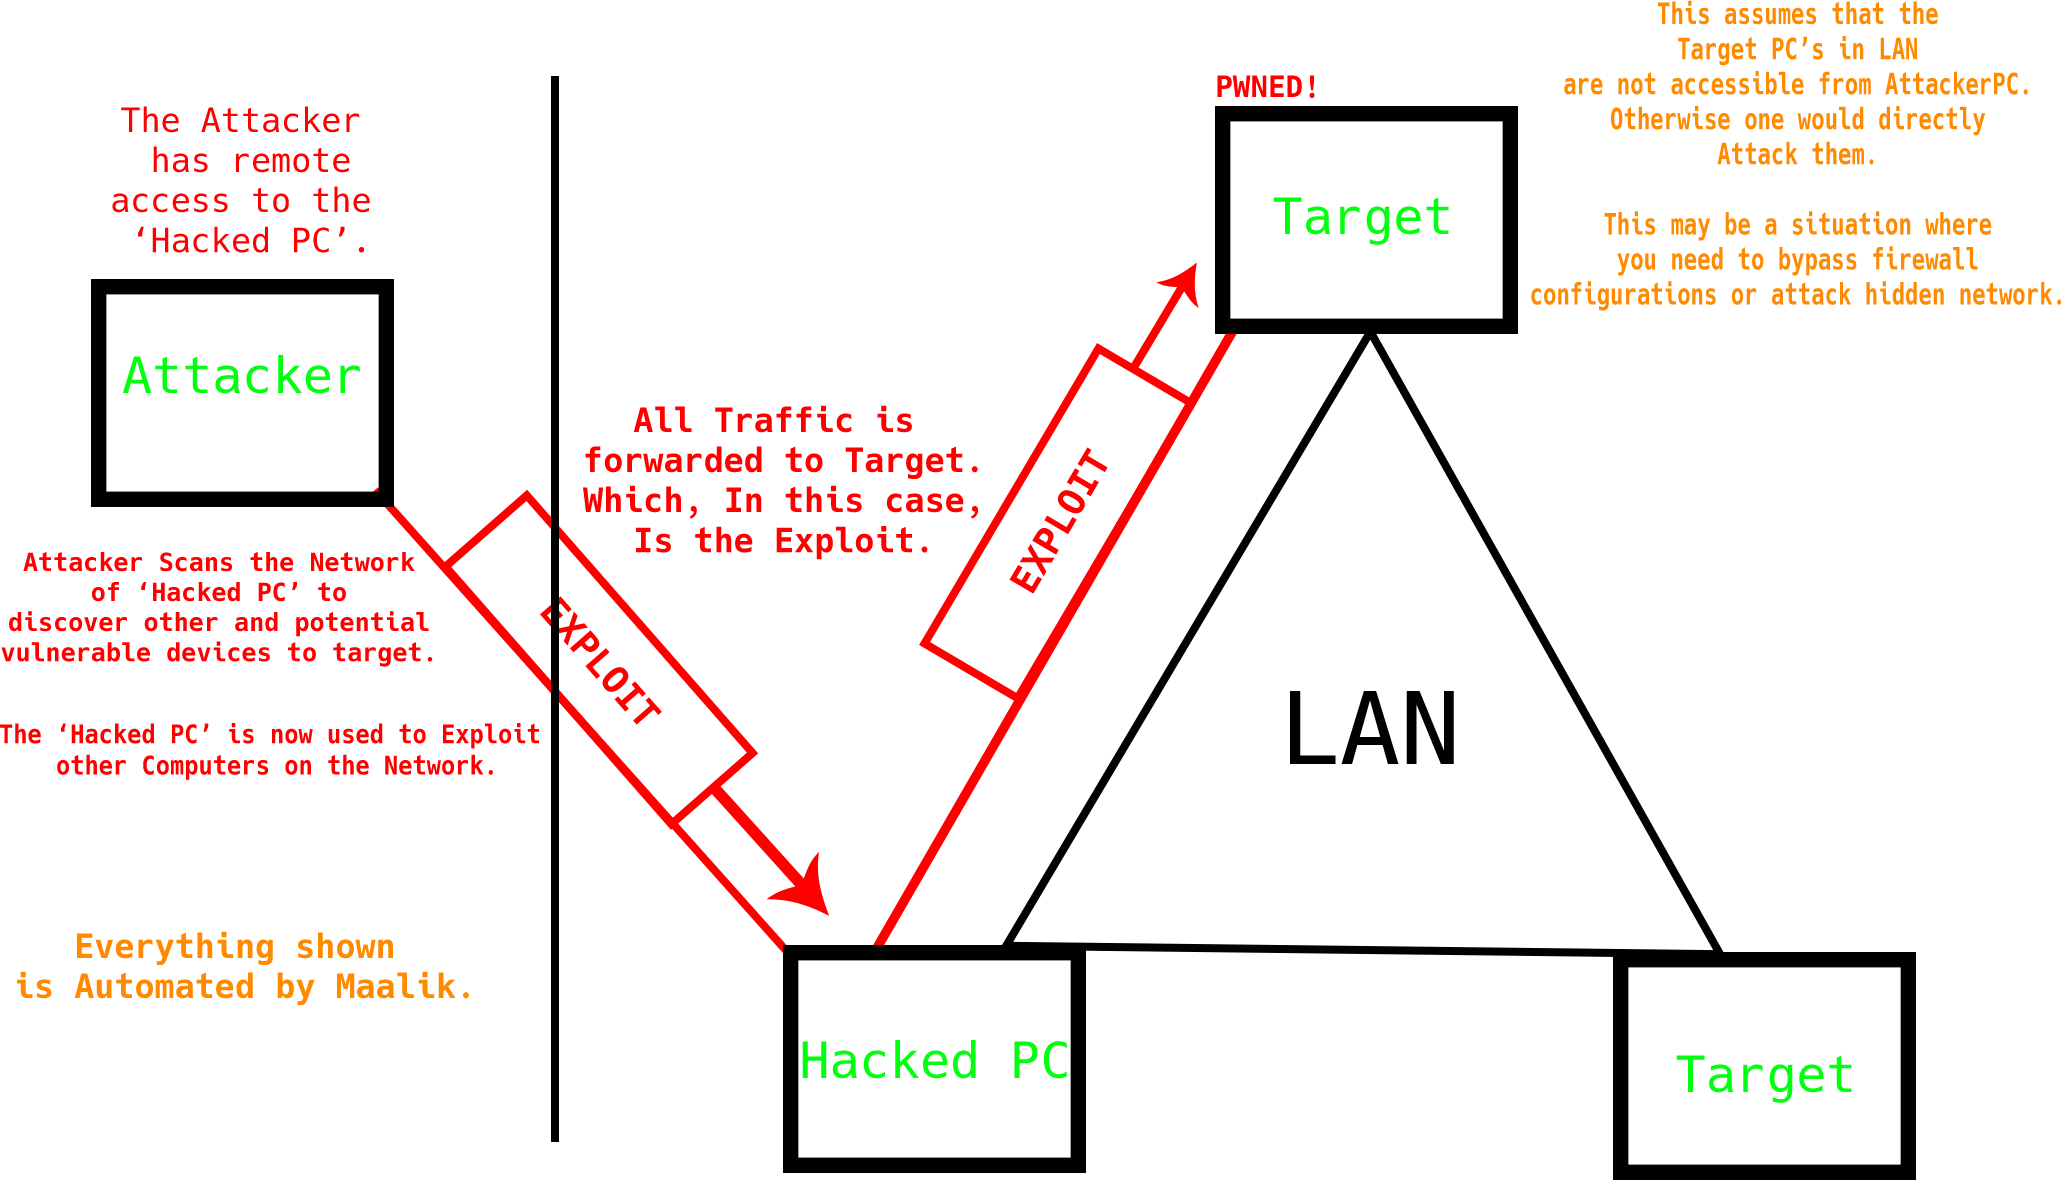 quantumcore/maalik
Funktionsreiches Post-Exploitation-Framework mit Netzwerk-Pivoting-Fähigkeiten.
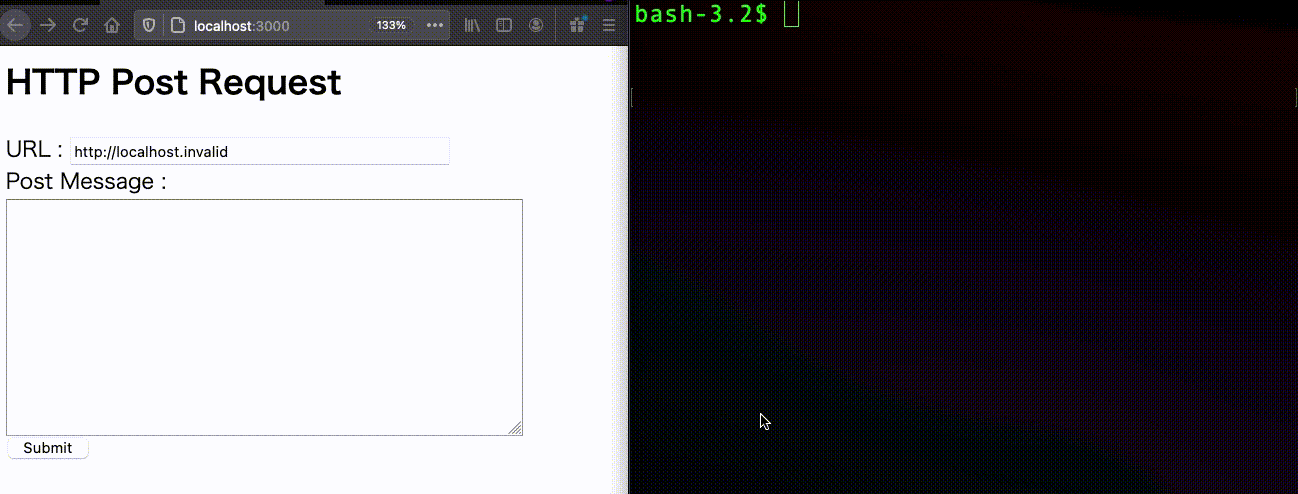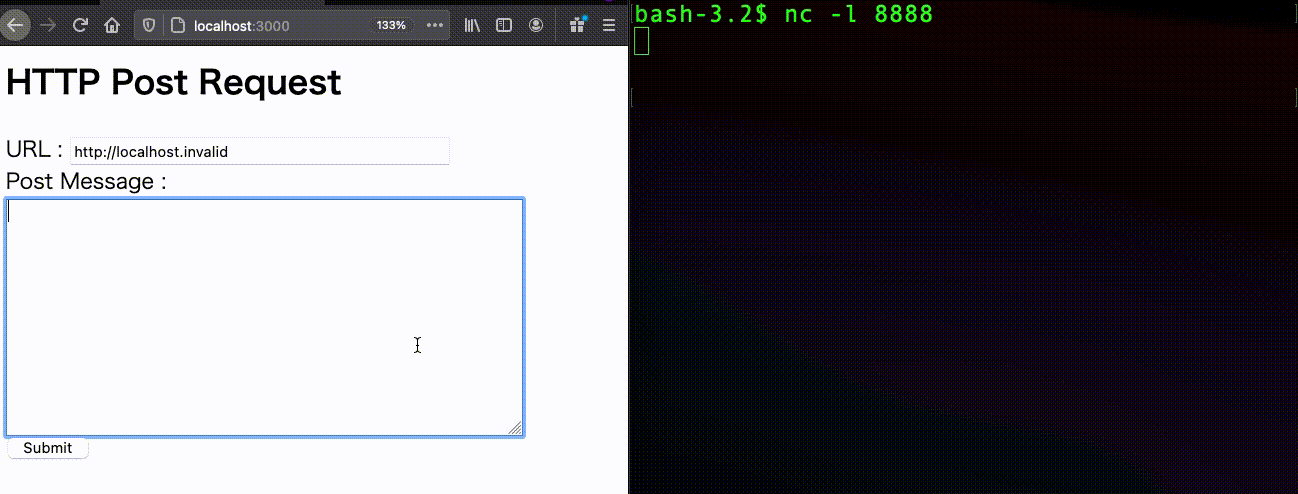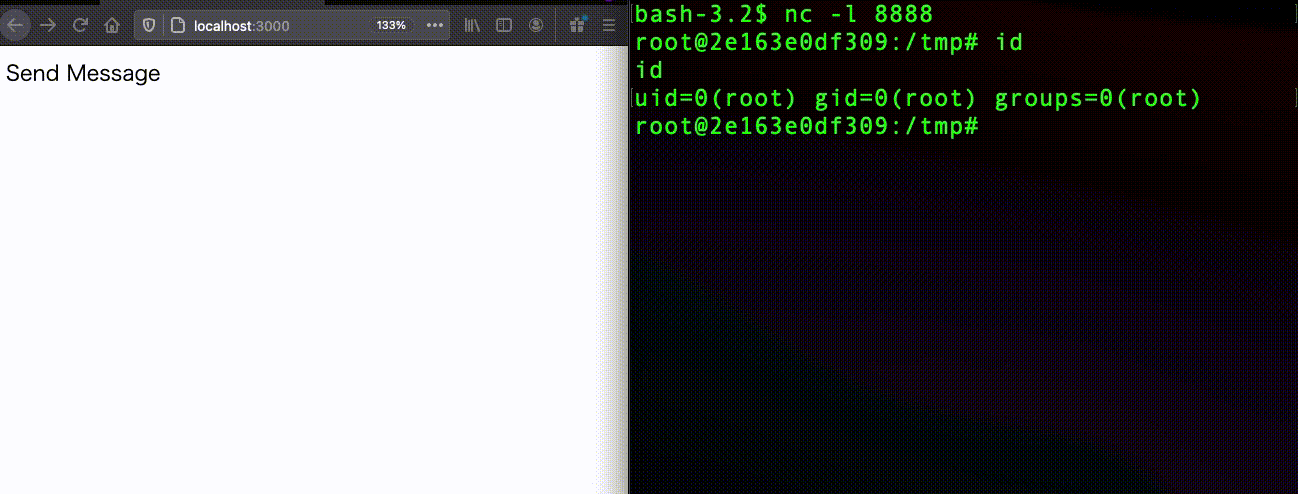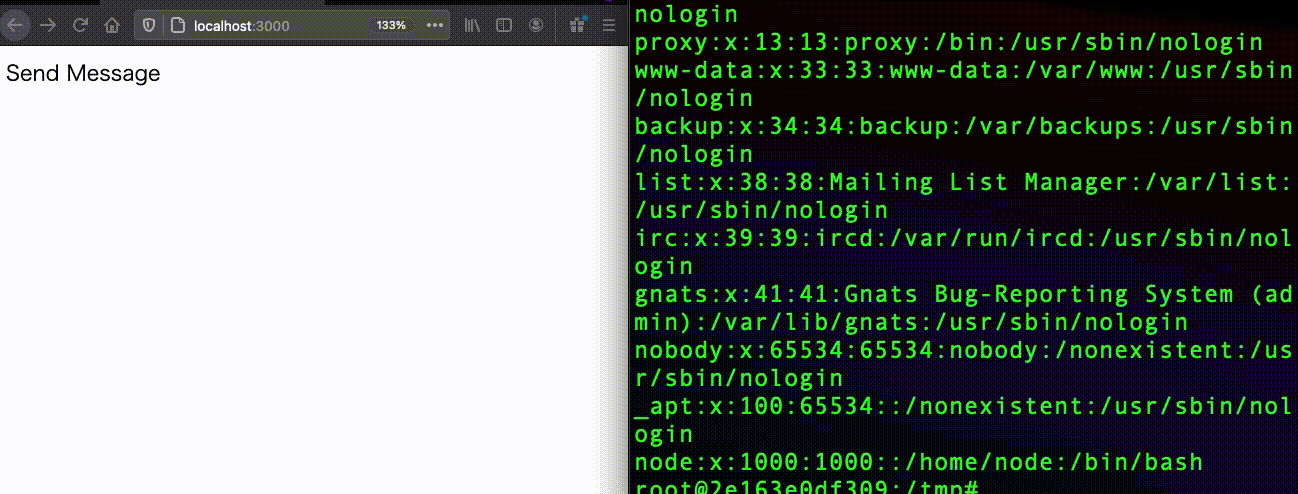 s-index/cve-2020-28502
CVE-2020-28502 node-XMLHttpRequest RCE
 al1ex/cve-2021-30461
CVE-2021-30461
 qianniaoge/cve-2020-14882_exploit_gui
GUI-basiertes Exploit-Tool für CVE-2020-14882, das auf Oracle WebLogic-Server abzielt. Unterstützt Reverse-Shell-Payload-Generierung,…
 mesh3l911/cve-2021-31762
Ausnutzen eines Cross-Site-Request-Forgery (CSRF)-Angriffs, um über die Funktion 'Benutzer hinzufügen' von Webmin einen neuen privilegierten Benutzer…
 mesh3l911/cve-2021-31761
Ausnutzung eines Reflected Cross-Site Scripting (XSS)-Angriffs zur Erlangung einer Remote Command Execution (RCE) über die Funktion für laufende…
 nromsdahl/cve-2019-7489
Exploit-Code für CVE-2019-7488 und CVE-2019-7489, der eine Remote-Code-Ausführung ermöglicht.
 g01d3nw01f/cve-2007-2447
cve-2007-2447 dieses Skript wurde als Teil der Metasploit-Module nach python3 umgeschrieben
 wkjung0624/cve-2019-9193
PostgreSQL Remotecodeausführung
 givemefivw/cve-2021-25646
Exploit-Skript für die Schwachstelle CVE-2021-25646 zur Remote-Codeausführung in Apache Druid, unter Verwendung von DNSLog-basierter…
 lifars/gargamel
Ein forensischer Beweissammler
 herculesrd/vsftpd2.3.4pyexploit
Ein Exploit, um Root-Zugriff in vsftpd 2.3.4 (CVE-2011-2523) zu erlangen, geschrieben in python
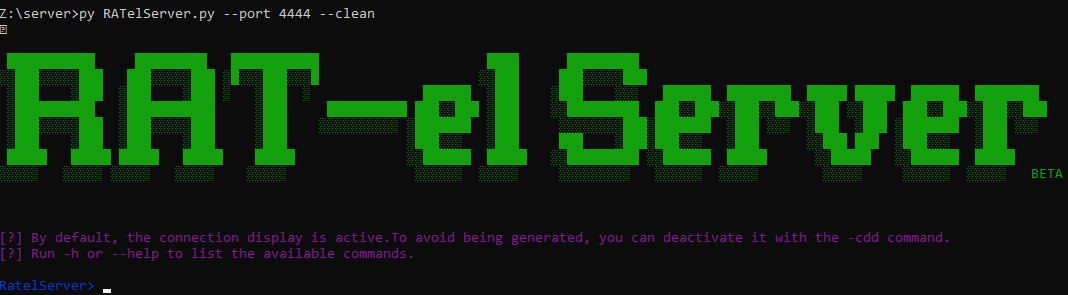 frenchcisco/ratel
RAT-el ist ein Open-Source-Penetrationstest-Tool, mit dem Sie die Kontrolle über einen Windows-Rechner übernehmen können. Es arbeitet nach dem…
 fengzhouc/cve-2021-21300
Proof-of-Concept-Exploit für CVE-2021-21300, der Remote-Codeausführung durch Klonen eines bösartigen Git-Repositorys mit Symlink- und…








