
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 twosevenonet/edr-redir
Leitet EDR-Arbeitsordner mithilfe eines Bind-Filters (bindflt.sys) um, um Endpunkterkennung zu umgehen, EDR-Dienste zu beschädigen oder durch…
 kudaes/fiber
Rust-basierter PoC unter Verwendung von Windows-Fasern zur verdeckten Ausführung von In-Memory-Code, der Payload-Stacks vor EDR verbirgt, indem…
 offensive-panda/lsassreflectdumping
Dieses Tool nutzt die Process-Forking-Technik mithilfe der RtlCreateProcessReflection-API, um den lsass.exe-Prozess zu klonen. Sobald der Klon…
 milo2012/cve-2018-13382
CVE-2018-13382
 xpn/randomtsscripts
Sammlung von RedTeam-Engagement-Skripten, einschließlich Pre2K-Standardanmeldedaten-Prüfungen über TGS, LAPSv2-Passwortentschlüsselung und…
 hagrid29/duplicatedump
LSASS mit einem duplizierten Handle aus einem benutzerdefinierten LSA-Plugin dumpen
 convisolabs/cve-2024-43044-jenkins
Exploit für die Sicherheitslücke CVE-2024-43044 in Jenkins
 talyx66/webfang
WEBFANG ist mein erstes CLI, ein modulares OSINT- und Reconnaissance-Toolkit, das für Ethical Hacker und Red-Teamer entwickelt wurde. Senke die Fänge…
 dazzyddos/hsc24redteaminfra
Folien und Codes, die für den Workshop Red Team Infrastructure Automation verwendet wurden
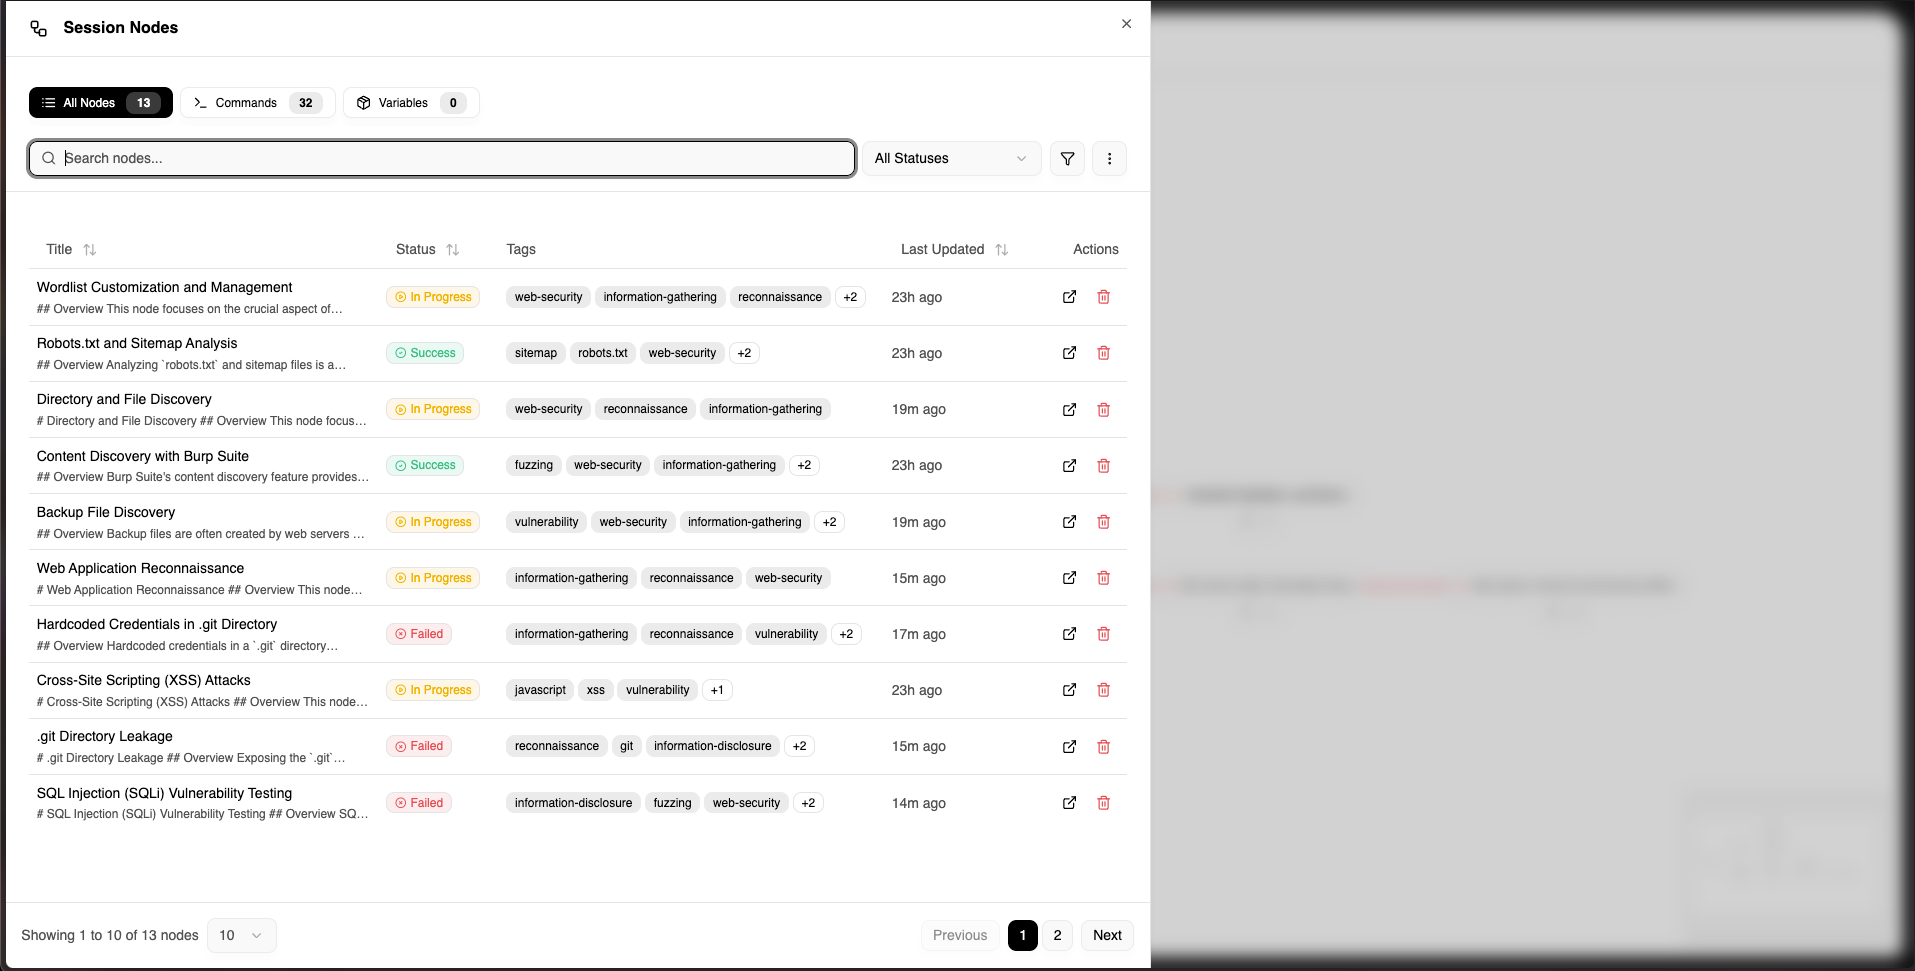 rb-x/pwnflow
Eine visuelle Methodik-Tracking-Plattform, zugeschnitten auf offensive Sicherheitsbewertungen.
 sadprocessor/cypherdog
PoSh BloodHound Dog Whisperer
 dis0rder0x00/dbgnexum
Shellcode-Injection mithilfe der Windows-Debugging-API
 octoberfest7/kdstab
BOF-Kombination von KillDefender und Backstab
 winterknife/silverpick
Windows-Benutzermodus-Shellcode-Entwicklungsframework (WUMSDF)
 zux0x3a/dns-black-cat
Plattformübergreifendes Toolkit für die interaktive Exfiltration von Shell-Befehlen über DNS. Mit DNS-Cat können Sie Systembefehle im Shell-Modus…
 watchtowrlabs/citrix-virtual-apps-xen-exploit
Citrix Virtual Apps and Desktops (XEN) Nicht authentifizierte RCE
 sh0ckfr/lockbit3.0-mpclient-defender-poc
Lockbit3.0 Microsoft Defender MpClient.dll DLL-Hijacking-PoC
 hackernese/sneakyexe
Automatische UAC-Umgehung für benutzerdefinierte Payloads während Privilege-Escalation-Tests








