
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 rapid7/metasploit-payloads
Einheitliches Repository für verschiedene Metasploit-Framework-Payloads
 zer0yu/awesome-cobaltstrike
Liste großartiger CobaltStrike-Ressourcen
 stephenfewer/reflectivedllinjection
Reflektive DLL-Injektion ist eine Bibliotheks-Injektionstechnik, bei der das Konzept der reflektiven Programmierung genutzt wird, um das Laden einer…
 ghostpack/certify
C#-Tool zur Aufzählung und Ausnutzung von Fehlkonfigurationen in Active Directory Certificate Services (AD CS), das Missbrauch von…
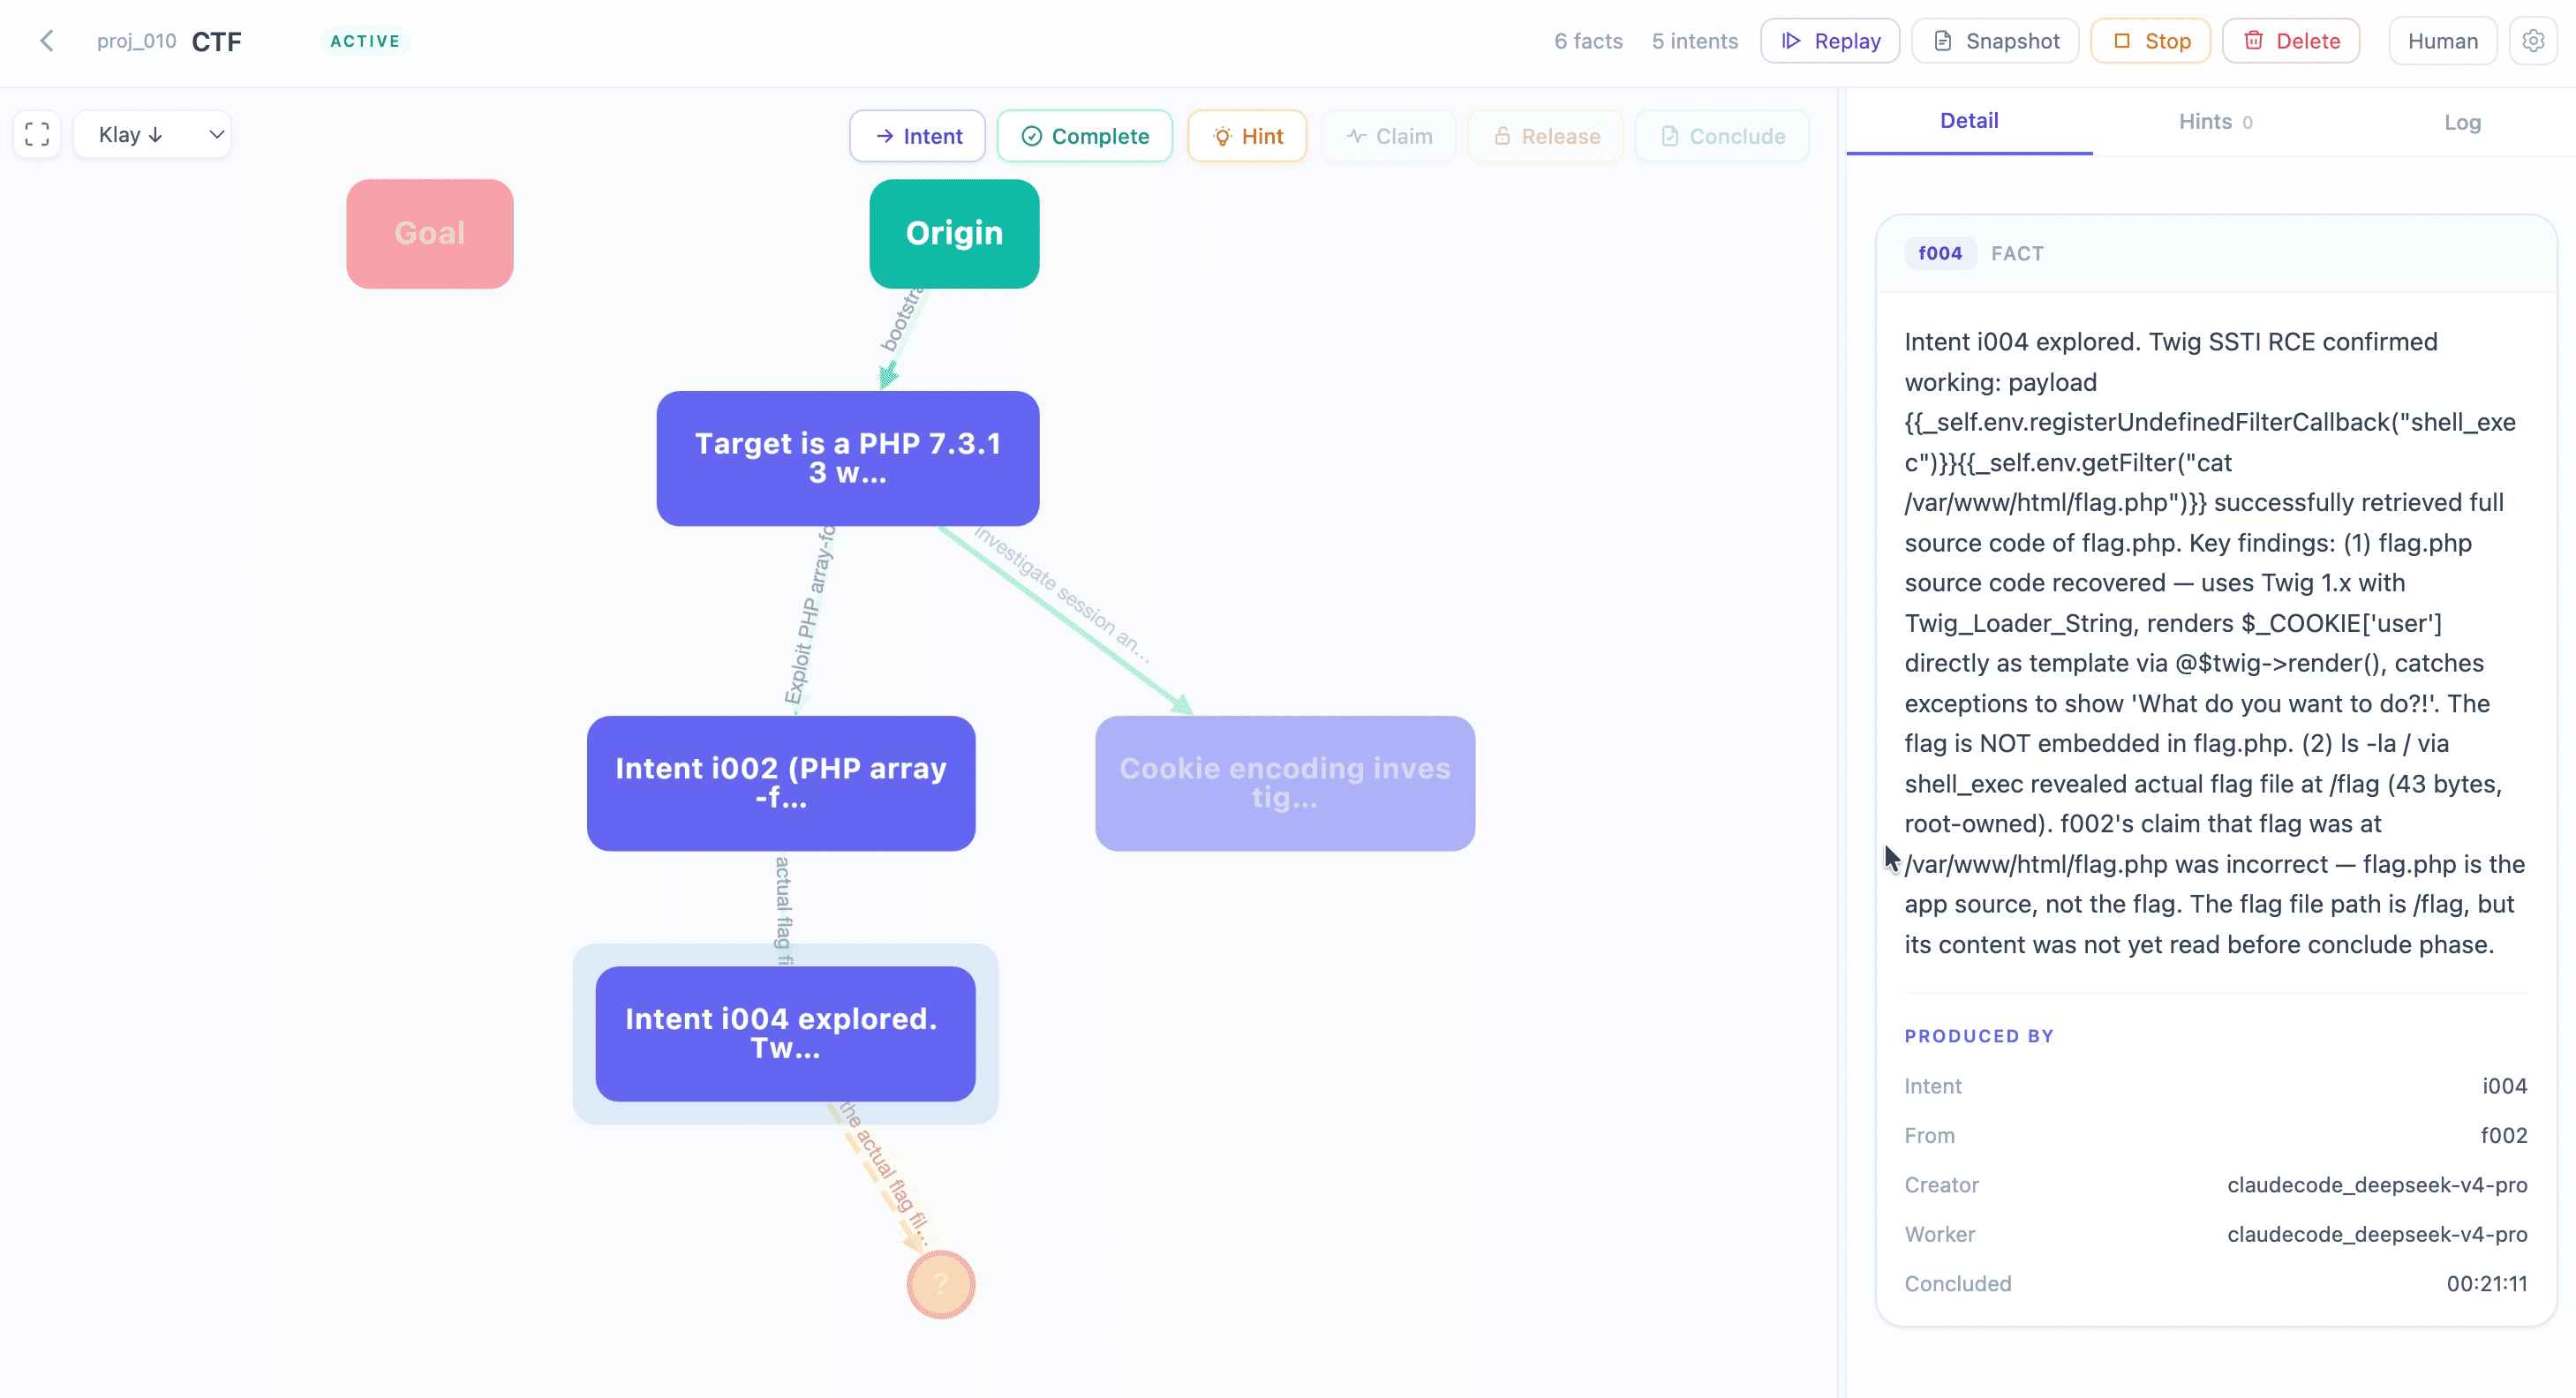 oritera/cairn
LLM-gesteuerte Zustandsraum-Suchmaschine für autonomes Penetration-Testing, CTF-Lösen und Schwachstellenforschung. Verwendet eine…
 nullarray/autosploit
Automatisierter Massen-Exploiter
 sensepost/regeorg
Der Nachfolger von reDuh, pwn einen Bastion-Webserver und erstelle SOCKS-Proxies durch die DMZ. Pivot und pwn.
 nicocha30/ligolo-ng
Ein fortschrittliches, aber dennoch einfaches Tunnel-/Pivotierungstool, das eine TUN-Schnittstelle verwendet.
 mbechler/marshalsec
Tool zur Ausnutzung von Java-Deserialisierungsschwachstellen mit Payload-Generatoren für mehrere Marshaller (Jackson, XStream, SnakeYAML) und…
 cyberstrikeus/cyberstrike
Autonomer KI-Red-Team-Agent für Penetrationstests mit 13+ spezialisierten Agenten, 120+ OWASP-Testfällen und MITRE-ATT&CK-Integration. Unterstützt…
 apenwarr/sshuttle
Falsches Projekt! Sie sollten zu http://github.com/sshuttle/sshuttle gehen
 haad/proxychains
proxychains - ein Tool, das jede TCP-Verbindung, die von einer beliebigen Anwendung hergestellt wird, zwingt, über einen Proxy wie TOR oder einen…
 rosesecurity/red-teaming-ttps
Nützliche Techniken, Taktiken und Verfahren für Red Teamer und Verteidiger gleichermaßen!
 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: Automatische Linux-Privilege-Escalation durch Ausnutzung leicht zugänglicher Schwachstellen, z. B. gtfobins,…
 hfiref0x/kdu
Windows-Kernel-Treiber-Dienstprogramm, das anfällige signierte Treiber missbraucht (BYOVD), um DSE zu umgehen, unsignierte Treiber zu laden,…
 epsylon/ufonet
UFONet - Denial-of-Service-Toolkit
 t3l3machus/hoaxshell
Ein Windows-Reverse-Shell-Payload-Generator und -Handler, der das HTTP(s)-Protokoll missbraucht, um eine beacon-ähnliche Reverse-Shell herzustellen.








