
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
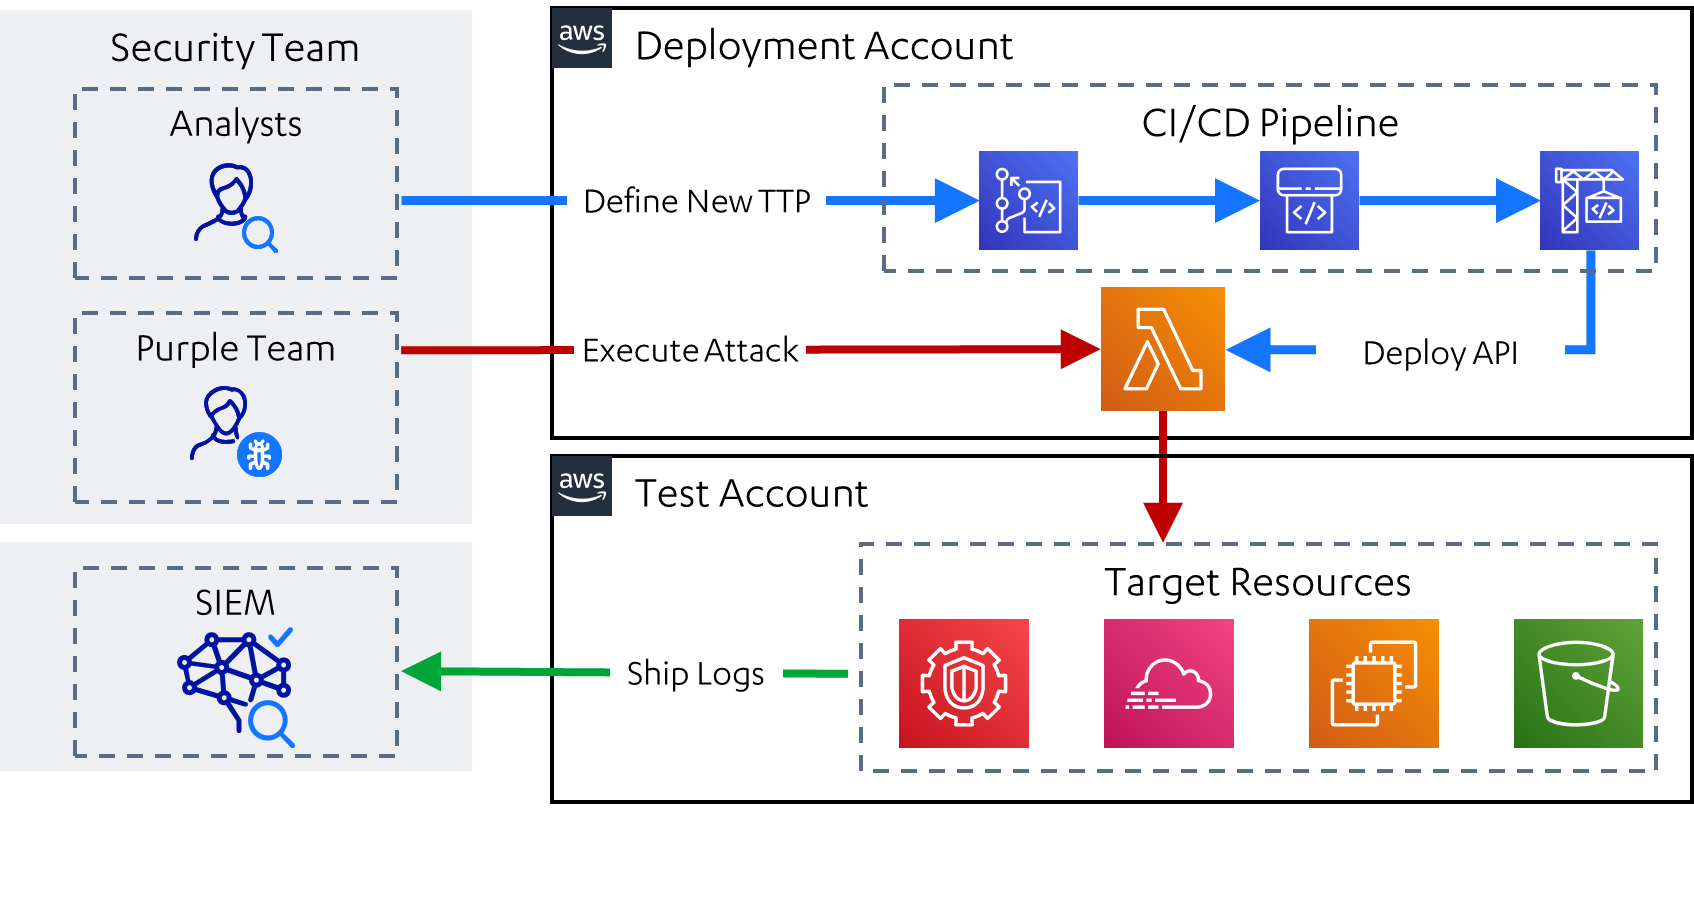
 reverseclabs/leonidas
Automatisierte Angriffssimulation in der Cloud, inklusive Erkennungs-Anwendungsfällen.
 xct/xc
Eine kleine Reverse Shell für Linux und Windows
 d4rks3c-group/hiddeneyereborn
HiddenEye Reborn in besserer Form als je zuvor, von Grund auf neu geschrieben und an die moderne Welt angepasst.
 byt3bl33d3r/offensivedlr
Toolbox mit Forschungsnotizen und PoC-Code zur Waffenfähigmachung von .NETs DLR

 kkevsterrr/backdoorme
Leistungsstarkes Auto-Backdooring-Dienstprogramm
 x86byte/obfusk8
Obfusk8: leichtgewichtige Obfuskationsbibliothek basierend auf C++17 / Nur-Header für Windows-Binärdateien
 dragoqcc/cruciblec2
Ein C#-Kommando- und Kontroll-Framework
 martian56/redcell
KI-Red-Team-Plattform. Autonome LLM-Agenten führen einen Penetrationstest Ende-zu-Ende in einem Kali-Container durch und verfassen den Bericht.…
 mythicagents/medusa
Plattformübergreifender C2-Agent für Mythic mit dynamischem Funktionsladen, SOCKS5-Proxy, Dateioperationen, Shellcode-Injektion sowie…
 frkngksl/huan
Verschlüsselter PE Loader Generator
 ralfhacker/kerbeus-bof
BOF für Kerberos-Missbrauch (eine Implementierung einiger wichtiger Funktionen von Rubeus).
 werkamsus/lilith
Lilith - Grundlegendes Reverse-Engineering-Ressourcen für Cybersicherheitsunternehmer in C++
 skahwah/sqlrecon
Ein C#-MS-SQL-Toolkit für offensive Aufklärung und Post-Exploitation.
 squidsec/bloodbash
Offline AD/Entra attack-path analyzer for SharpHound/AzureHound JSON. Surfaces prioritized privilege escalation, credential, and misconfiguration…
 codewhitesec/handlekatz
PIC-basierter Lsass-Speicher-Dumper unter Verwendung geklonter Handles zur Umgehung der Erkennung, der verschleierte Dumps mit minimalem…
 mhaskar/octopus
Open-Source-Pre-Operation-C2-Server basierend auf Python und PowerShell
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2 und so weiter








