
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 klezvirus/cheesetools
Selbst entwickelte Tools für Lateral Movement/Code Execution
 r00t-3xp10it/morpheus
Morpheus - Automatisierung von Ettercap TCP/IP (MITM-Hijacking-Tool)
 nyxgeek/onedrive_user_enum
onedrive-Benutzerenumeration - Pentest-Tool zur Enumeration gültiger O365-Benutzer
 al1ex/windowselevation
Windows Elevation (持续更新)
 wh04m1001/dfscoerce
Proof-of-Concept-Tool, das Windows-Authentifizierung über die MS-DFSNM-Methoden NetrDfsRemoveStdRoot und NetrDfsAddStdRoot für…
 samratashok/kautilya
Kautilya - Werkzeug zur einfachen Nutzung von Human Interface Devices für offensive Sicherheit und Penetrationstests.
 rvrsh3ll/tokentactics
Azure JWT Token Manipulation Toolset
 nccgroup/socksoverrdp
Socks5/4/4a-Proxy-Unterstützung für Remote Desktop Protocol / Terminal Services / Citrix / XenApp / XenDesktop
 ajinabraham/xenotix-python-keylogger
Xenotix Python Keylogger für Windows.
 finbarr/yolobox
Lass deine KI durchstarten. Dein Home-Verzeichnis bleibt zu Hause.
 ytisf/pyexfil
PyExfil — Python 3 Toolkit zum Erforschen und Stress-Testen von Datenexfiltrationstechniken über Netzwerk-, physische und steganografische Kanäle.…
 stivenhacker/ghoststrike
C++-Process-Hollowing-Injector, der Shellcode mit XOR, Base64 und dynamischer API-Auflösung verschlüsselt und obfuskiert, um auf Windows stealthy…
 g0h4n/rusthound-ce
Active-Directory-Daten-Ingestor über LDAP(S)- oder ADWS-Protokoll für BloodHound Community Edition, geschrieben in Rust. 🦀
 ring0lab/catphish
CATPHISH project - Für Phishing und Wirtschaftsspionage. Perfekt für RED TEAM.
 mgeeky/decode-spam-headers
Ein Skript, das dir hilft zu verstehen, warum deine E-Mail im Spam gelandet ist.
 secretsquirrel/bdfproxy
Binärdateien über MITM patchen: BackdoorFactory + mitmProxy.
 crypt0s/fakedns
Ein auf regulären Ausdrücken basierender Python-MITM-DNS-Server mit Unterstützung für DNS-Rebinding-Angriffe
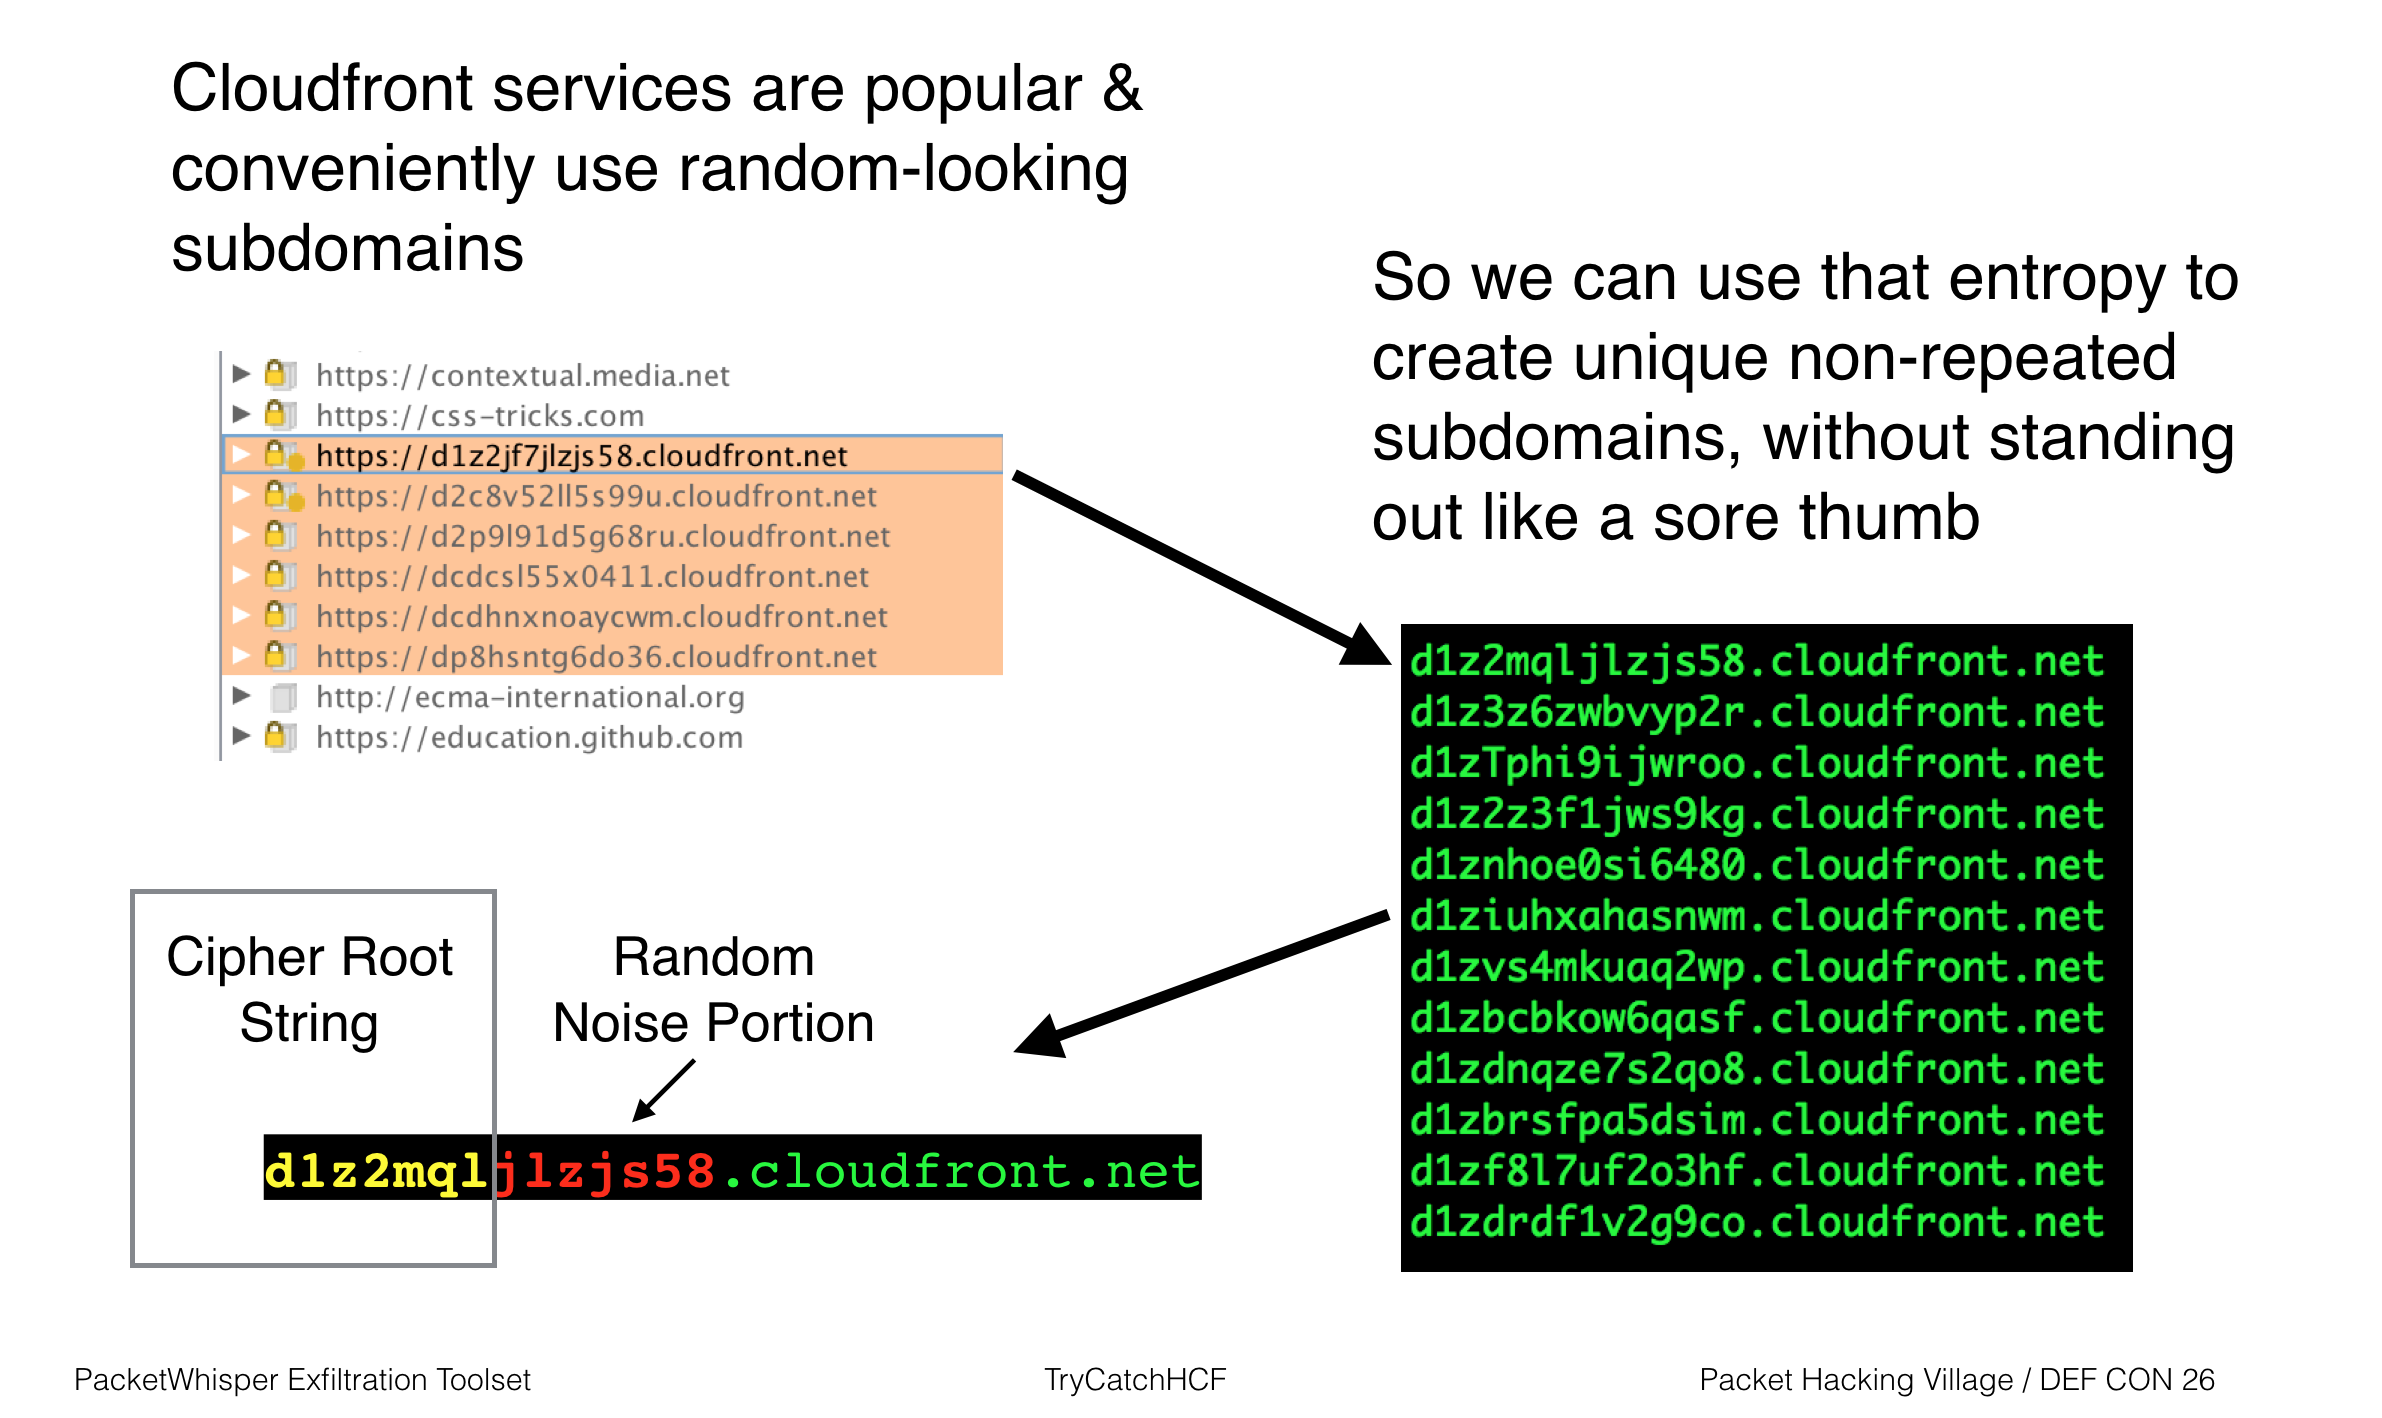 trycatchhcf/packetwhisper
PacketWhisper: Heimlich Daten exfiltrieren und die Zuordnung mittels DNS-Abfragen und textbasierter Steganographie umgehen. Vermeiden Sie die…








