
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 v3ng4mxv1p3r/mobile-drop-device-soc-detection
Ende-zu-Ende-Simulation der Erkennung eines root-losen Android Drop Devices (Casper) unter Verwendung von Wazuh SIEM zur Erfassung von…
 engrbilal992/deaddialect
Eine sitzungseinmalige RISC-V ISA — jeder Boot spricht einen anderen Dialekt. Alte Binärdateien werden ungültig. Malware kann nicht bestehen.
 ndr-repo/cve-2025-5777
Exploit für CVE-2025-5777: Citrix NetScaler Memory Disclosure (CitrixBleed 2)
 zeropathai/spinnaker-poc
POCs für CVE-2026-32604 und CVE-2026-32613, die Post-Auth-RCE und den Diebstahl von Anmeldedaten in Spinnaker ermöglichen.
 pushsecurity/browser-identity-attacks-matrix
Offensive Sicherheit treibt defensive Sicherheit an. Wir teilen eine Sammlung von SaaS-Angriffstechniken, um Verteidigern zu helfen, die Bedrohungen…
 s_r_e_e_r_a_j/netraptor
NetRaptor ist ein GUI-basiertes ARP-Spoofing-Tool, das mit Python entwickelt wurde und es dir ermöglicht, ein Netzwerk zu scannen, ein Ziel und ein…
 micheaol/distccd_rce_cve-2004-2687
Manuelles Exploit-Skript für CVE-2004-2687 (distccd RCE), das eine Reverse-Shell über netcat ohne Metasploit erzeugt und auf entfernte Hosts für…
 steampunk424/cve-2025-58434-unauthenticated-password-reset-flowwise
Der Passwort-vergessen-Endpunkt in Flowise gibt sensible Informationen zurück, einschließlich eines gültigen Passwort-Reset-TempTokens, ohne…
 open-flaw/cve-2026-3462
Acrobat Reader | Unsachgemäß kontrollierte Änderung von Objekt-Prototyp-Attributen („Prototype Pollution“) (CWE-1321)
 trerb/markdown-exfil-tester
Black-Box-Test, ob ein LLM-Chatbot anfällig für Markdown/HTML-Exfiltration ist (Klasse CVE-2025-32711). Startet einen Sink, sendet Payloads, rendert…
 kuwaitist/astral_projection
Cobalt Strike UDRL, das fortgeschrittenes Module Stomping mittels VEH durchführt, um Aufrufe abzufangen, Module während des Schlafens zu entladen und…
 dokter69/cve-2025-2563
Multithreaded Exploit für CVE-2025-2563, der auf nicht authentifizierte Privilegieneskalation im WordPress User Registration & Membership Plugin…
 wa6n3r/cve-2024-3400
Multithreaded-Exploit-Tool für CVE-2024-3400 in Palo Alto PAN-OS mit automatisiertem Download von Artefakten und detaillierter Protokollierung für…
 whokilleddb/psi_bof
Ein BOF, der entwickelt wurde, um Arbeitsspeicher und Adressen von Prozessen zu inspizieren.
 mehranturk/cve-2026-31908
Proof-of-Concept-Exploit für CVE-2026-31908, eine kritische Header-Injection-Schwachstelle in Apache APISIX, die die Umgehung der Authentifizierung…
 sydsec/syd
Offline KI-Sicherheitsassistent für Air-Gapped Pentesting
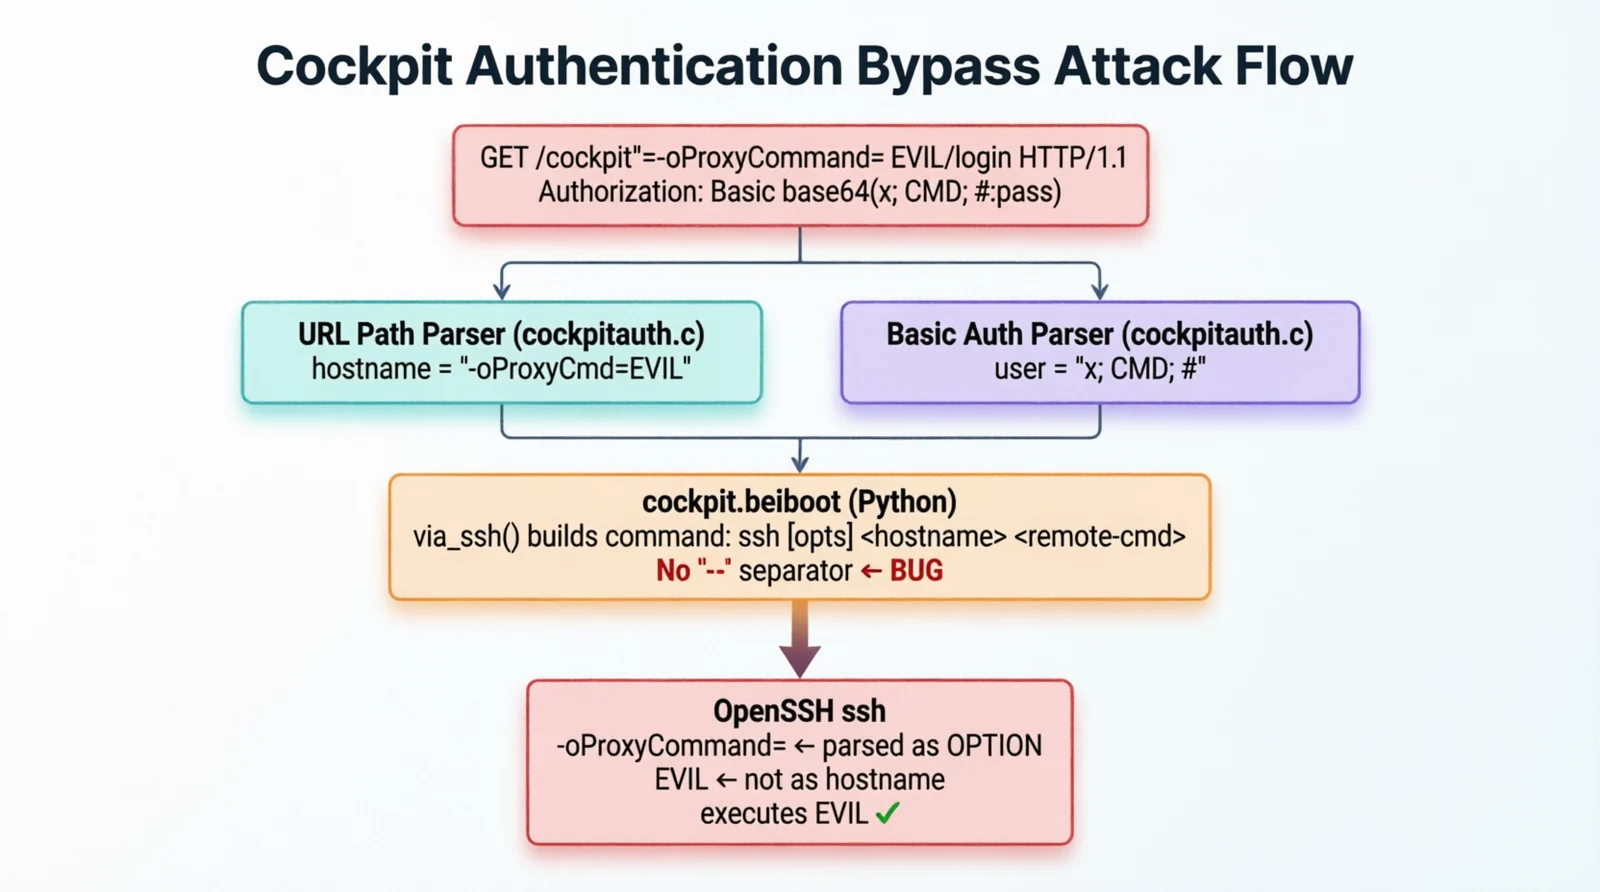 cyberheartmi9/cve-2026-4631-cockpit-rce
Cockpit: Nicht authentifizierte Remote-Codeausführung durch SSH-Befehlszeilen-Argumentinjektion
 nxploited/cve-2025-15403
RegistrationMagic <= 6.0.7.1 - Nicht authentifizierte Privilegienausweitung über admin_order








