
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 delt-a/cve-2024-36401-poc
Unauthentifizierter RCE-Exploit für GeoServer (CVE-2024-36401) über XPath-Injection in OGC-Filtern. Unterstützt Reverse Shell und blinde…
 regent8sh/panosexploitmultitool
Exploitation- und Post-Exploitation-Multitool für Palo Alto PAN-OS-Systeme, die von den Schwachstellen CVE-2024-0012 und CVE-2024-9474 betroffen sind
 outflanknl/presentations
Präsentationsmaterial, das von Outflank-Teammitgliedern bei öffentlichen Veranstaltungen präsentiert wurde.
 chandermanipandey2022/yellow-key-check
YellowKey | BitLocker-Bypass-Schwachstelle (CVE-2026-45585)
 trustedsec/social-engineer-toolkit
Das Social-Engineer Toolkit (SET) Repository von TrustedSec – Alle neuen Versionen von SET werden hier bereitgestellt.
 pwnonu/t3-technology-cpe-advisories
CVE-2026-35904 / CVE-2026-35905 / CVE-2026-35906 — Nicht authentifizierte RCE, hartcodierte Root-Zugangsdaten & Telnet-Aktivierung in T3 Technology…
 7h3w4lk3r/cve-2023-40459
CVE-2023-40459 Nicht authentifizierter DoS-PoC-Exploit
 dragon56yt/revshell
Ein umfassendes Bildungs‑Repository, das die Entwicklung eines Windows‑Reverse‑Shell‑Implantats zeigt – von einem einfachen Proof‑of‑Concept (v1.0)…
 nccgroup/async-pico-hub
Async PICO Hub ist ein Framework in Arbeit, das Cobalt Strike um benutzerdefinierte Ereignisüberwachung und prozessinterne asynchrone BOFs erweitert.
 kasturixbm5/staged-dll-injection-smb-
Proof-of-Concept für gestaffelte DLL-Injektion, geschrieben in C unter Verwendung von Win32-APIs — entwickelt in einer isolierten Laborumgebung für…
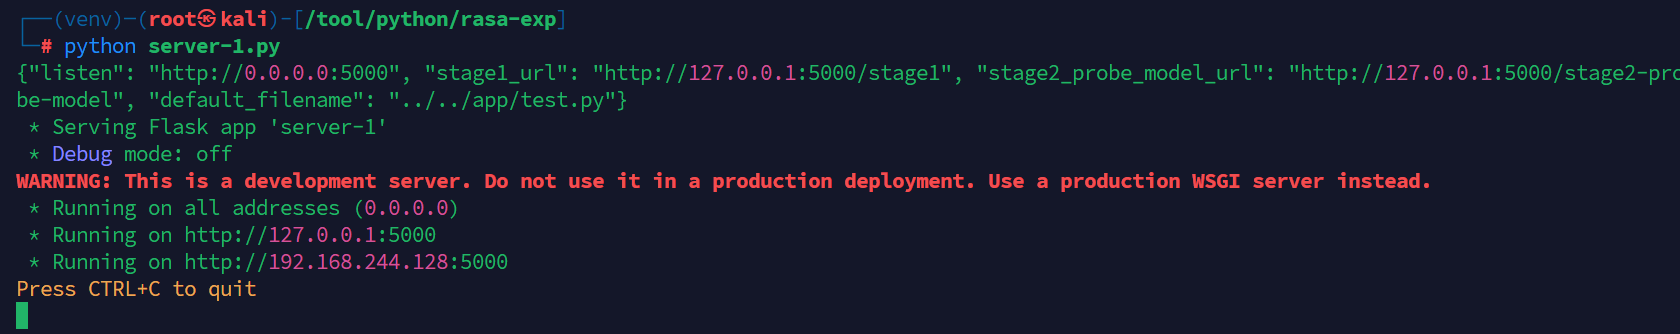 lierbushiwo/rasa-cve-exp
CVE-2024-49375、CVE-2021-42556、CVE-2021-41127
 malwaretech/comodos
Eine Remote-Denial-of-Service-Zero-Day-Schwachstelle in der Comodo Internet Security Firewall
 4n4s4zi/copyfail-alpine
Tragbarerer PoC des copyfail LPE (CVE-2026-31431), der auf Alpine Linux funktioniert
 srginebras/cve-2026-23744-rce-for-mcpjam-inspector-v1.4.2
Python-Exploit für CVE-2026-23744, der durch manipulierte POST-Anfragen an den /api/mcp/connect-Endpunkt in MCPJam Inspector <= 1.4.2 eine…
 iwallplace/cve-2026-26898-xiaomi-ssrf-hostheaderinjection
Nicht authentifiziertes SSRF im Xiaomi Mi Router 4A Gigabit Edition (Firmware 3.0.24) durch Host-Header-Injection — CVE-2026-26898
 mindflarex/cve-2025-61882-poc
Exploit für CVE-2025-61882, eine kritische Pre-Auth RCE in Oracle E-Business Suite. Kombiniert SSRF, CRLF-Injection, HTTP-Schmuggel und…
 tushargurav28/cve-2026-0257
Palo Alto Networks PAN-OS enthält eine Authentifizierungsumgehung, die durch Schwachstellen im GlobalProtect-Portal und -Gateway verursacht wird und…
 lorenzocamilli/cve-2026-45332-poc
Proof-of-Concept-Exploit für CVE-2026-45332, eine fehlerhafte Zugriffskontrolle in Automad CMS, die einen nicht authentifizierten Abruf von…








