
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 itres-labs/cve-2023-3350
Exploit für die Schwachstelle kryptografischer Probleme in IBERMATICA RPS [CVE-2023-3350]
 codextf2/screenshotbof
Eine alternative Screenshot-Funktion für Cobalt Strike, die WinAPI verwendet und keinen Fork & Run durchführt. Screenshot wird im Speicher…
 chainreactors/gogo
Hochleistungs-Scan-Engine in Go für Red Teams: konfigurierbares Port-Scanning, aktives/passives Fingerprinting, Informationsgewinnung und…
 warpedatom/offsetinspect
PowerShell-Toolkit für die Analyse der AMSI/Defender-Erkennungsgrenzen und statische Malware-Triage: ordnet Byte-Offsets Erkennungsauslösern zu, plus…

 zer0dayf/cve-2026-15013
Exploit für CVE-2026-15013: nicht authentifizierte SAML-Authentifizierungsumgehung mittels Algorithmus-Verwechslung. Fälscht SAML-Antworten, um…
 star-sg/cve
Eine Sammlung von Proof-of-Concept-Exploit-Skripten, die vom STAR Labs-Team für verschiedene CVEs geschrieben wurden, die sie entdeckt oder von…
 h4wkst3r/adokit
Modulares Angriffstoolkit, das die Azure DevOps REST API für Aufklärung, Privilegieneskalation und Persistenz unter Verwendung gestohlener Cookies…
 soralis0912/cve-2026-43499-pmg110-root
Android-LPE-Exploit für CVE-2026-43499 gegen das OPPO PMG110 (Kernel 6.6). Nutzt futex PI UAF aus, um Root-Rechte zu erlangen und über LD_PRELOAD…
 markus-go/bonesi
BoNeSi - der DDoS-Botnetz-Simulator
 mahmoud-sadder/airstrike
AirStrike ist ein fortschrittliches Framework für drahtlose Sicherheitsbewertungen, das Wi-Fi-Penetrationstests durch eine integrierte, webbasierte…
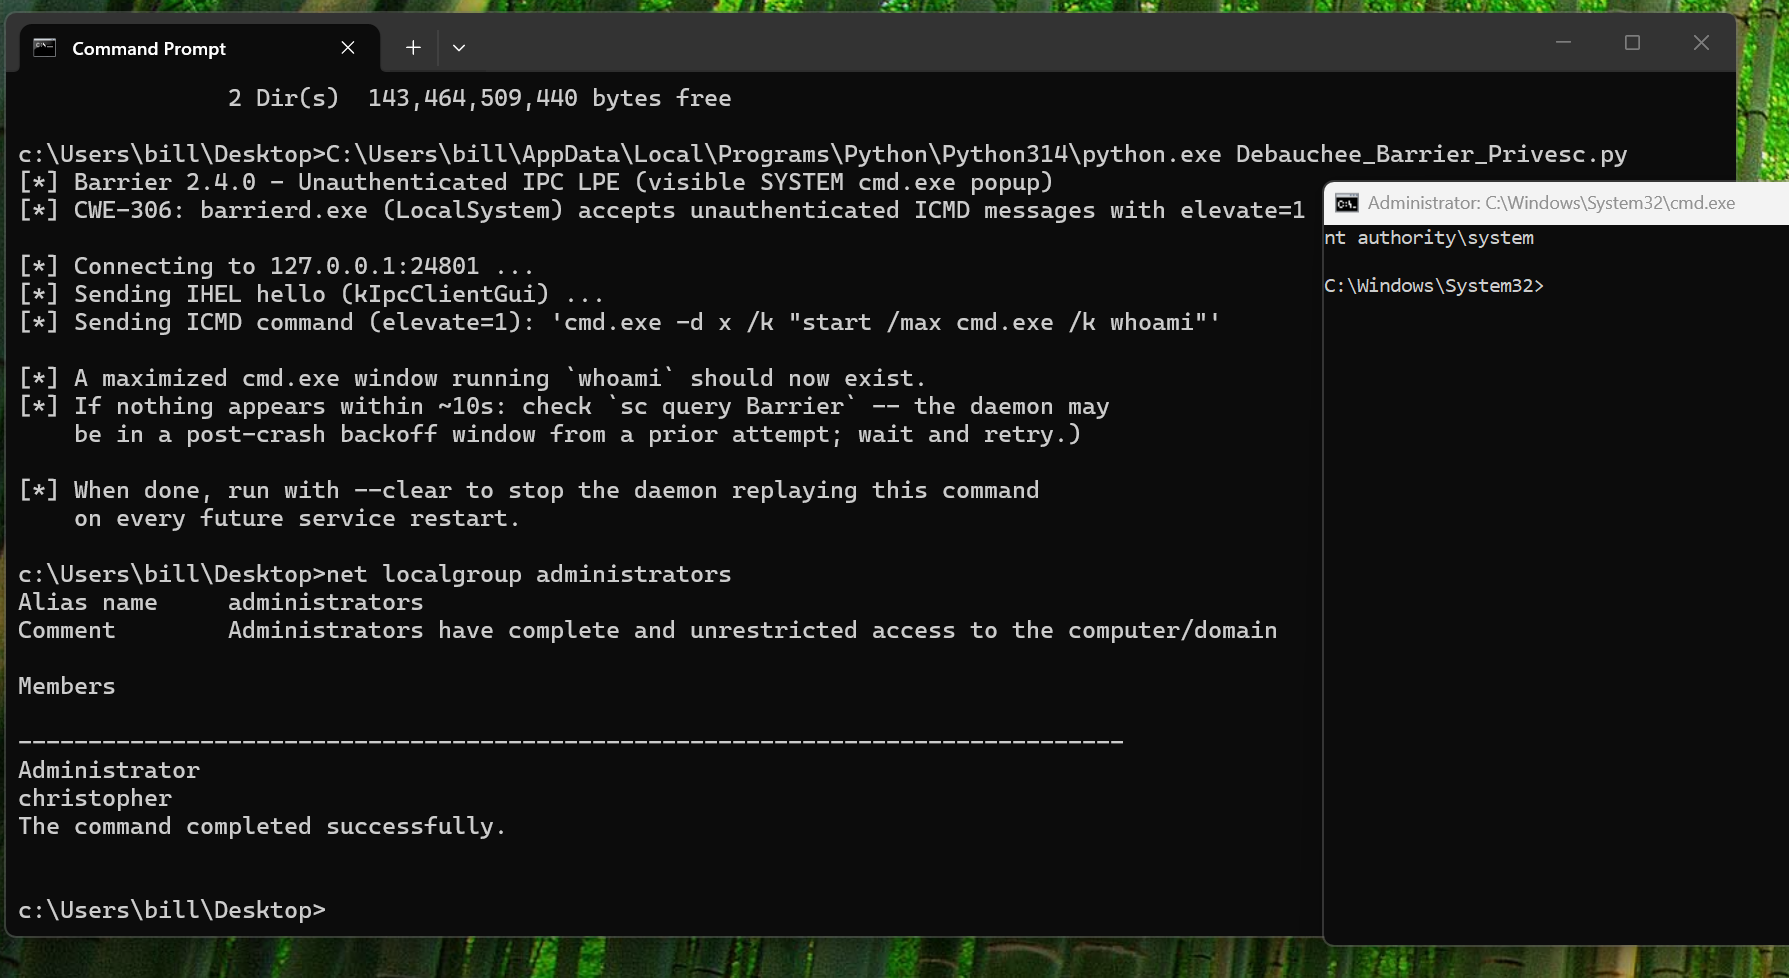 cduram/notcve-2026-0010
# Unauthentifizierte IPC-Lokale-Privilegienerweiterung auf SYSTEM über den Debauchee-Barrier-Daemon-TCP-Port 24801
 crucible-security/crucible
pytest für KI-Agenten - Autonomes Red-Teaming, Verhaltensüberwachung & Sicherheitstests für LLM-Agenten
 l0lsec/cve-2020-5148
CVE-2020-5148 - Erzwungene Authentifizierung im SonicWall UTM SSO Agent. Der Agent testet nicht validierte Workstations als Domain-Admin, sodass eine…
 soralis0912/cve-2022-38181-aristotle
C-basierter Exploit, der auf die Sicherheitslücke CVE-2022-38181 abzielt. Stellt Exploit-Code für Penetrationstests, Schwachstellenverifikation und…
 0xgh057r3c0n/cve-2026-9198
IBM Langflow: Unauthentifizierte RCE durch Auto-Login-Bypass
 indra-031/react2shell-exploit-cve-2025-55182
React2Shell ist ein Proof-of-Concept-Exploit für CVE-2025-55182, der anfällige React Server Components (RSC)-Implementierungen in Next.js betrifft.
 razureink/fucker
Penetrationstest-Framework mit KI-gesteuerter Entscheidungs-Engine








