
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 redbyte1337/graphspy
Initial Access und Post-Exploitation-Tool für Entra ID und M365 mit browserbasierter GUI
 squ1shification/pngboomer-cve-2026-77622
Sliver HTTP(S) C2 PNG-Bomben-DoS-Exploit — GHSA-663m-7x7m-g4fw (CVE-2026-77622)
 polosss/by-poloss..-..cve-2026-18080
Exploit für CVE-2026-18080, einen nicht authentifizierten, beliebigen Datei-Upload, der zu RCE in ERP Complete HR, Accounting & CRM Suite führt.…
 hypnguyen1209/cve-2026-63520
Exploit-Kette für nicht authentifiziertes RCE auf Microsoft SharePoint, die einen JWT-Authentifizierungs-Bypass mit unsicherer .NET-Typinstanziierung…
 hackspeak/cve-2026-75604
Proof-of-Concept-Exploit für CVE-2026-75604, eine nicht authentifizierte RCE in Windows-gehostetem Next.js über Cache-Pfad-Traversal und gefälschte…
 talha-nazeef-ahmed/rpc-triage
Eine statische Analyse-Engine ohne Symbole, die die Windows-RPC-Angriffsfläche extrahiert und mithilfe eines AHP-basierten Risikomodells mathematisch…
 drk1wi/portspoof
Emuliert offene Ports und Dienstsignaturen über alle 65535 TCP-Ports, um Aufklärung zu verlangsamen, Scanner zu verwirren und Angreiferressourcen mit…
 lincolino/lab-annie
Automatisiert die Ausnutzung von CVE-2020-13160, einer kritischen Remote-Code-Execution-Schwachstelle in AnyDesk 5.5.2, und ermöglicht…
 boreas37/cve-2026-56705
PoC-Exploit für Adminer < 5.4.3 unbeabsichtigte RCE über MSSQL-PDO-DSN-Injection, inklusive Docker-Lab und Negativtest.
 maxprog-svg/cve-2026-68820_mass_exploit
Automatisierter lokaler Privilege-Escalation-Exploit für Windows 10/11, der auf AFD.sys use-after-free abzielt, um SYSTEM-Rechte zu erlangen, mit…
 microsoft/cyberbattlesim
Eine Experimentier- und Forschungsplattform zur Untersuchung der Interaktion automatisierter Agenten in abstrakten simulierten Netzwerkumgebungen.
 sneakynachos/cve-2026-4692-trust-me-im-in-rdm
Proof-of-Concept-Exploit für die Firefox-BrowsingContext-Autorisierungsumgehung (CVE-2026-4692), der gefälschte IPC-Nachrichten demonstriert, um…
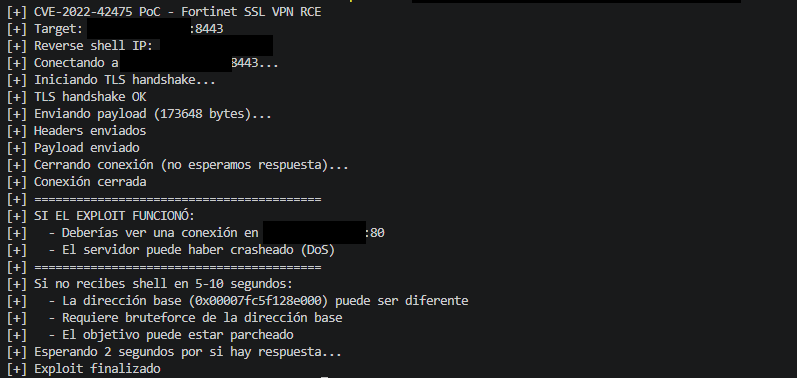 ull0a/cve-2022-42475-poc
Proof of Concept (PoC) für Forschung und kontrollierte Laborvalidierung von CVE-2022-42475, einer kritischen Heap-basierten…
 slagzz/cve-2026-16348
TP-Link Archer BE800 V1 — VPN-Schlüsselinjektion RCE

 toxy4ny/rinhit
Sammelt macOS- und iOS-Artefakte, um Zeitlinien der Netzwerkaktivität, geräteübergreifender Identität und physischer Standortkorrelation für…
 xal6/cve-2026-64638-banner-poc
Generiert eine selbstübermittelnde HTML-Trigger-Seite, die eine reflektierte HTML-Injection im WordPress-Login (CVE-2026-64638) ausnutzt, um ein…
 sebaspv27/explotacion-rce-pentesting-bluekeep-cve-2019-0708-
Praktische Demonstration und technisches Logbuch zur Ausnutzung von BlueKeep (CVE-2019-0708) über RDP mit Nmap und Metasploit, einschließlich der…
 almondoffsec/passthecert
Proof-of-Concept-Tool, um sich mit einem Zertifikat über Schannel an einem LDAP/S-Server zu authentifizieren.








